Dernières Actualités
24 septembre 2026 | Texte: Markus Selinger | Antivirus pour Windows
Les ruses des attaquants : l’efficacité des logiciels de sécurité contre les malwares dangereux
Les cyberattaquants planifient leurs attaques contre les systèmes Windows de manière particulièrement perfide. Ils misent rarement sur des attaques massives faciles à détecter. Ils combinent plutôt différentes techniques d’attaque afin de contourner, voire de neutraliser, les mécanismes de protection de Windows. Ce n’est qu’ensuite qu’un voleur d’informations ou un ransomware passe généralement à l’action. Le test Advanced Threat Protection, ou test ATP, vise à déterminer, dans le cadre de 10 scénarios, si les solutions de sécurité disposent des moyens nécessaires pour détecter et neutraliser ces attaques dissimulées et camouflées. Car si elles n’y parviennent pas, les données sont volées ou les systèmes sont cryptés. Au total, 20 solutions de sécurité destinées aux particuliers et aux entreprises montrent ce dont elles sont capables.
Test ATP sous Windows 11 avec 20 solutions de sécurité et suites de protection
Voici dans quelle mesure les solutions de sécurité destinées aux utilisateurs finaux et aux entreprises parviennent à contrer les attaques de ransomwares et de voleurs d’informations dans le cadre de 10 scénarios d’attaque
Les gros titres de l’actualité mentionnent régulièrement de grandes entreprises ou des administrations victimes d’importants dommages causés par un voleur de données ou un ransomware. Des noms tels que Shell, Philips ou General Electric apparaissent dans des affaires où des données auraient été volées ou chez McKesson cryptées et une demande de rançon de 55 millions de dollars américains réclamée.
Malheureusement, les nombreux systèmes cryptés d’utilisateurs particuliers ne font pas la une des journaux. Pourtant, les données et les photos qu’ils contiennent, même si elles n’ont souvent qu’une valeur personnelle, n’ont pour ainsi dire pas de prix.
20 solutions de protection soumises au test ATP
Le test Advanced Threat Protection actuel, ou test ATP, évalue 20 solutions de sécurité destinées aux particuliers et aux entreprises afin de déterminer dans quelle mesure elles protègent les systèmes sous Windows 11 contre des attaques réelles dans le cadre de 10 scénarios d’attaque.
9 produits pour particuliers d’Avast, AVG, Avira, ESET, K7 Computing, Kaspersky, McAfee, Norton et Surfshark en font partie. À cela s’ajoutent 11 solutions pour entreprises des fabricants Acronis, Avast, Kaspersky (avec 2 versions), Microworld, Net Protector, Norton, Qualys, Symantec, Trellix et WithSecure.
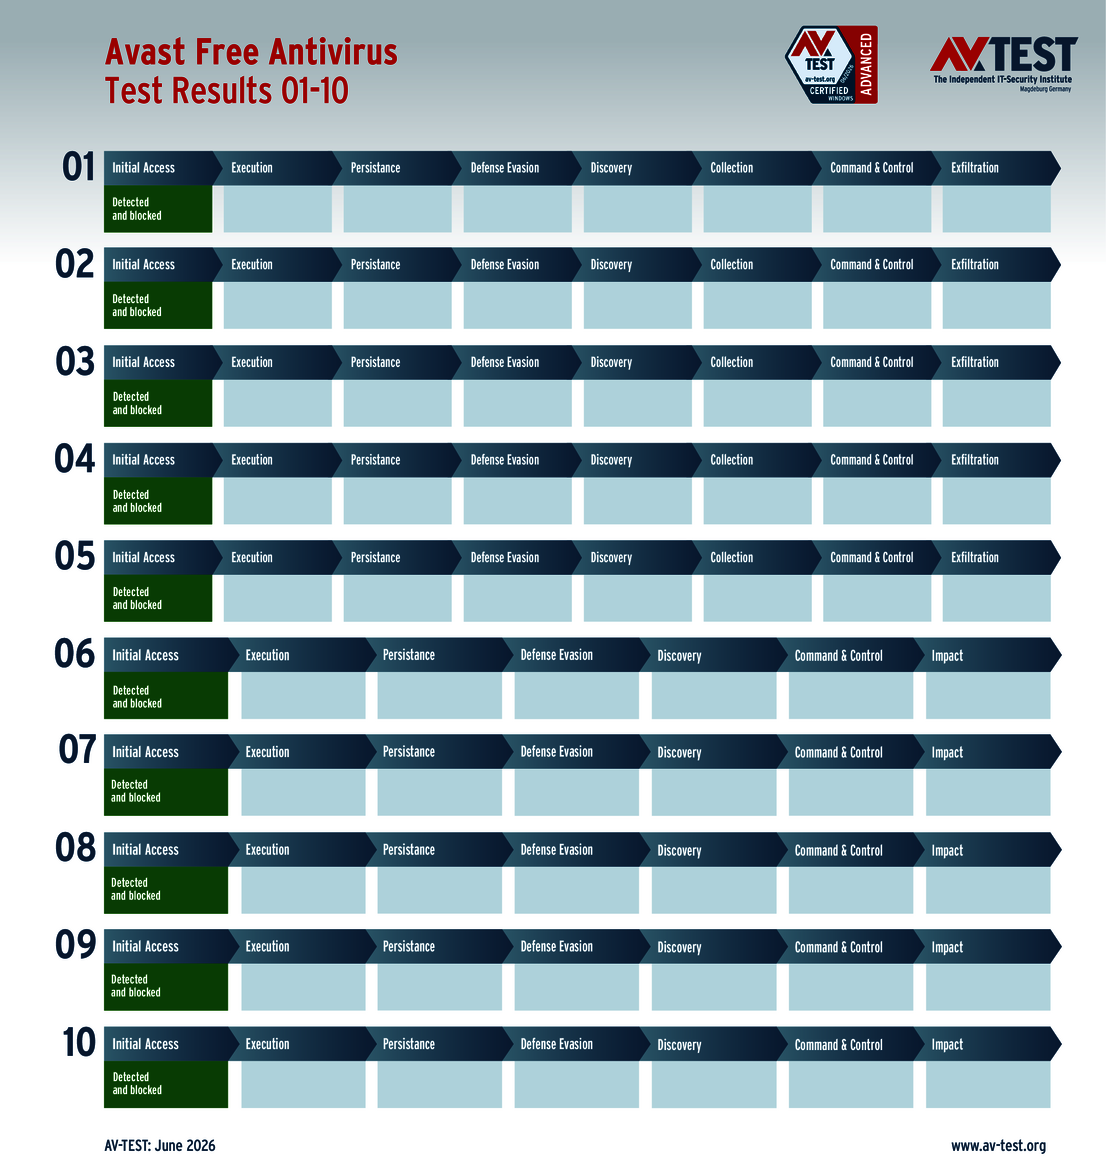
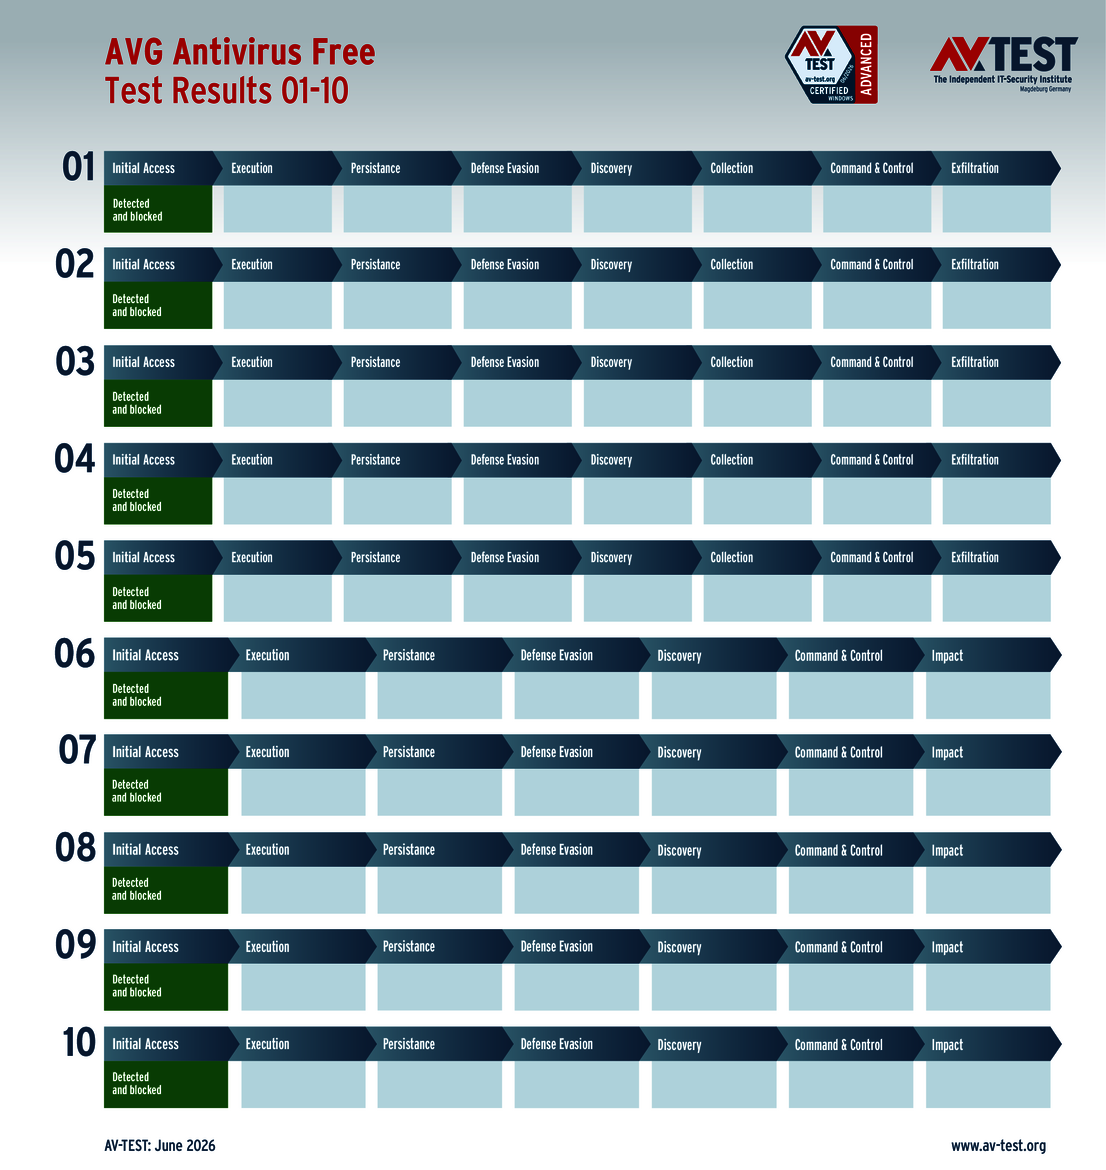
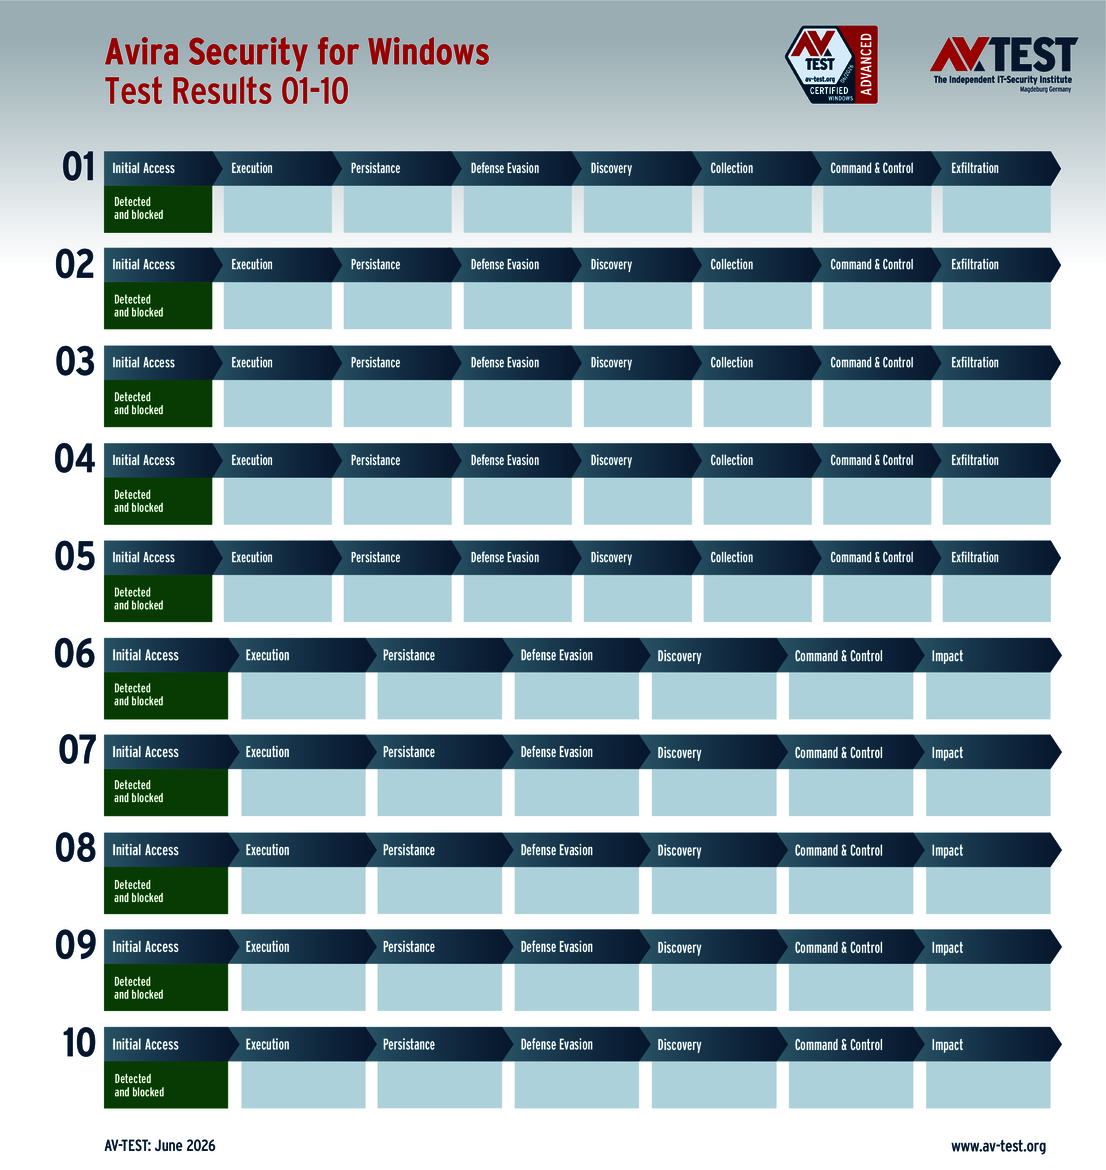
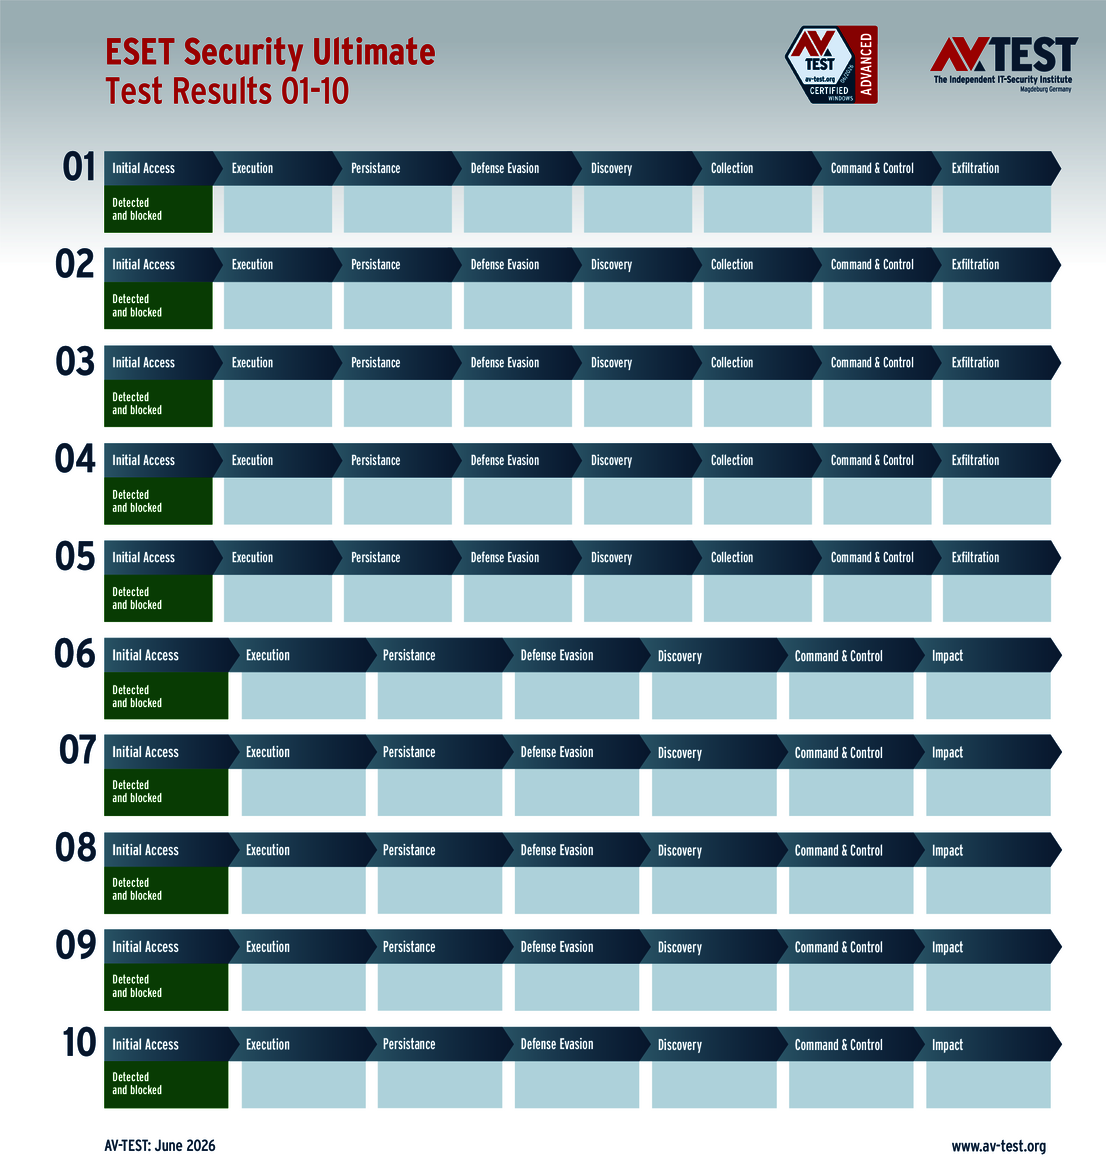
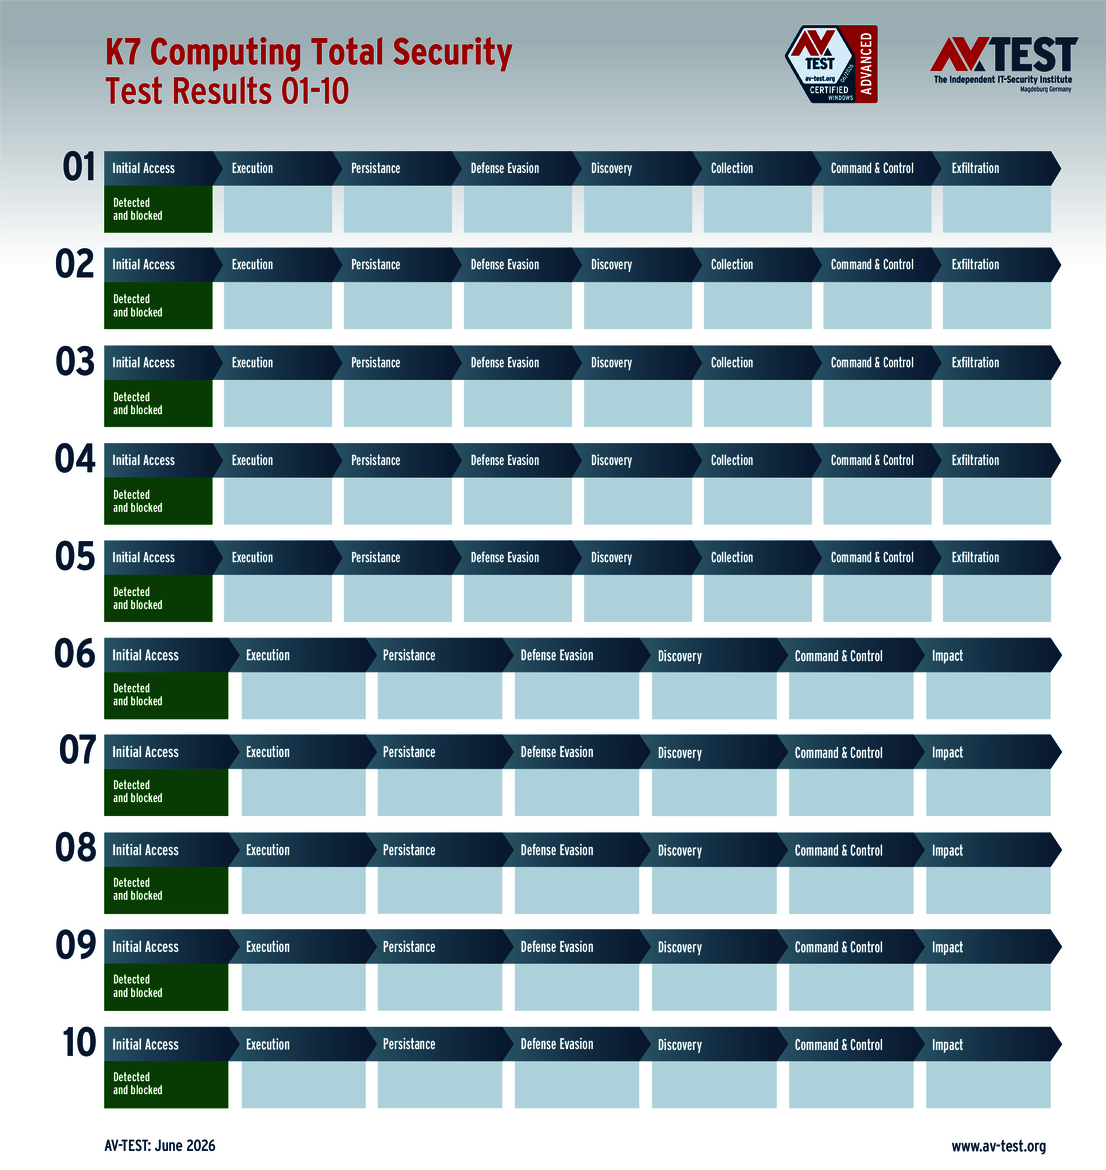
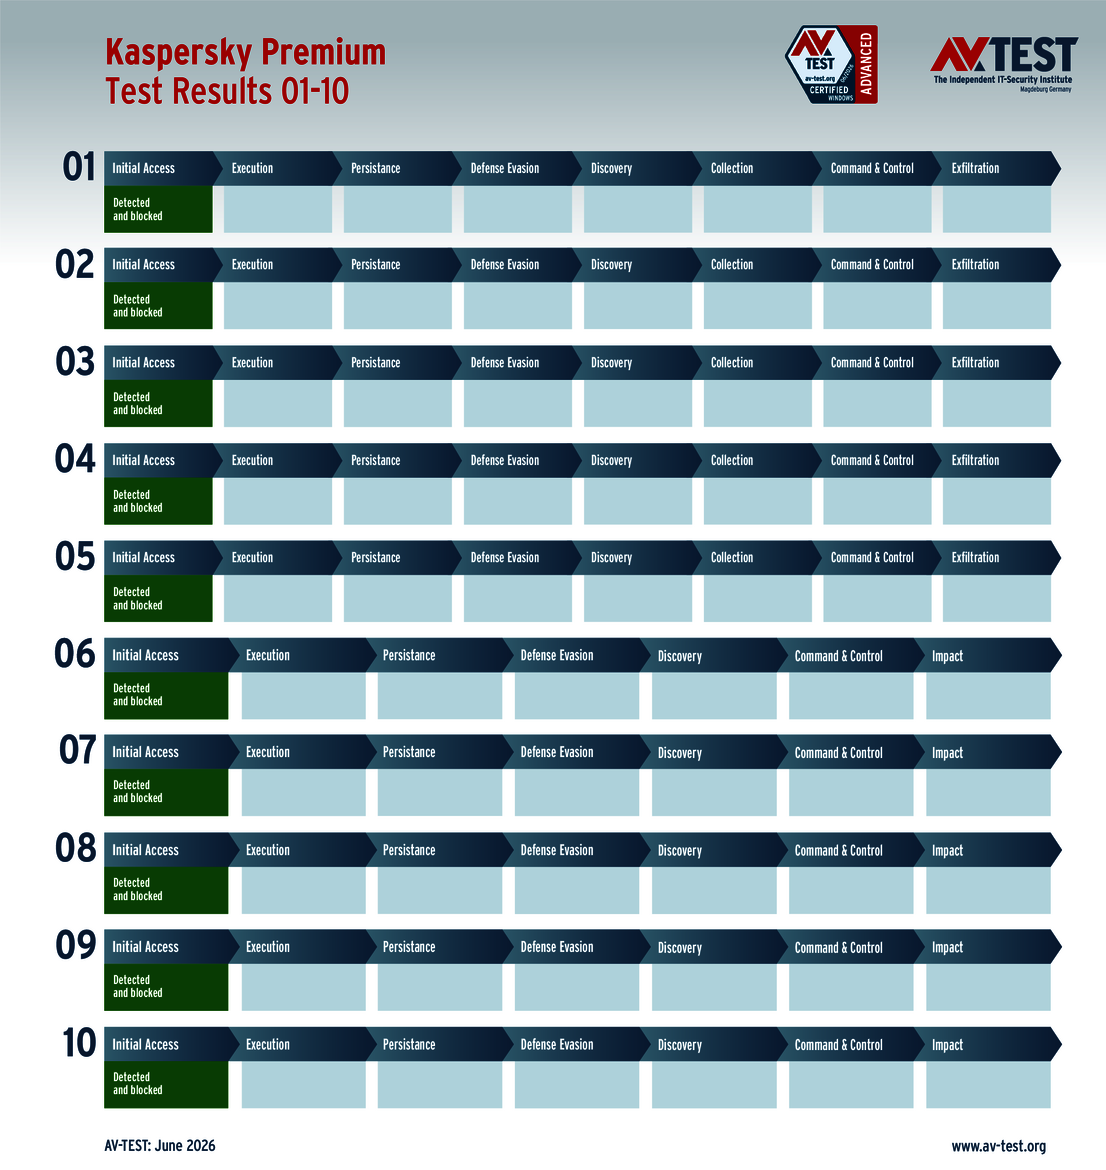
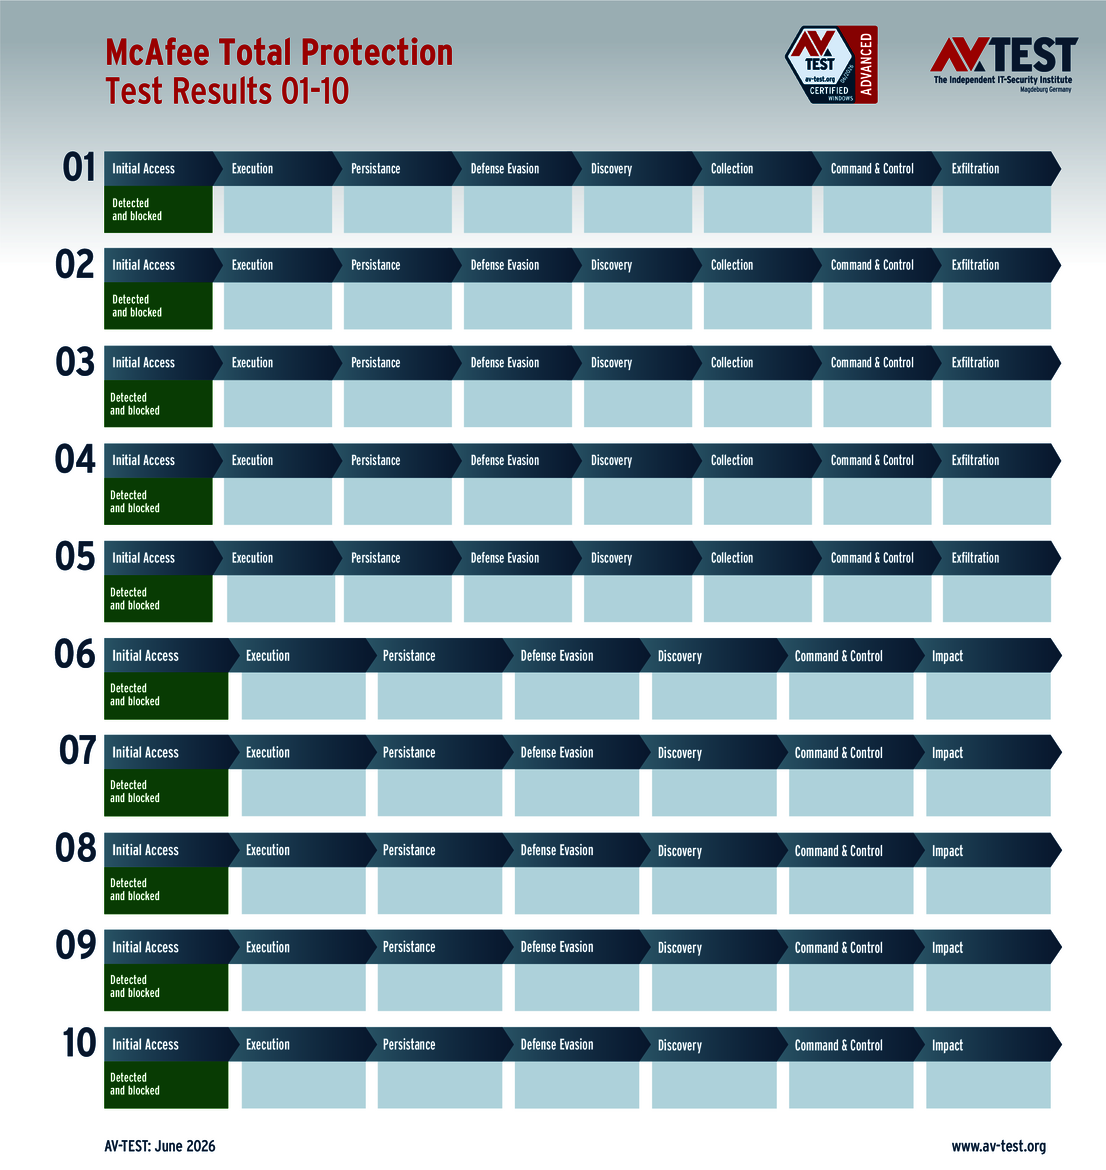
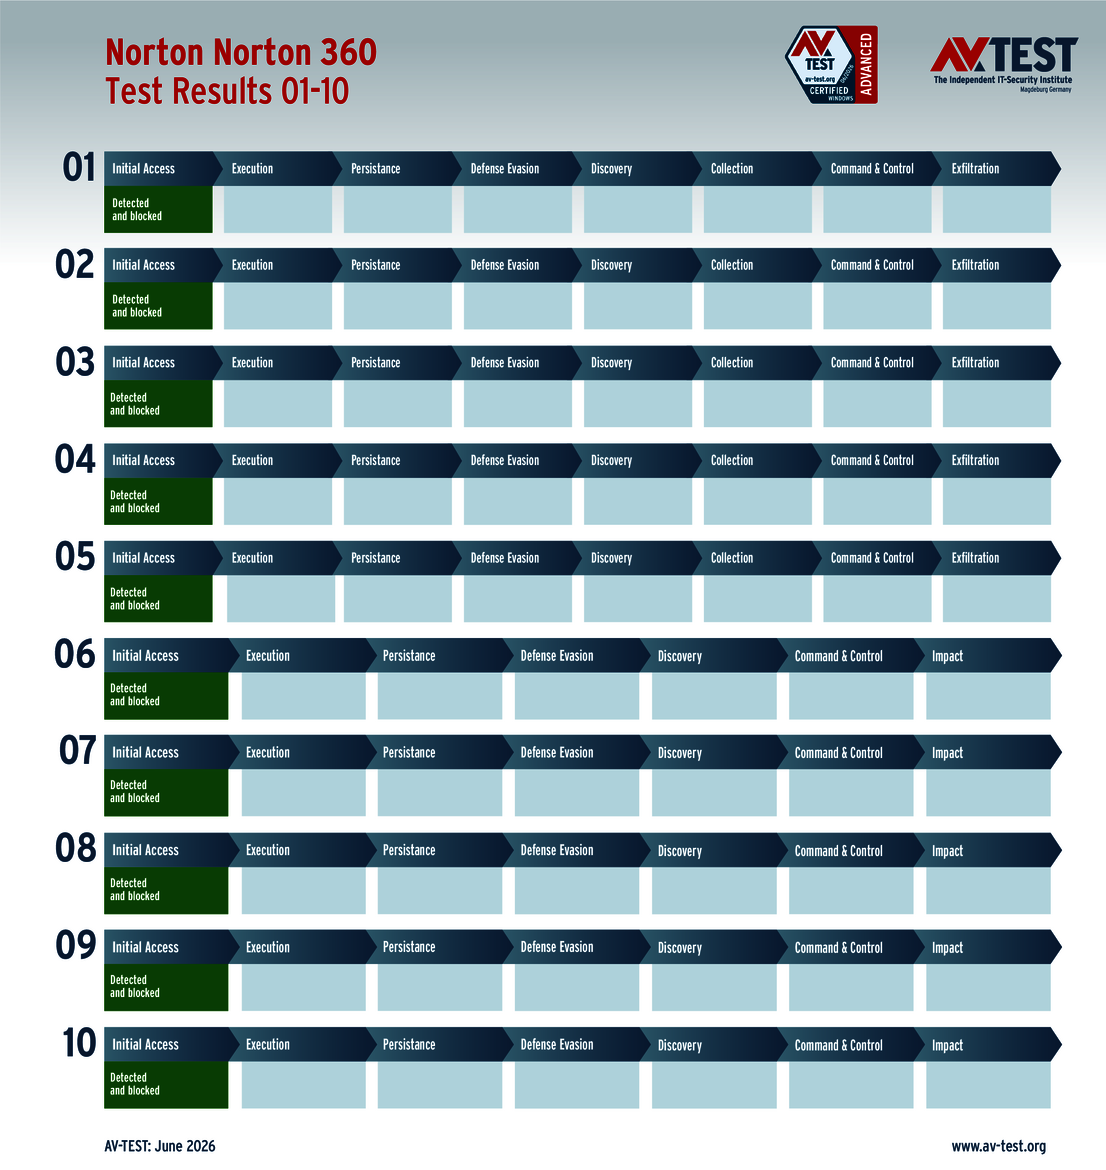
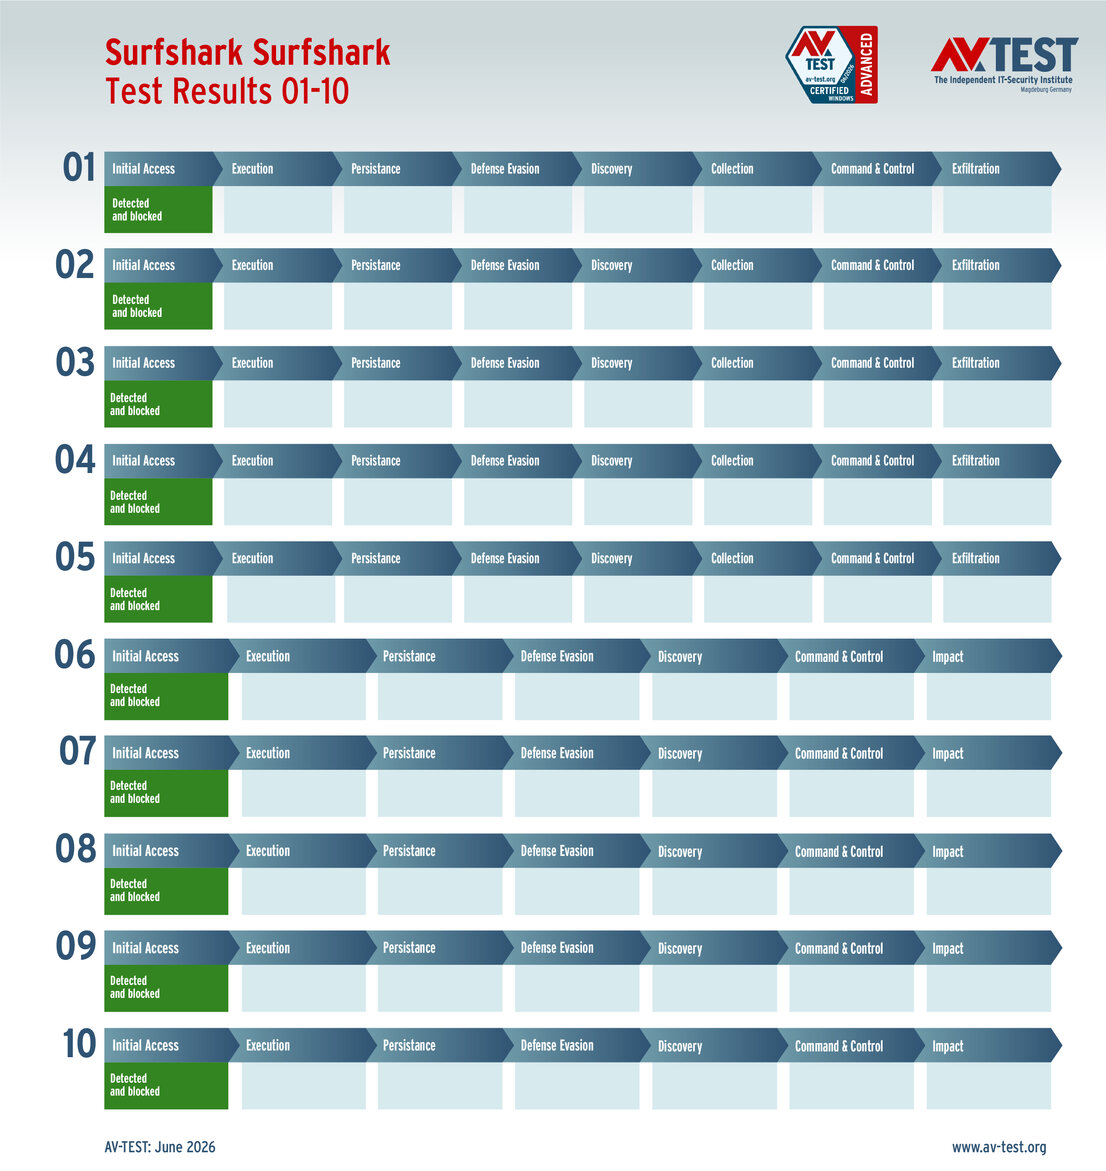
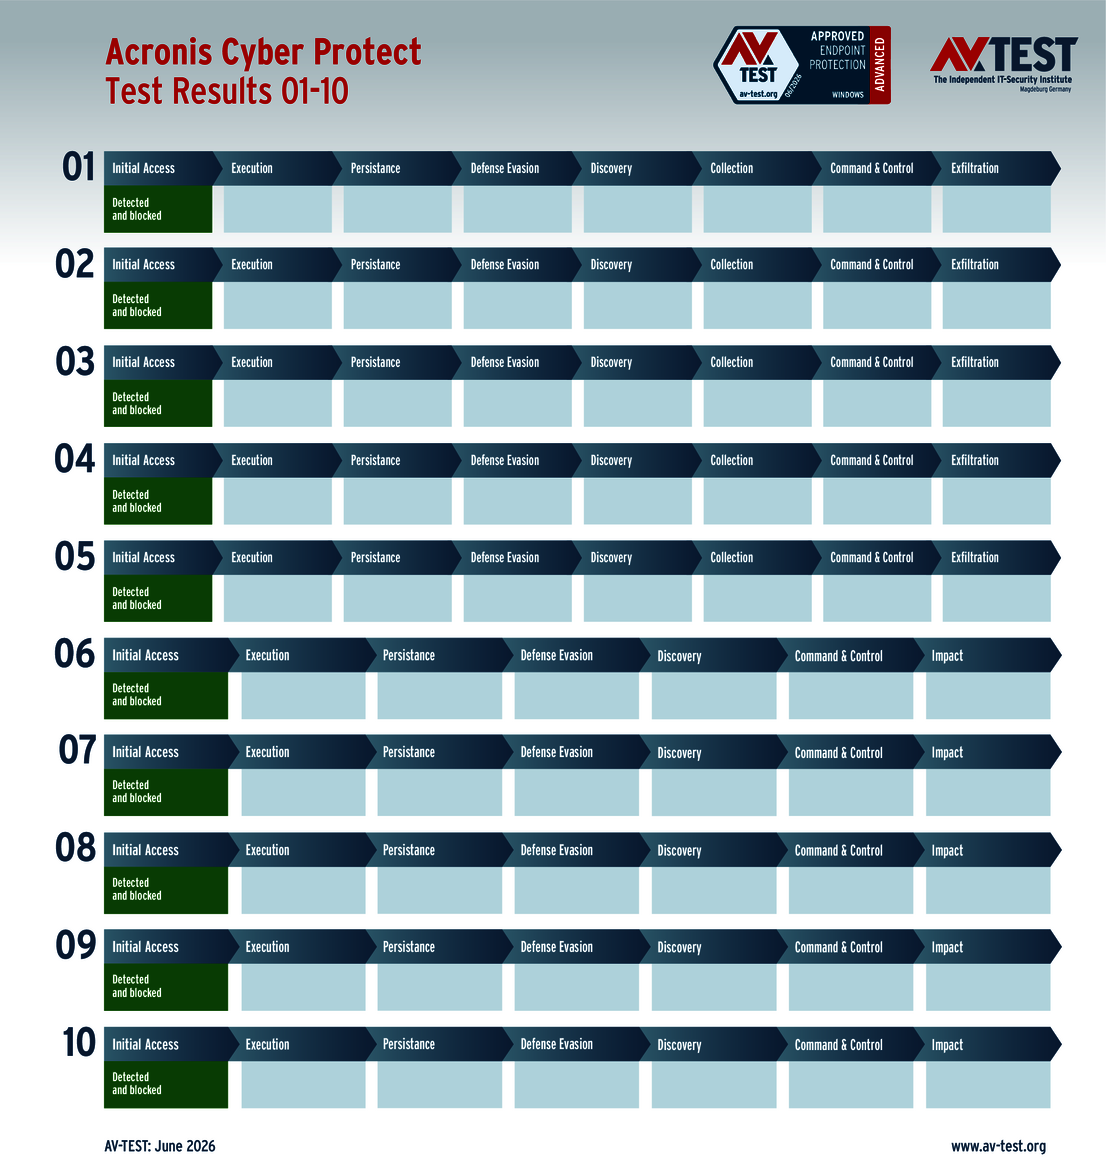
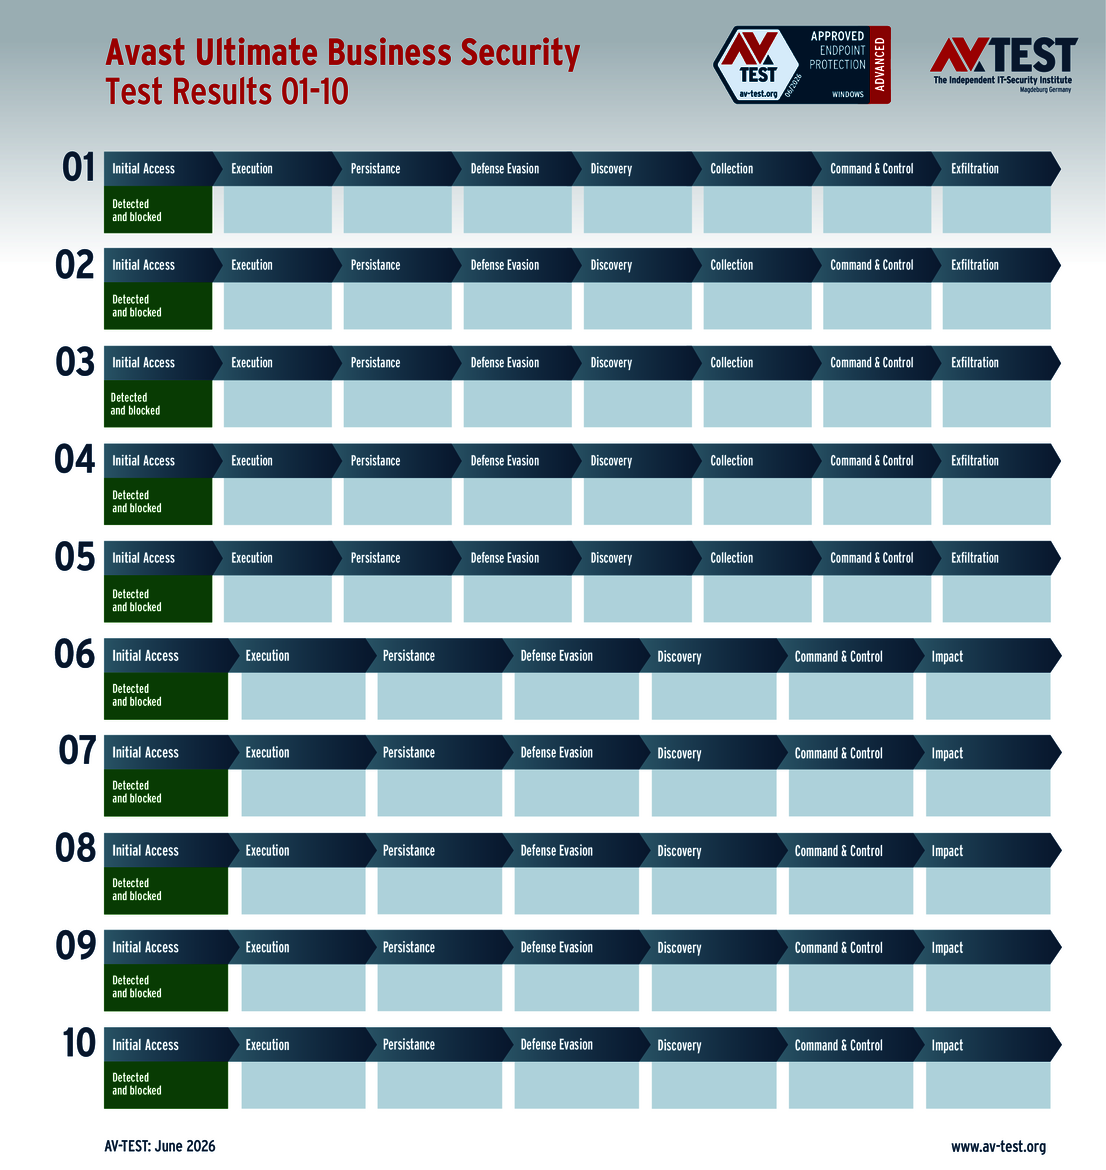
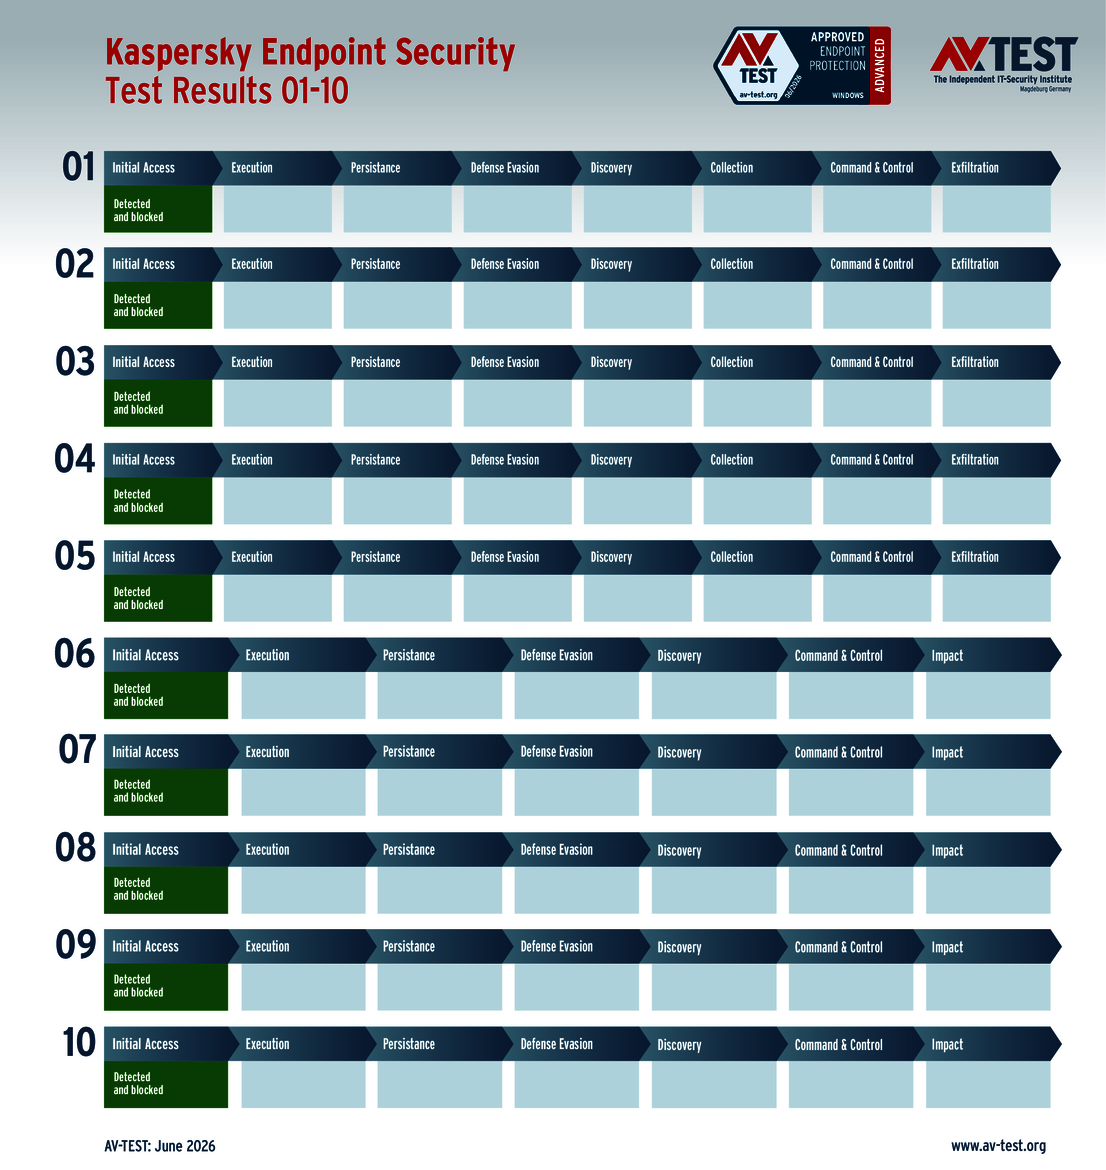
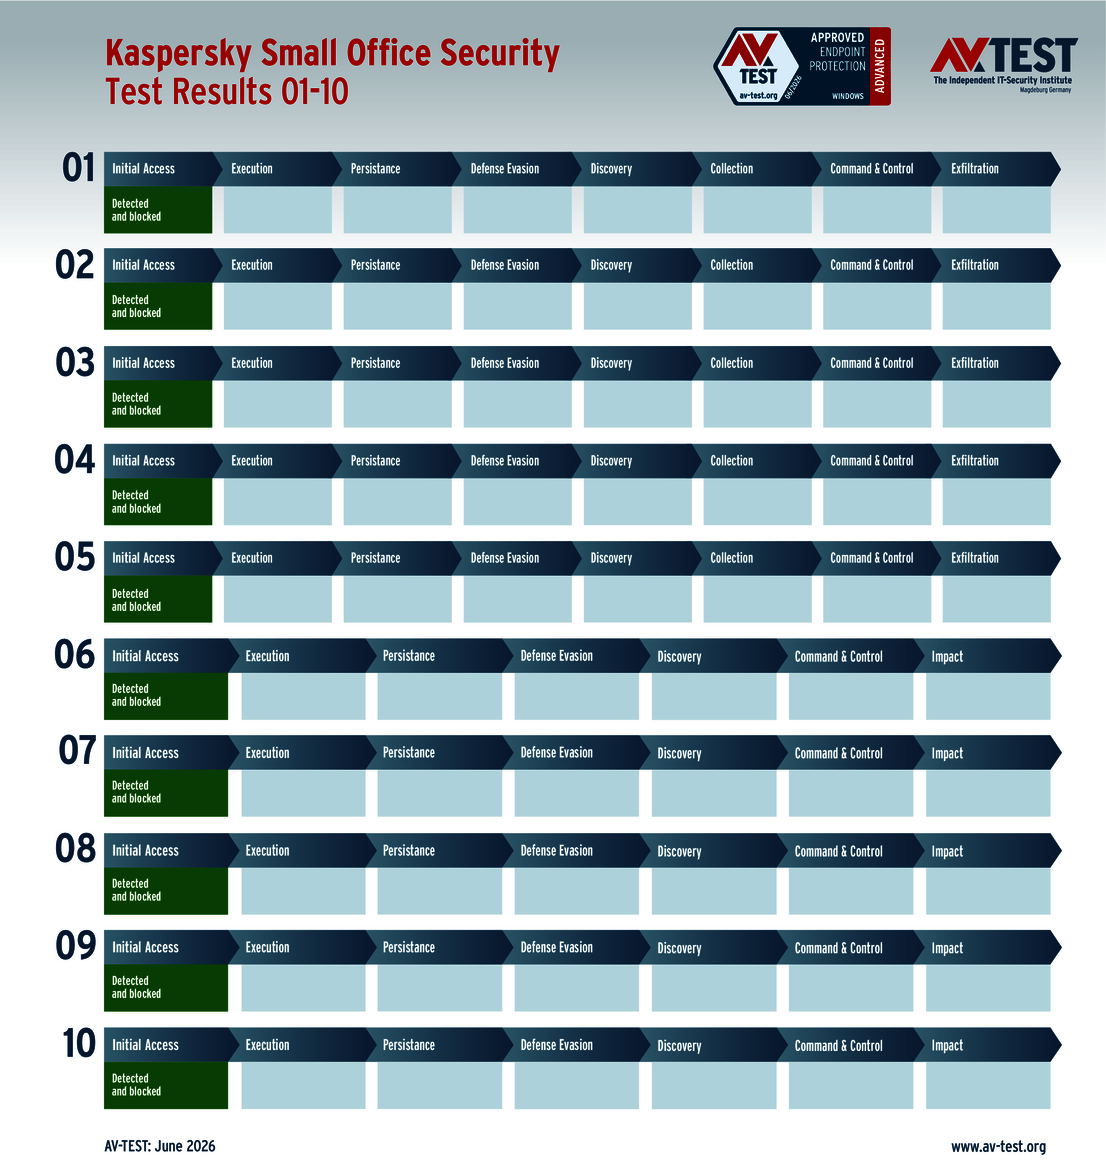
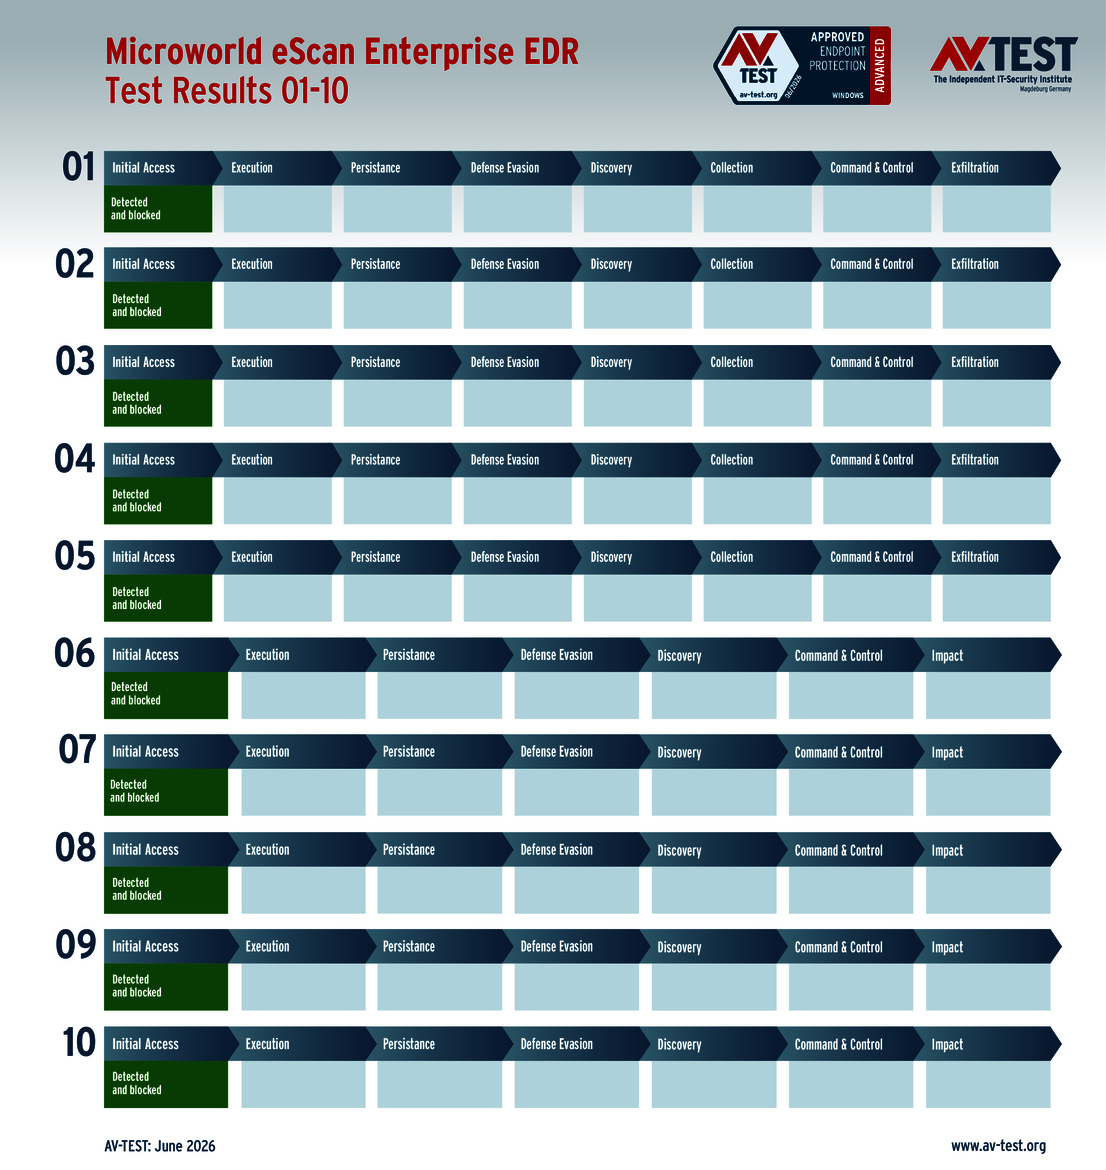
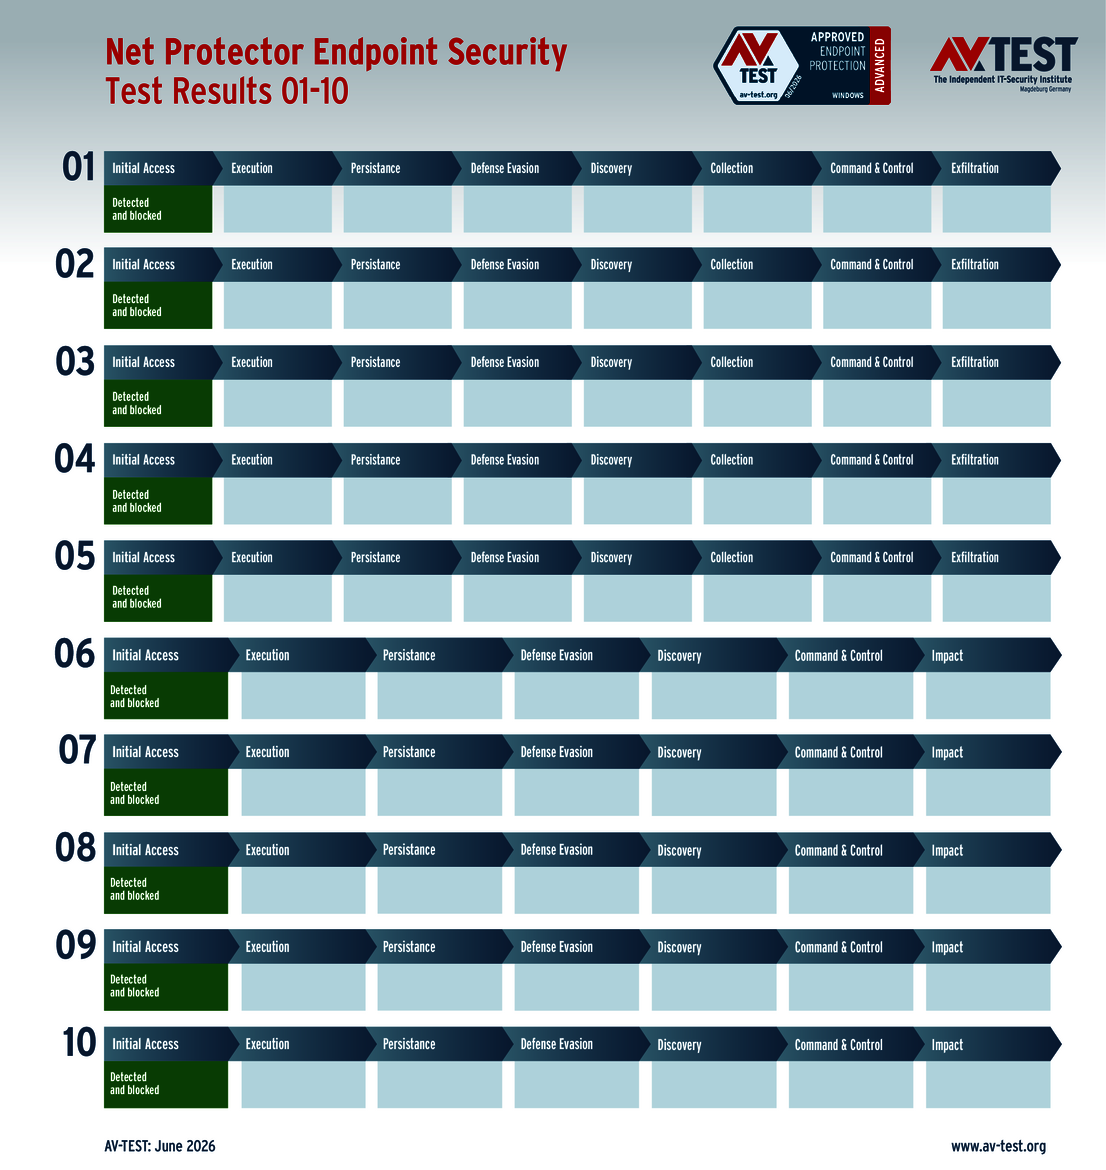
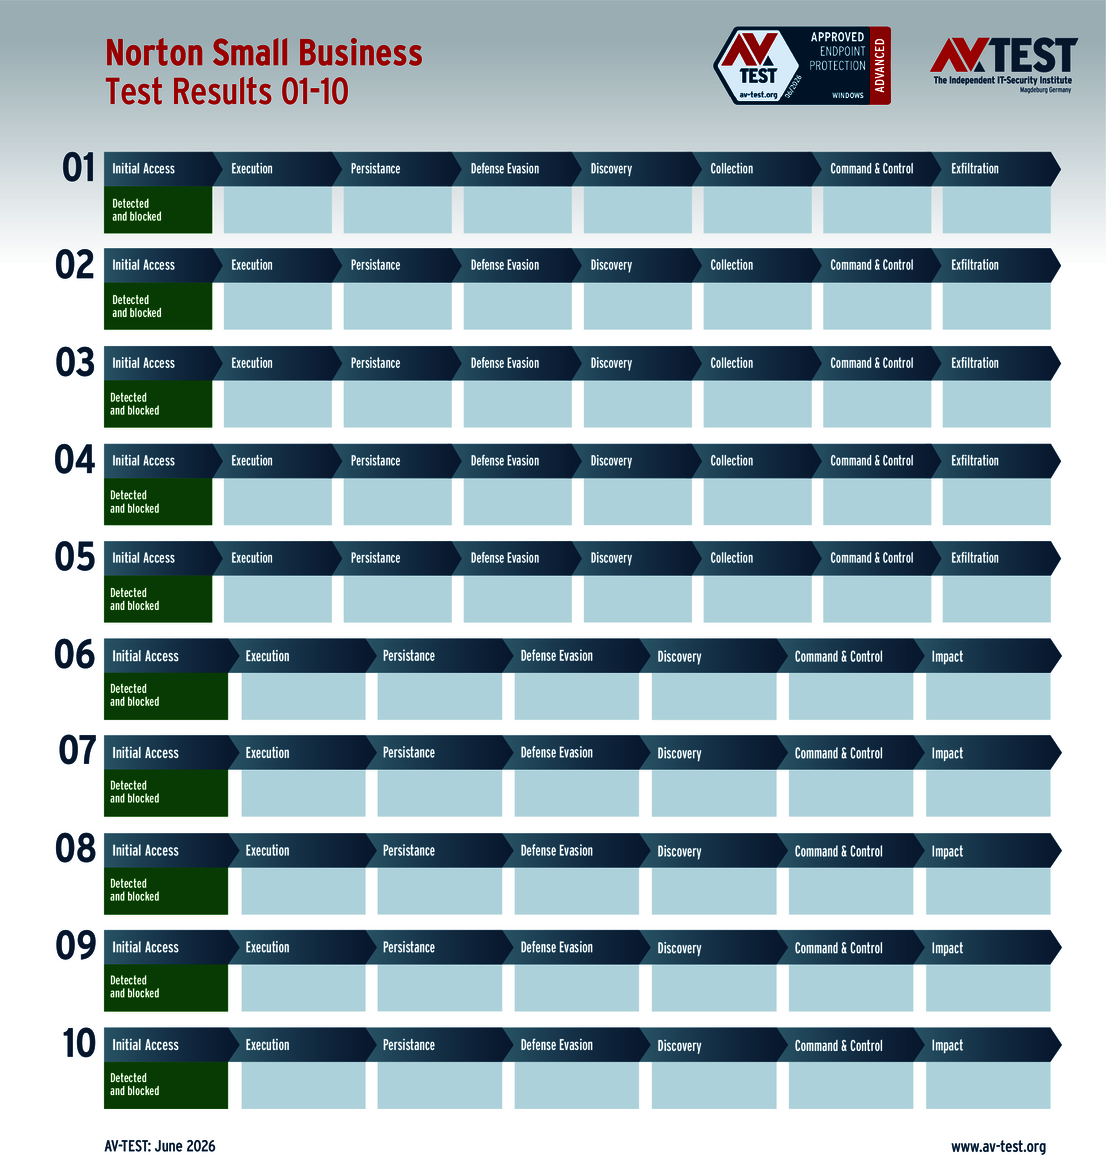
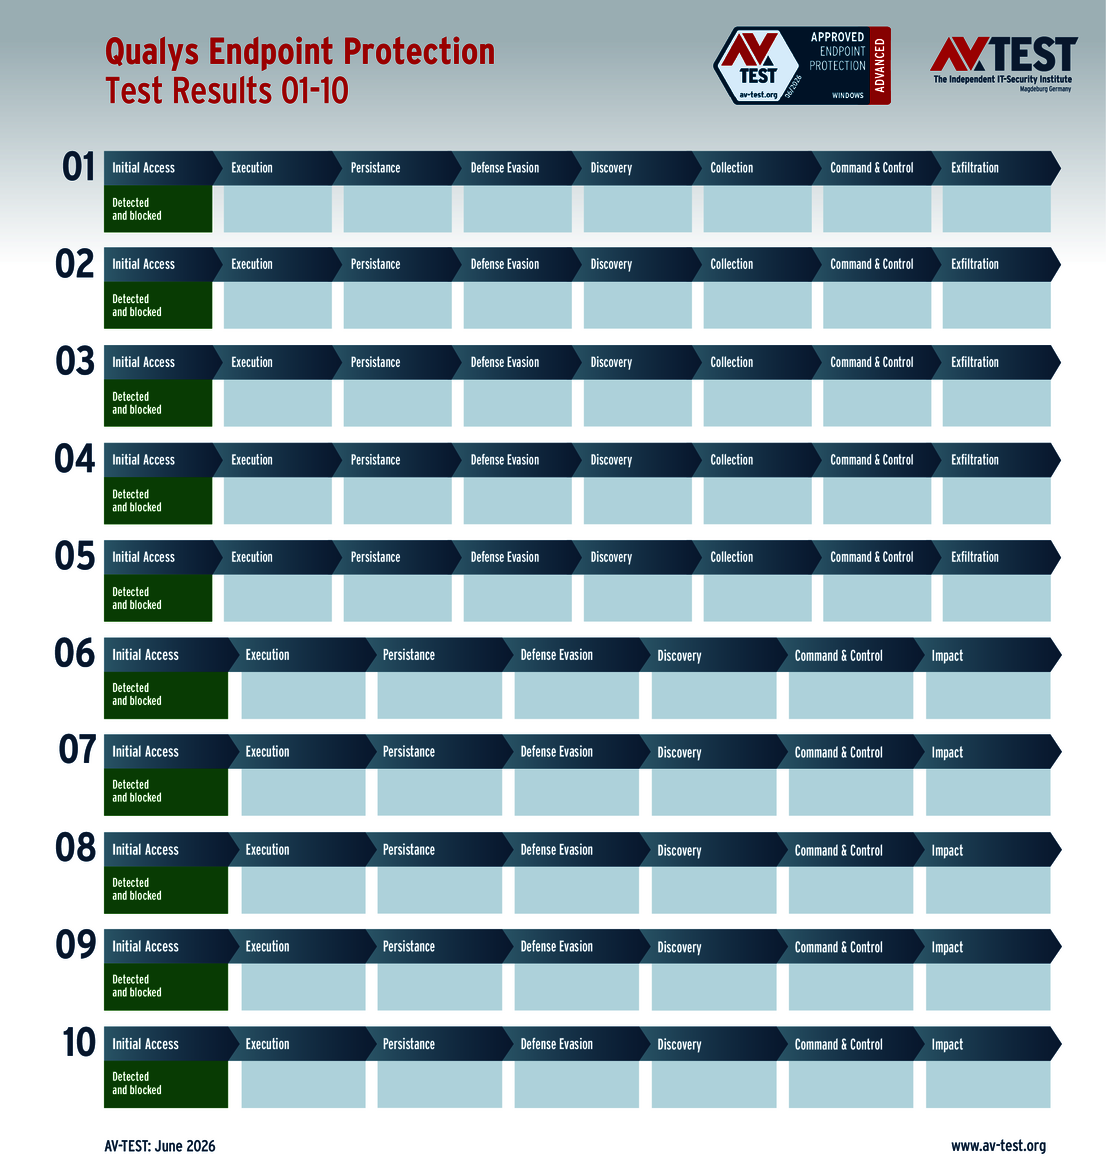
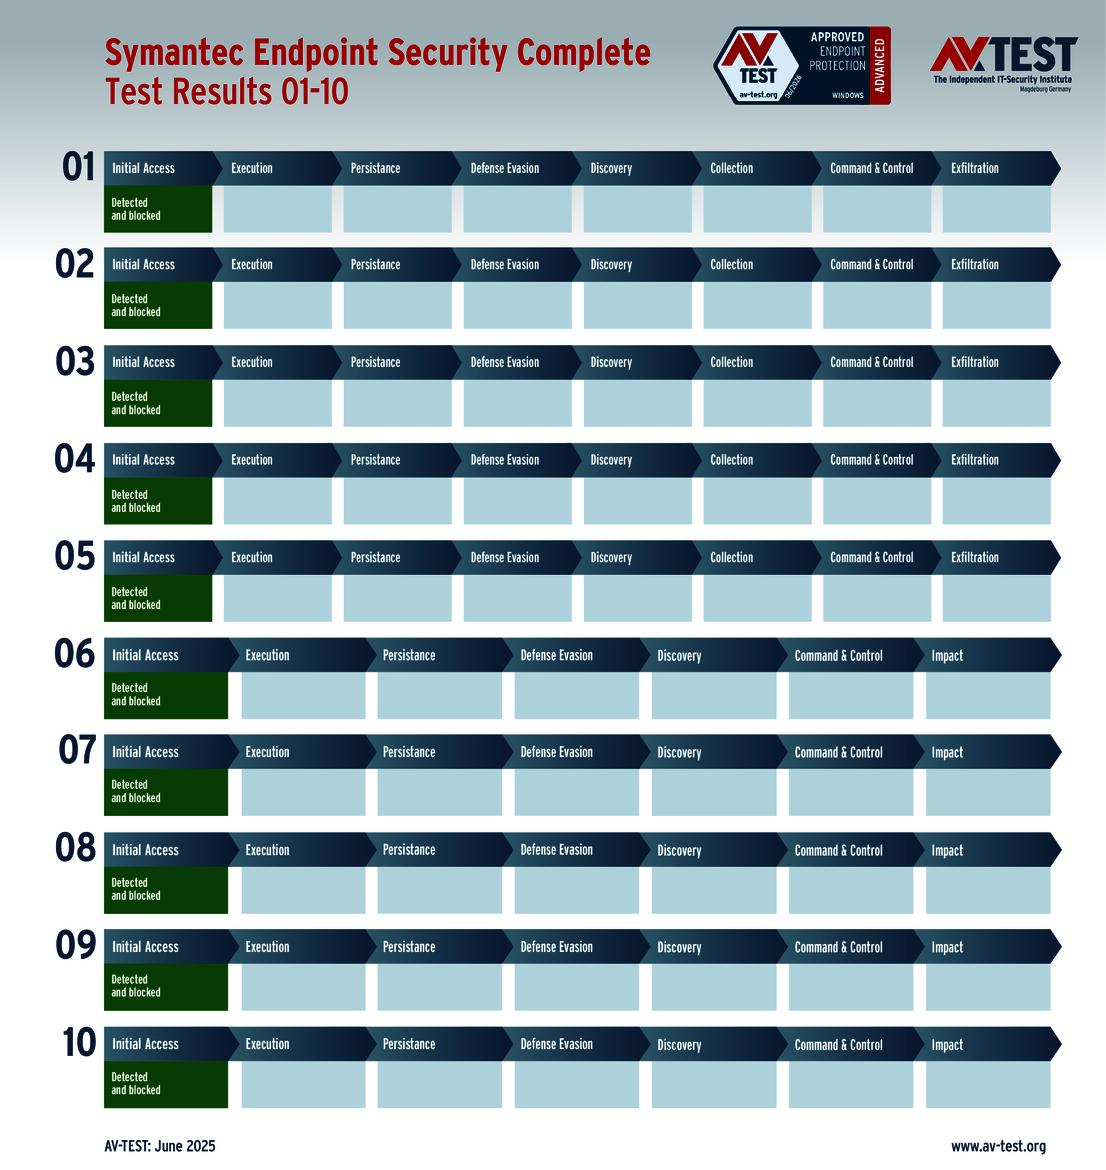
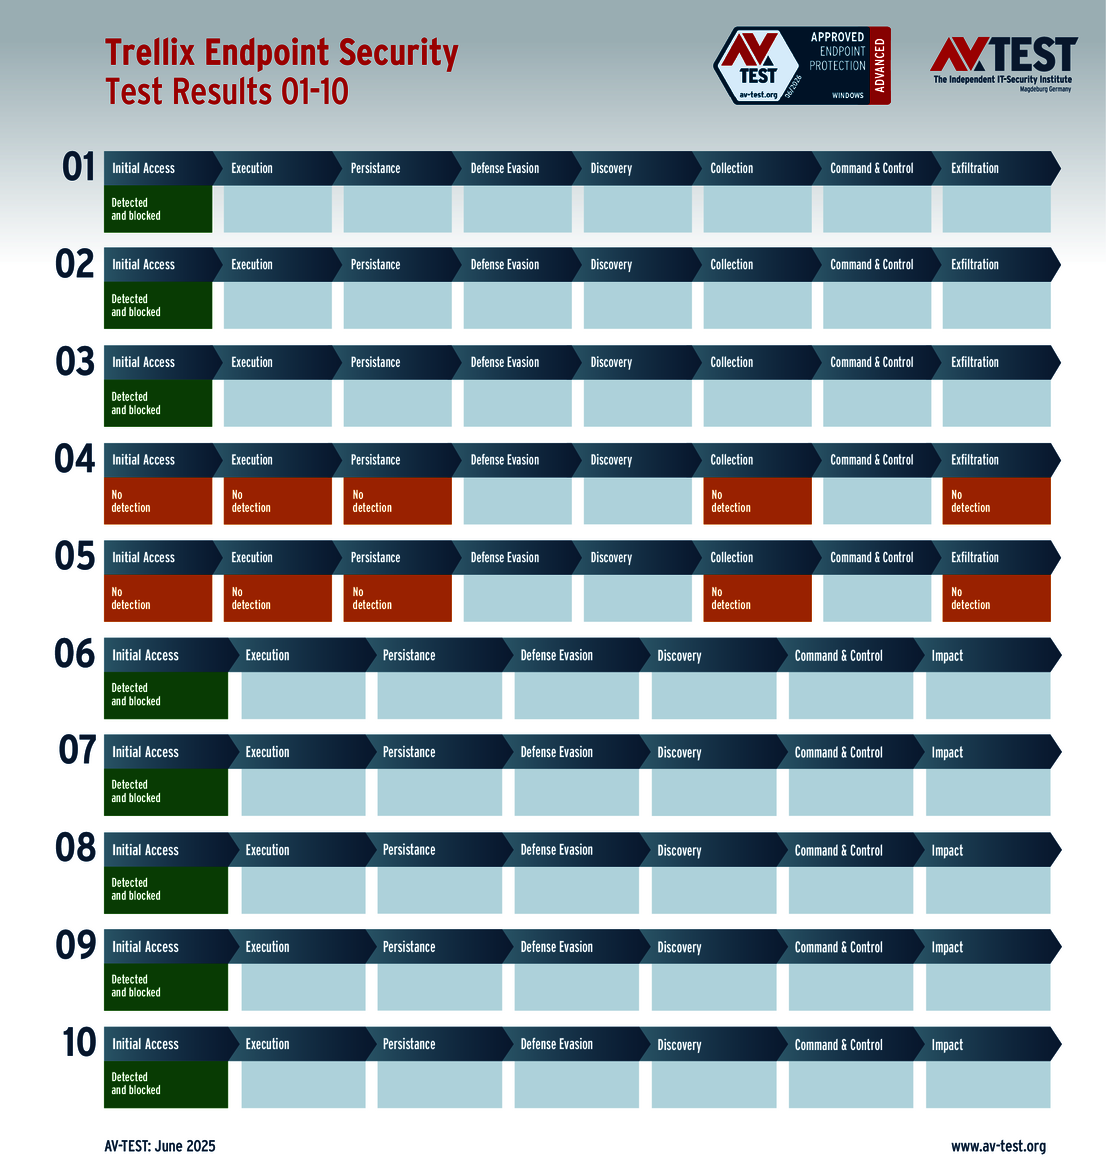
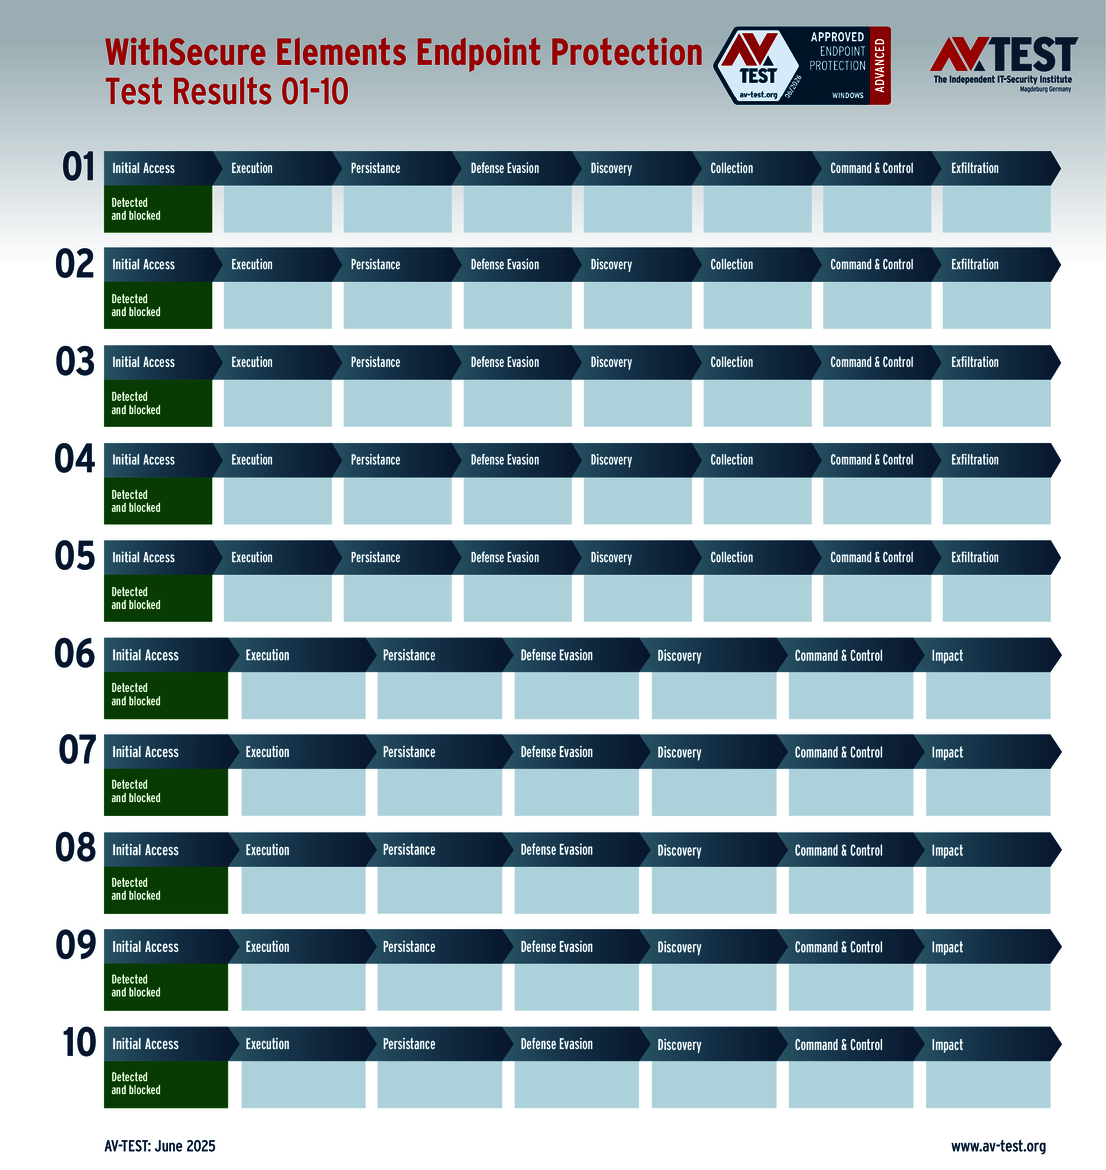
Un produit peut récolter jusqu’à 35 points dans le test ATP. 20 points sont attribués pour la détection et la neutralisation de 5 voleurs d’informations et 15 points pour les 5 scénarios impliquant des ransomwares. Les 3 ou 4 points pouvant être obtenus pour chaque cas peuvent être réduits en cas de défaillance et le résultat peut même comporter des demi-points. Le nombre total de points obtenu par chaque produit figure dans le tableau correspondant. Les graphiques présentés à la fin de l’article montrent les résultats obtenus pour chaque scénario d’attaque, étape par étape.

Test ATP sous Windows 11 : les solutions de sécurité à l’épreuve
Pour toutes les solutions de sécurité destinées aux utilisateurs finaux, le test se déroule parfaitement dans les 10 scénarios d’attaque et elles obtiennent le score maximal de 35 points pour leur score de protection

11 solutions endpoint pour entreprises soumises au test ATP
Dans les 10 scénarios d’attaque du test impliquant des ransomwares et des voleurs d’informations, presque toutes les solutions de sécurité destinées aux entreprises affichent des performances irréprochables en matière de protection


Pour ce faire, les testeurs utilisent les mêmes techniques que celles actuellement employées par les cybercriminels. Dans ce test, deux techniques d’attaque particulières sont utilisées ; nous les expliquons brièvement ci-dessous :
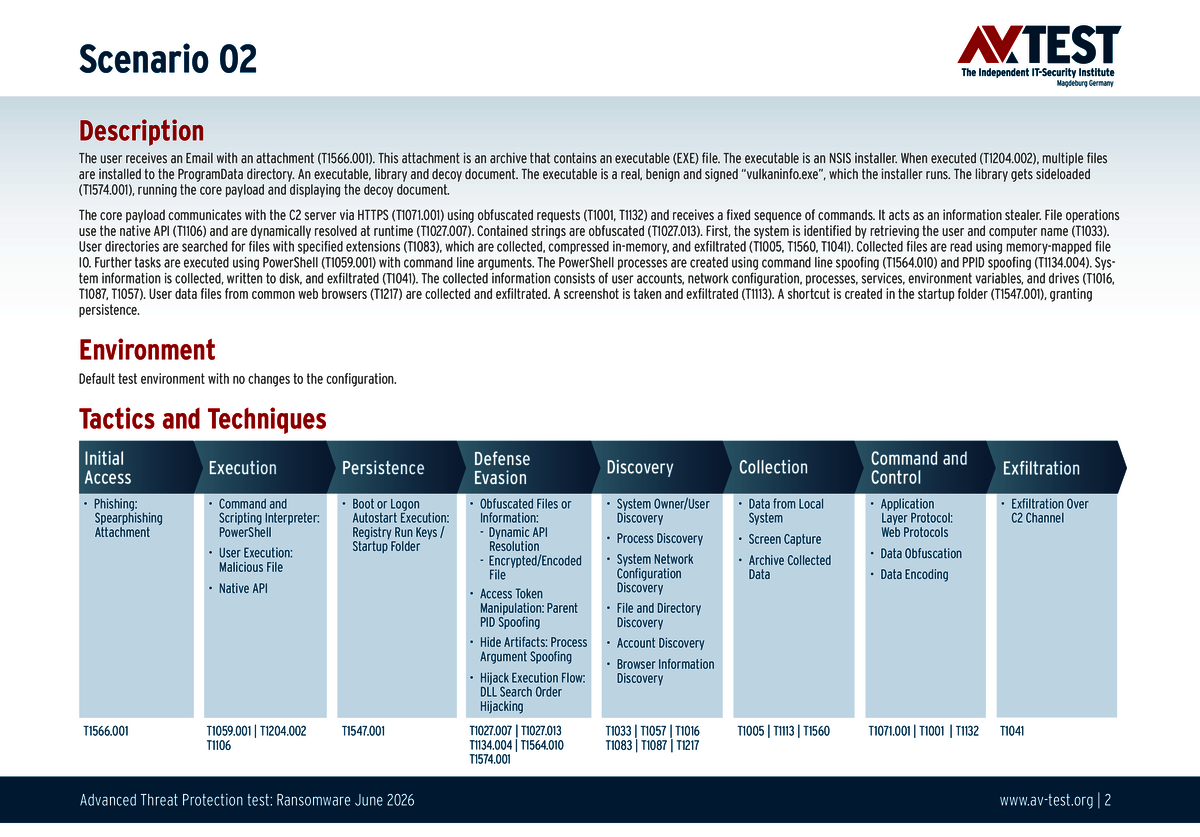
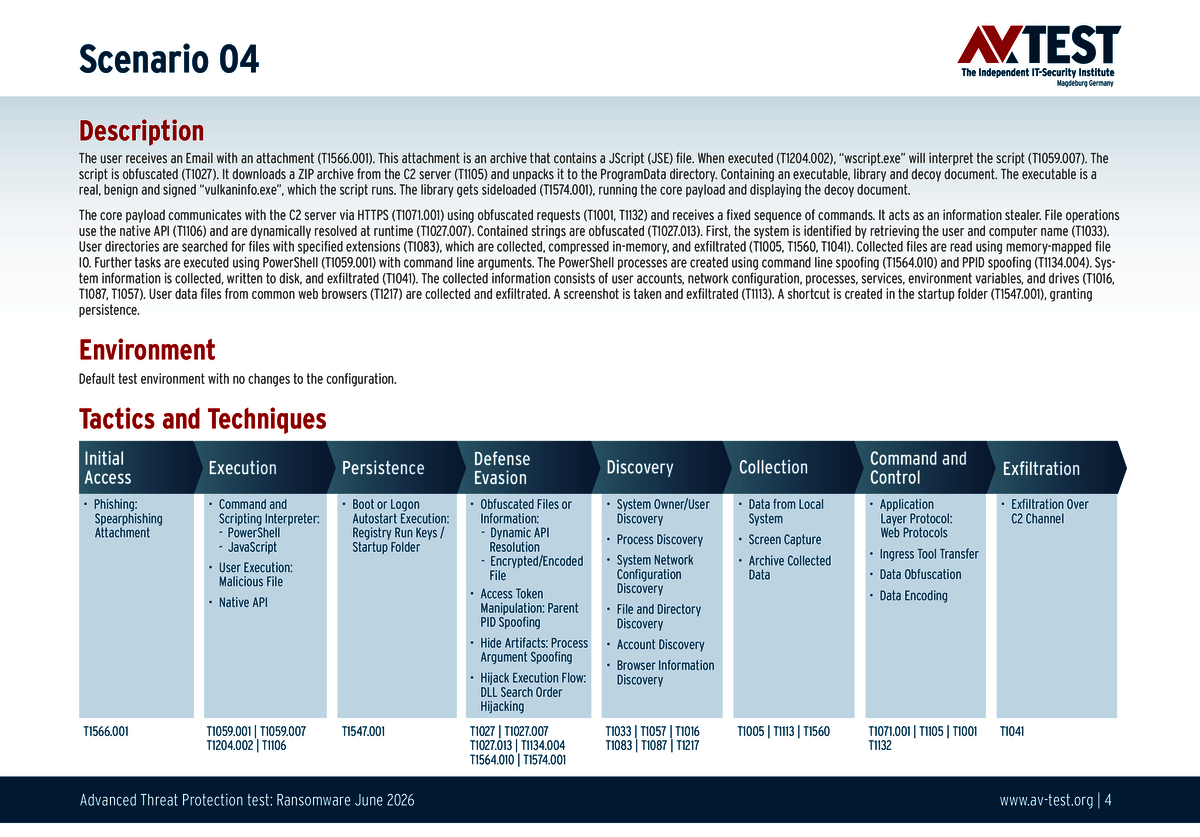
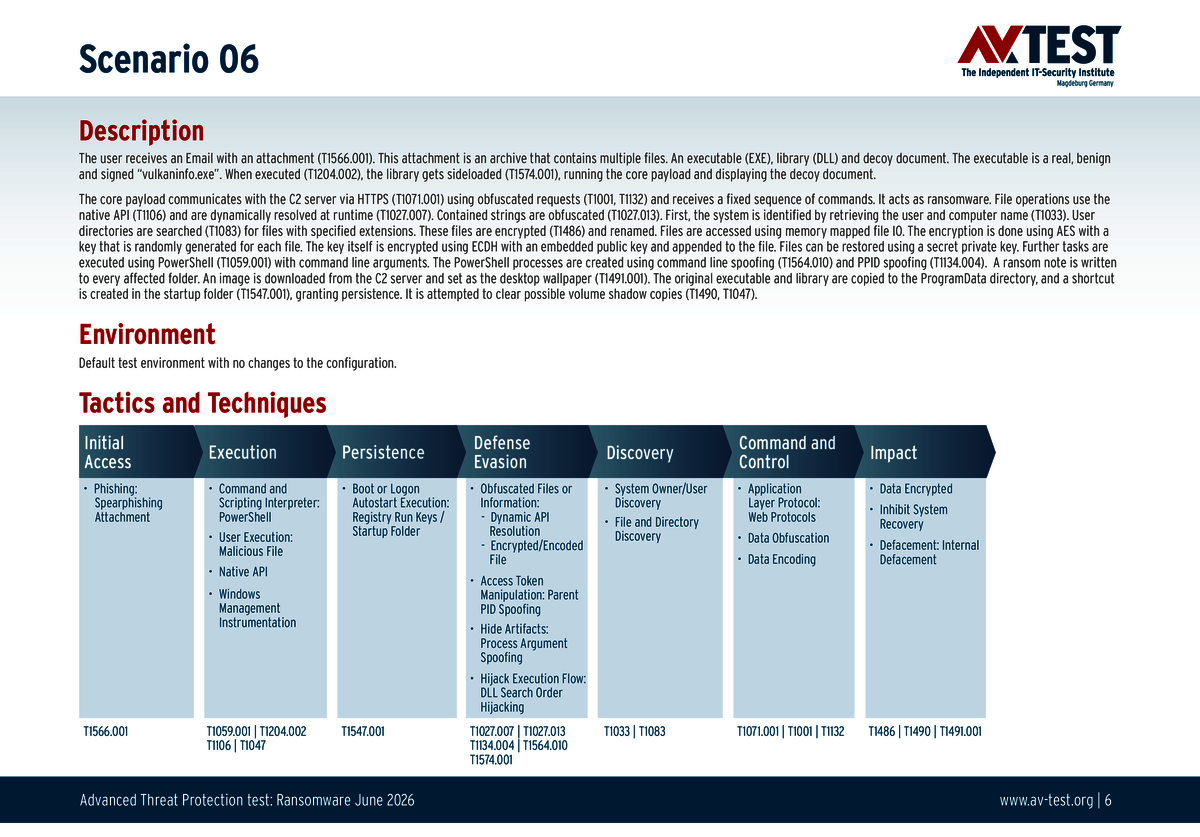
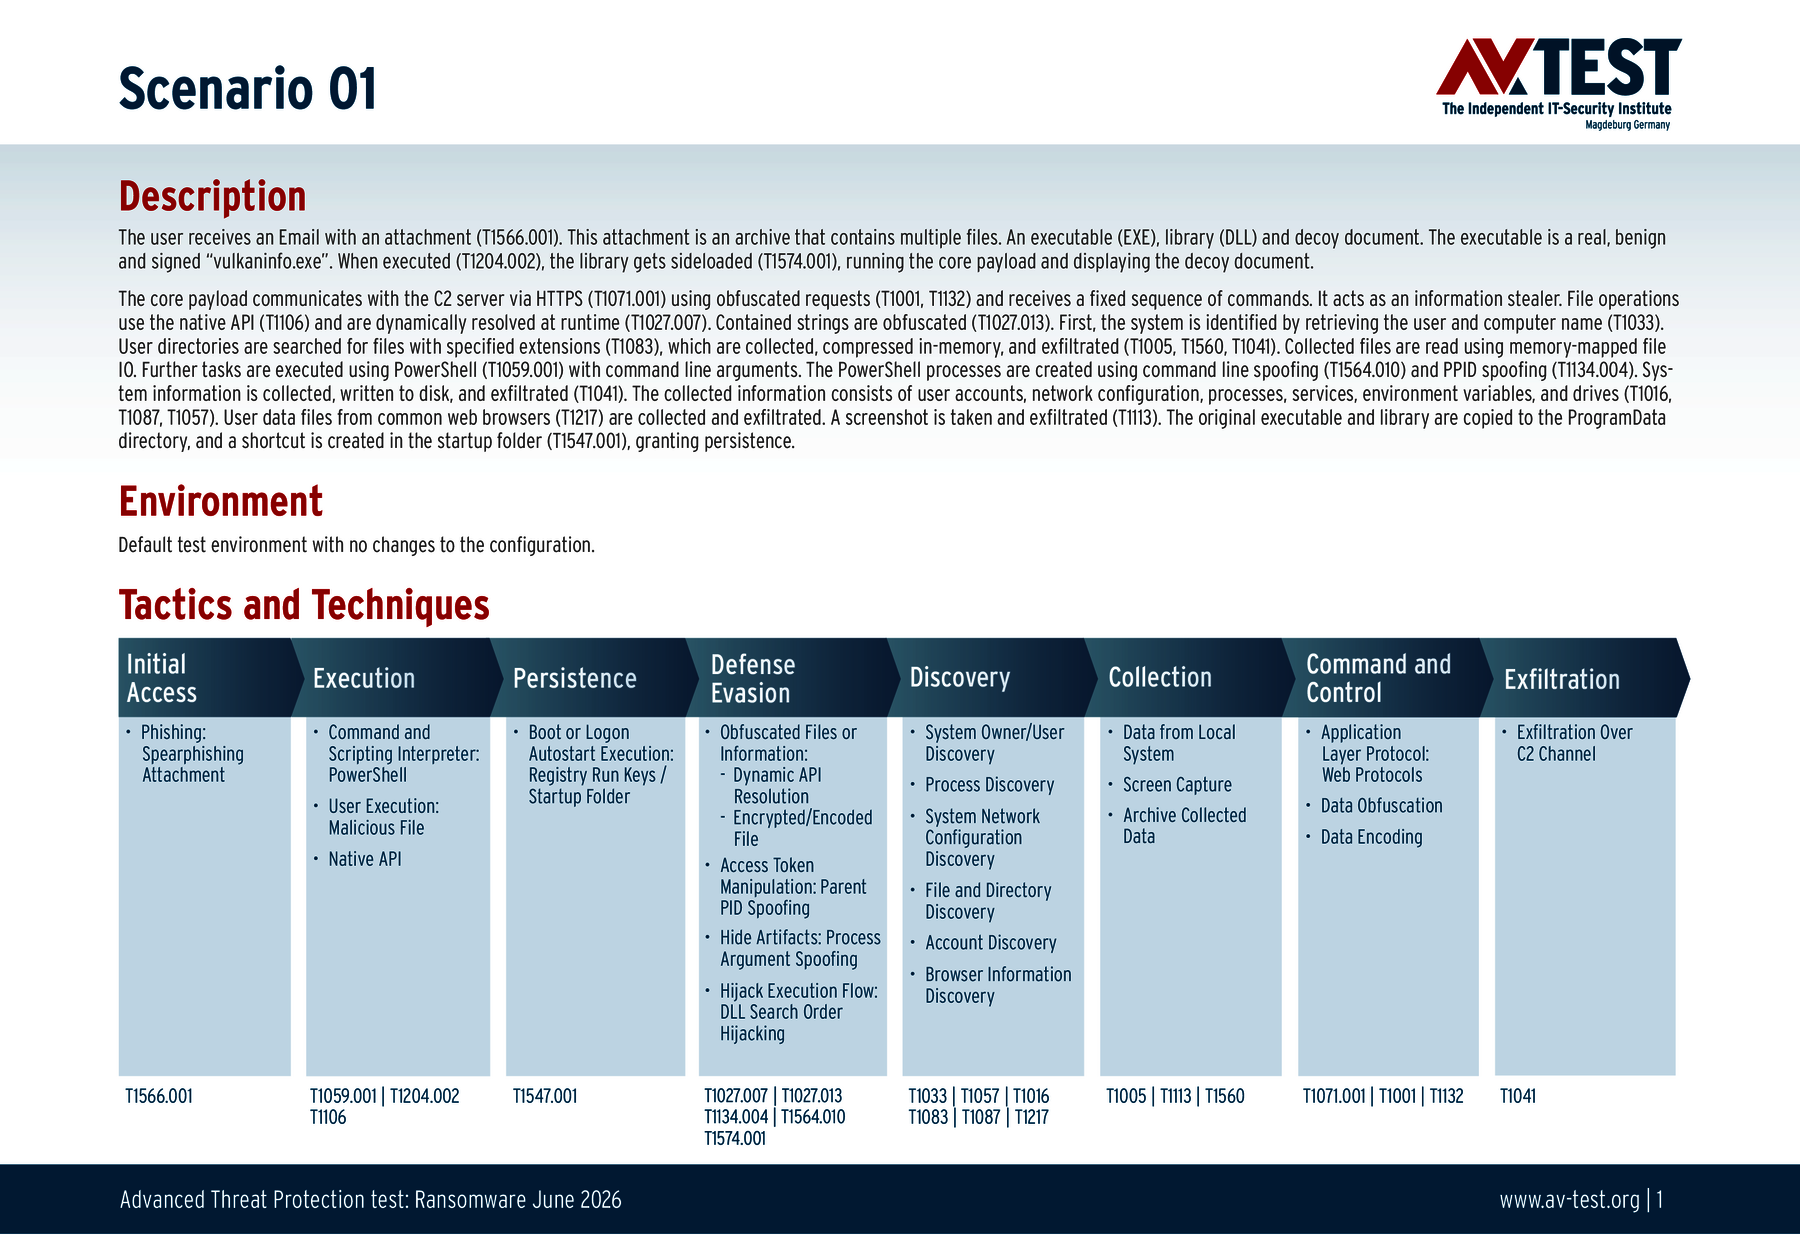
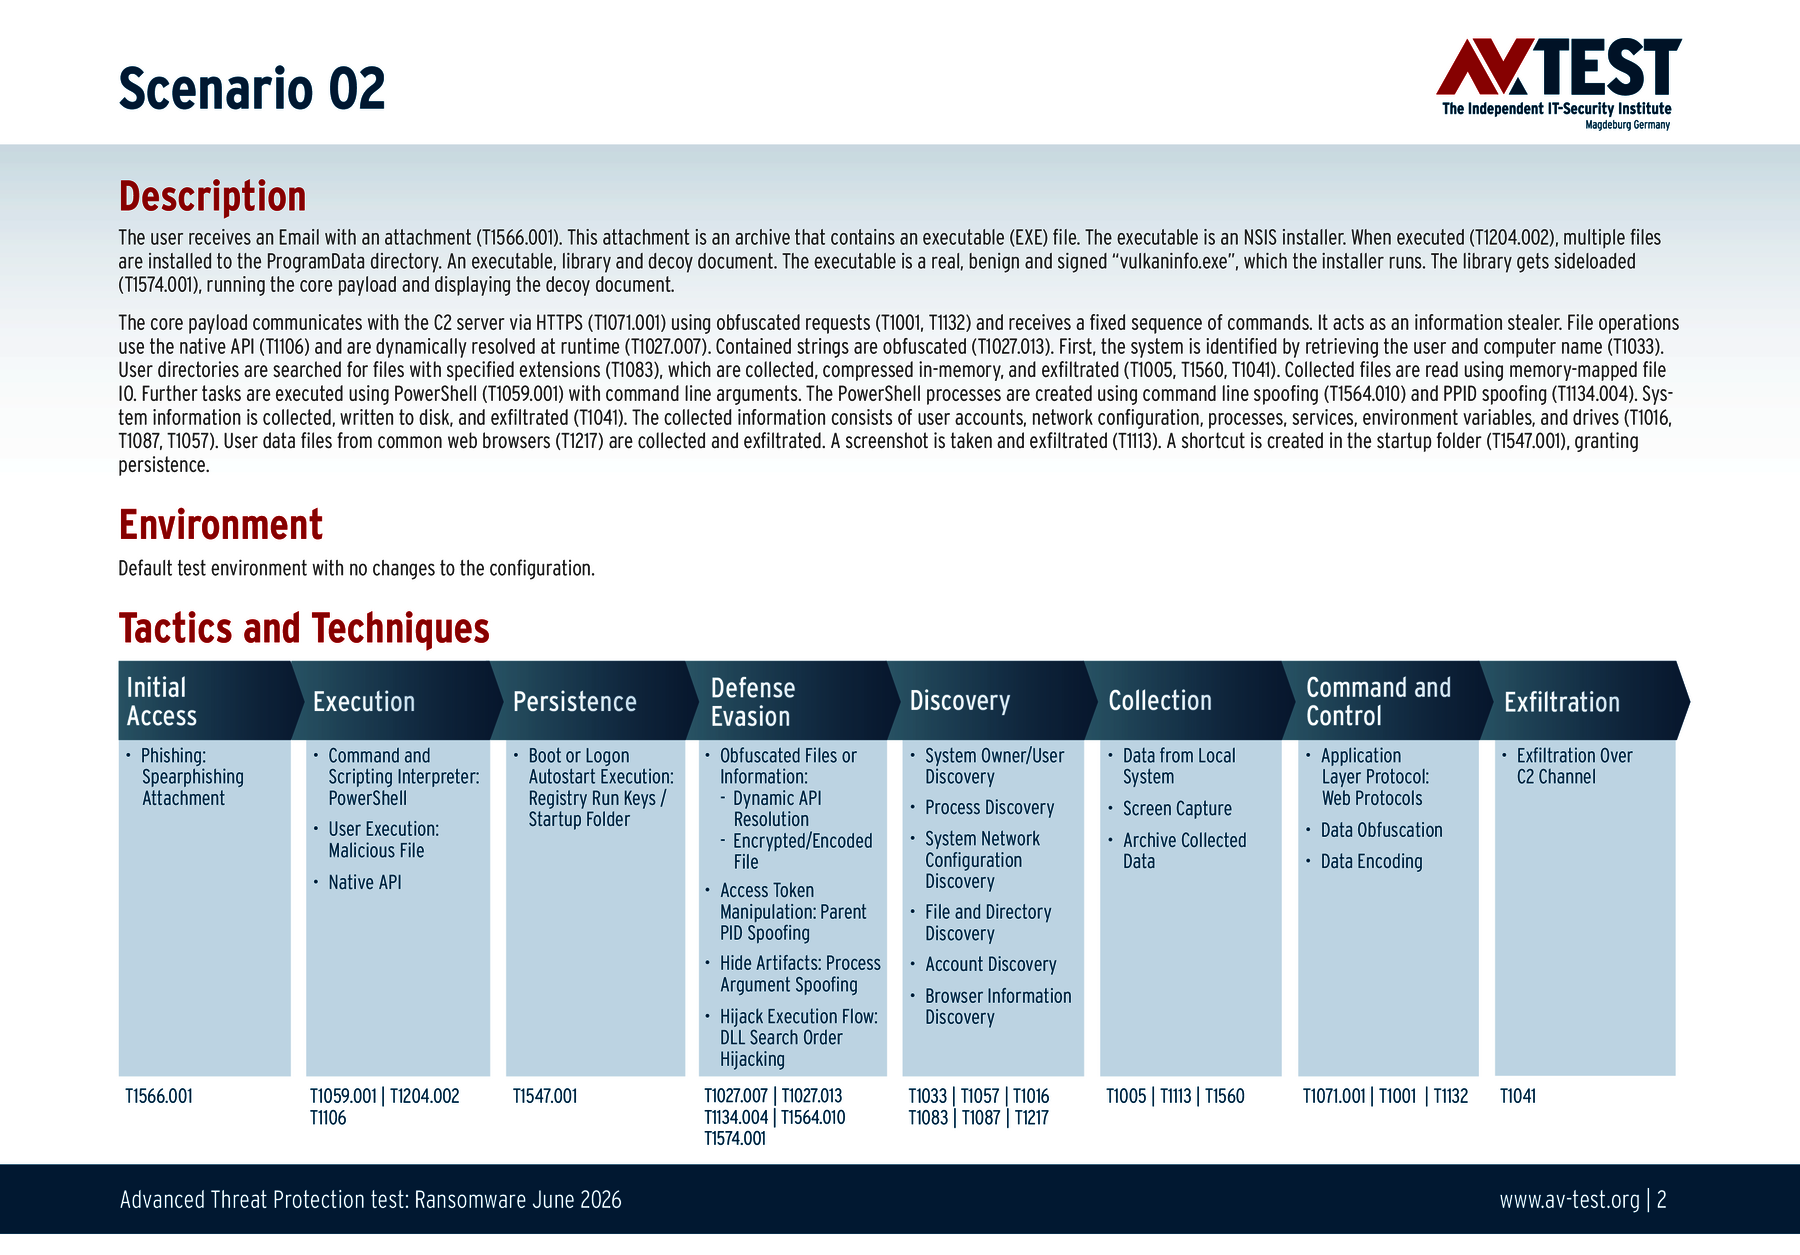
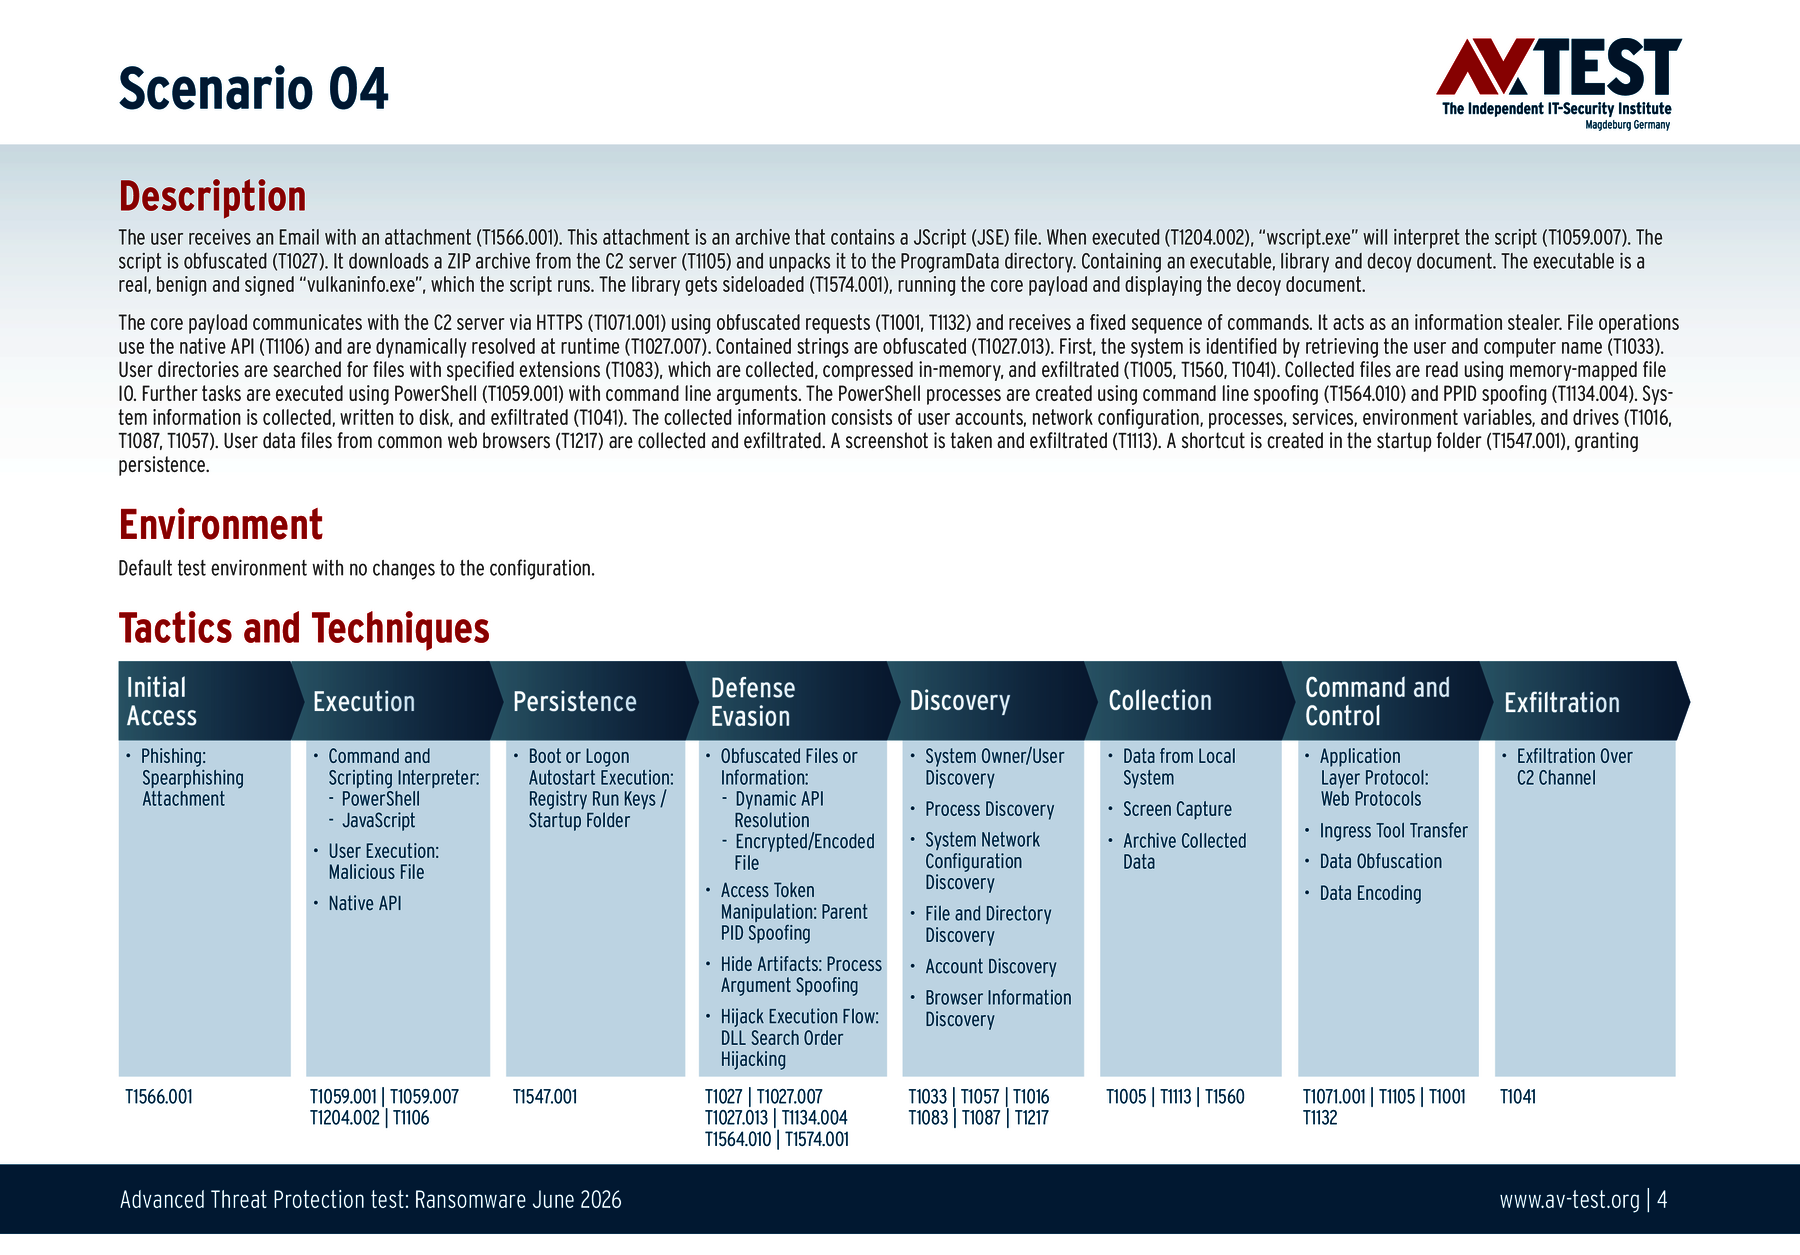
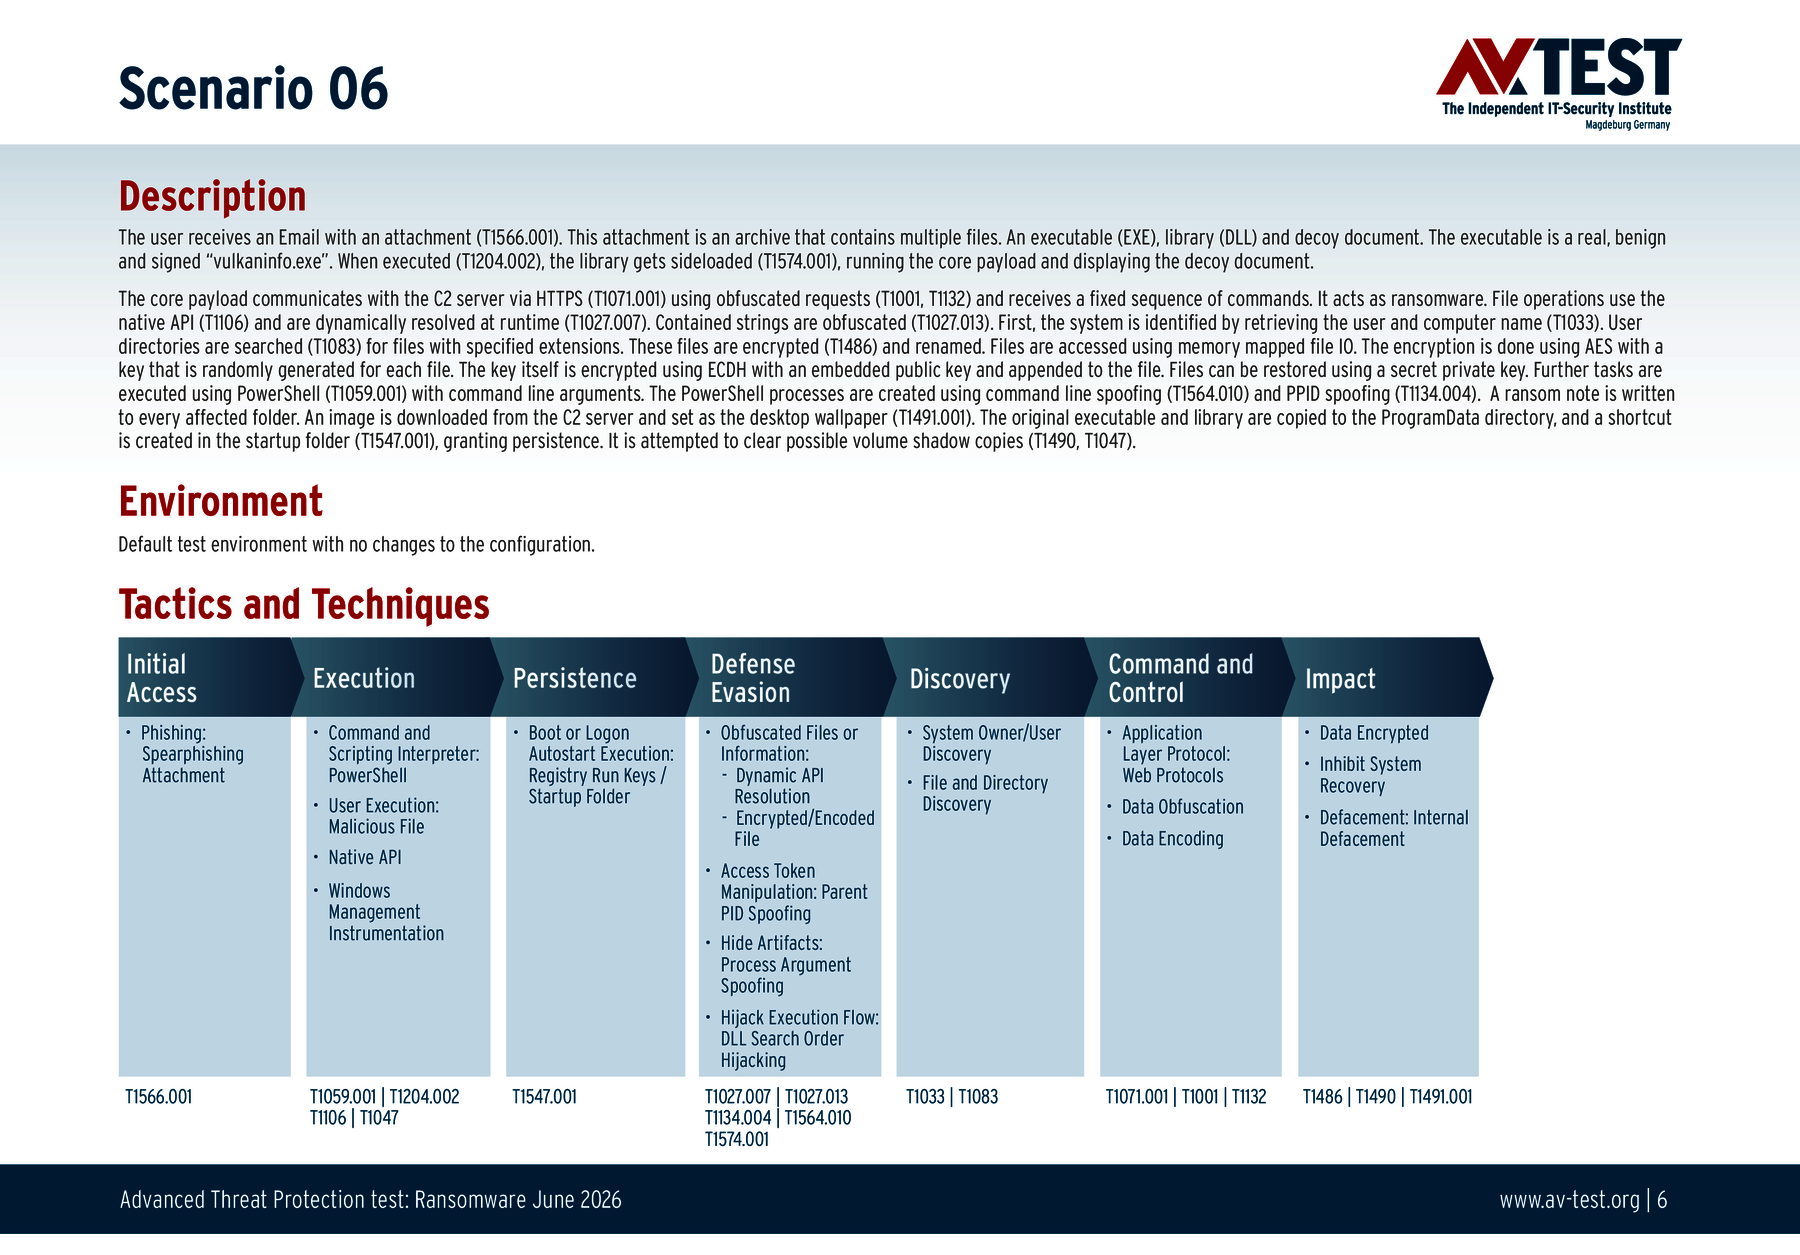
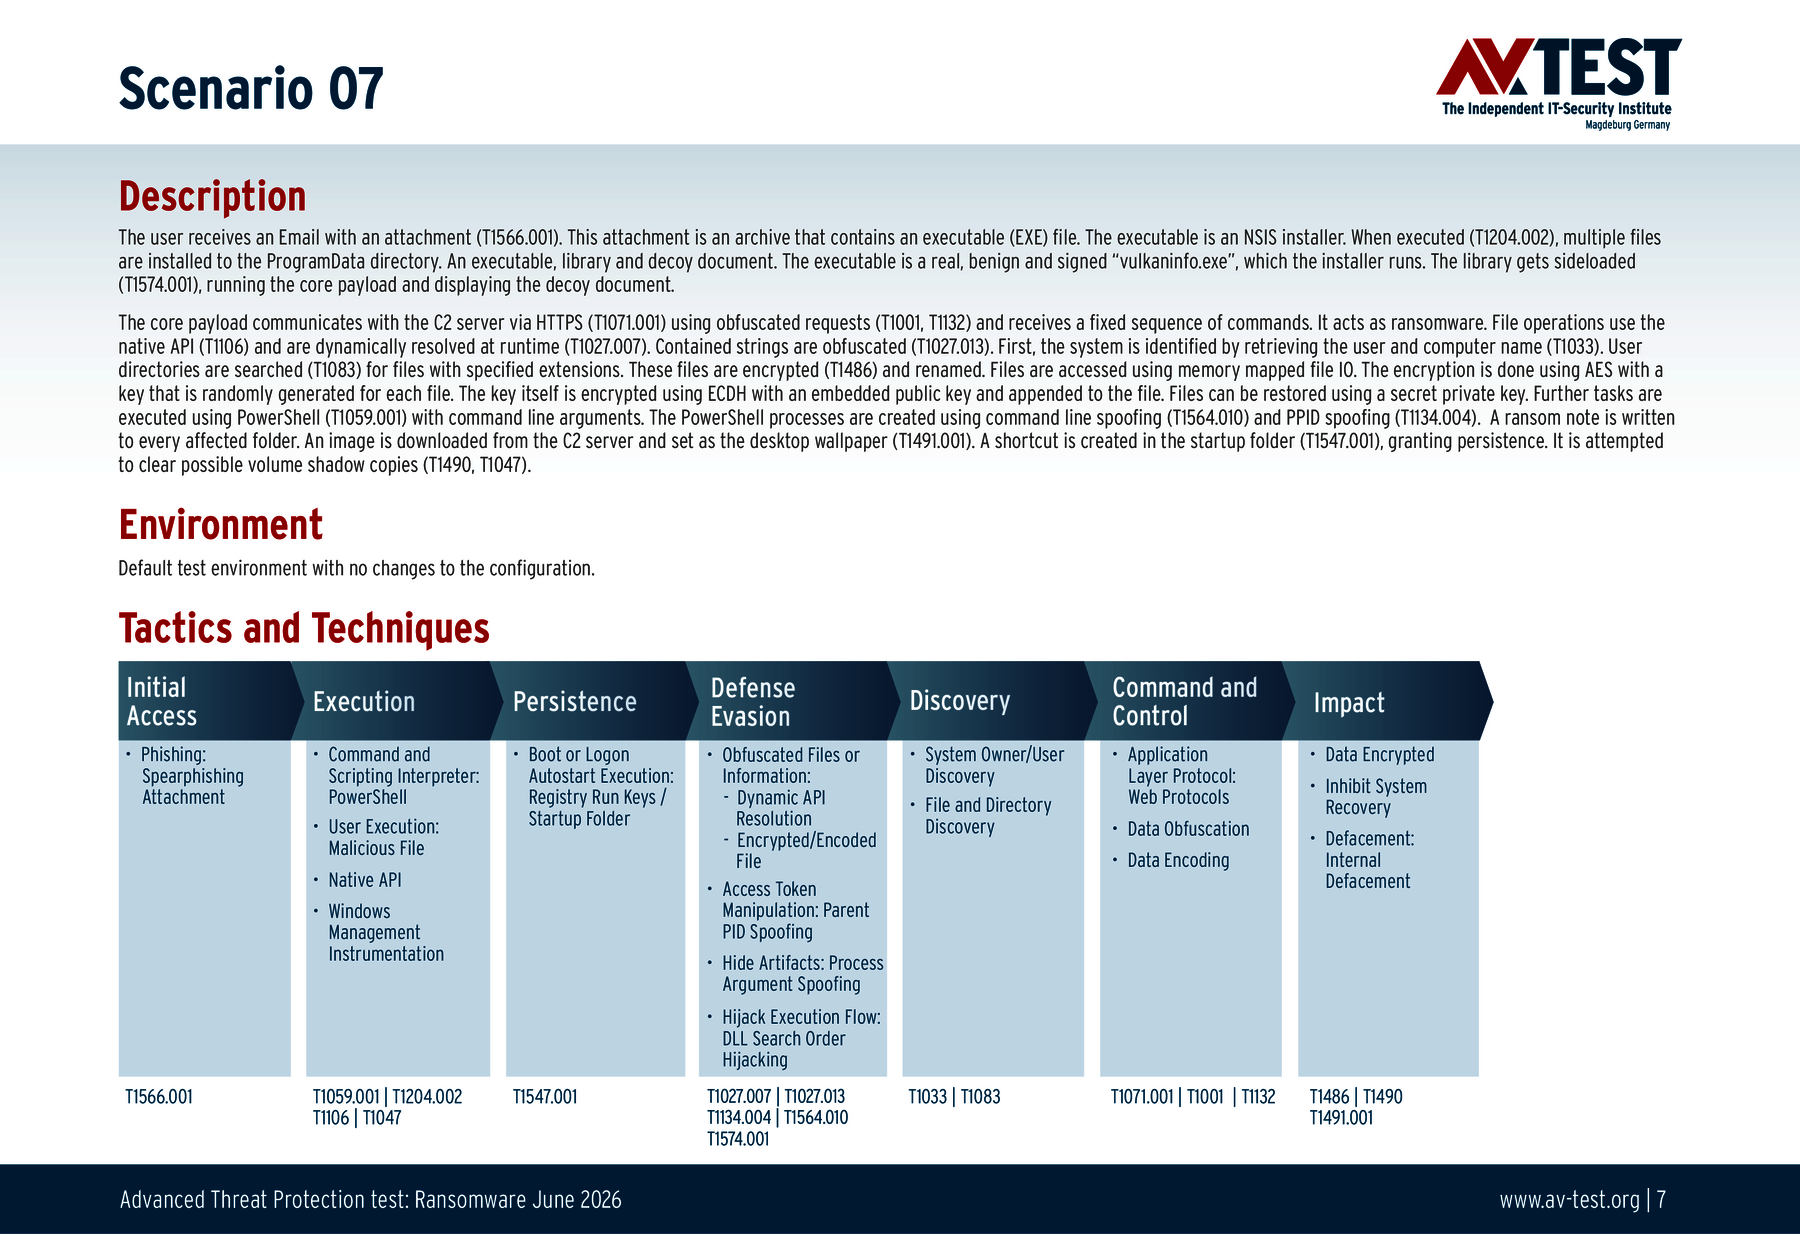
DLL sideloading : Avec cette technique d’attaque, un fichier exécutable légitime charge une DLL avec un nom fiable à partir d’une mémoire inattendue. Or, le fichier a été remplacé par une version malveillante par les pirates. Sous Windows, de nombreuses applications recherchent d’abord certaines DLL dans leur répertoire de travail avant de se tourner vers les chemins d’accès système.
Dans nos exemples, nous utilisons « vulkaninfo.exe », un fichier exécutable légitime d’un éditeur tiers, signé numériquement, comme hôte de confiance et plaçons dans son répertoire une DLL modifiée. Lorsque « vulkaninfo.exe » recherche la bibliothèque correspondante et la charge, la DLL de test infectée est exécutée dans le contexte de l’application de confiance.
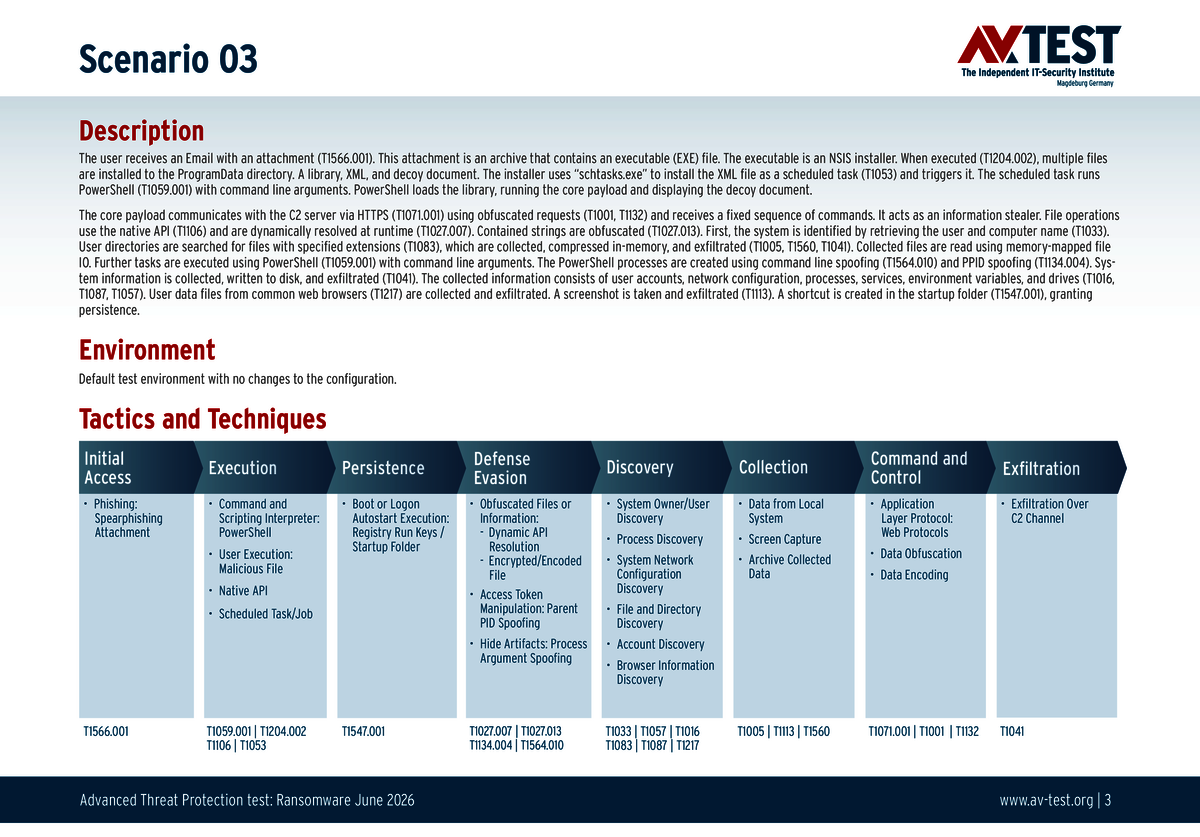
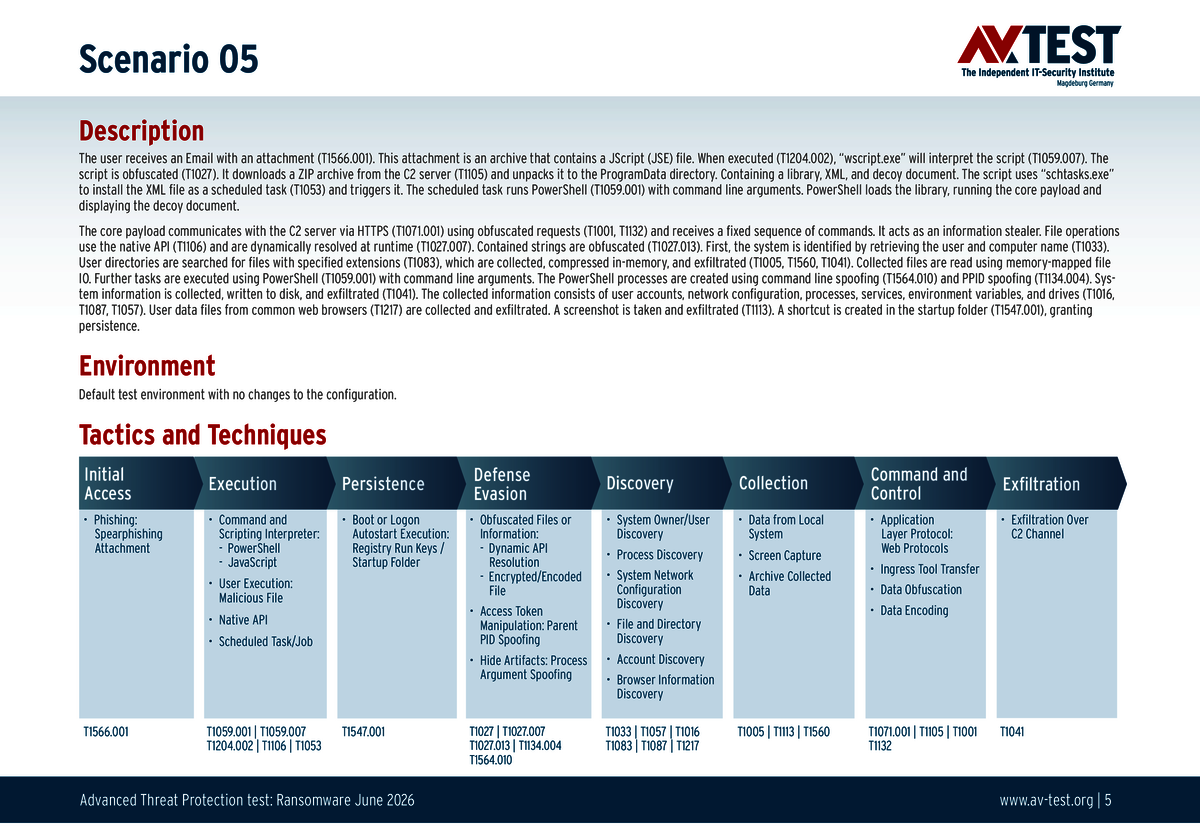
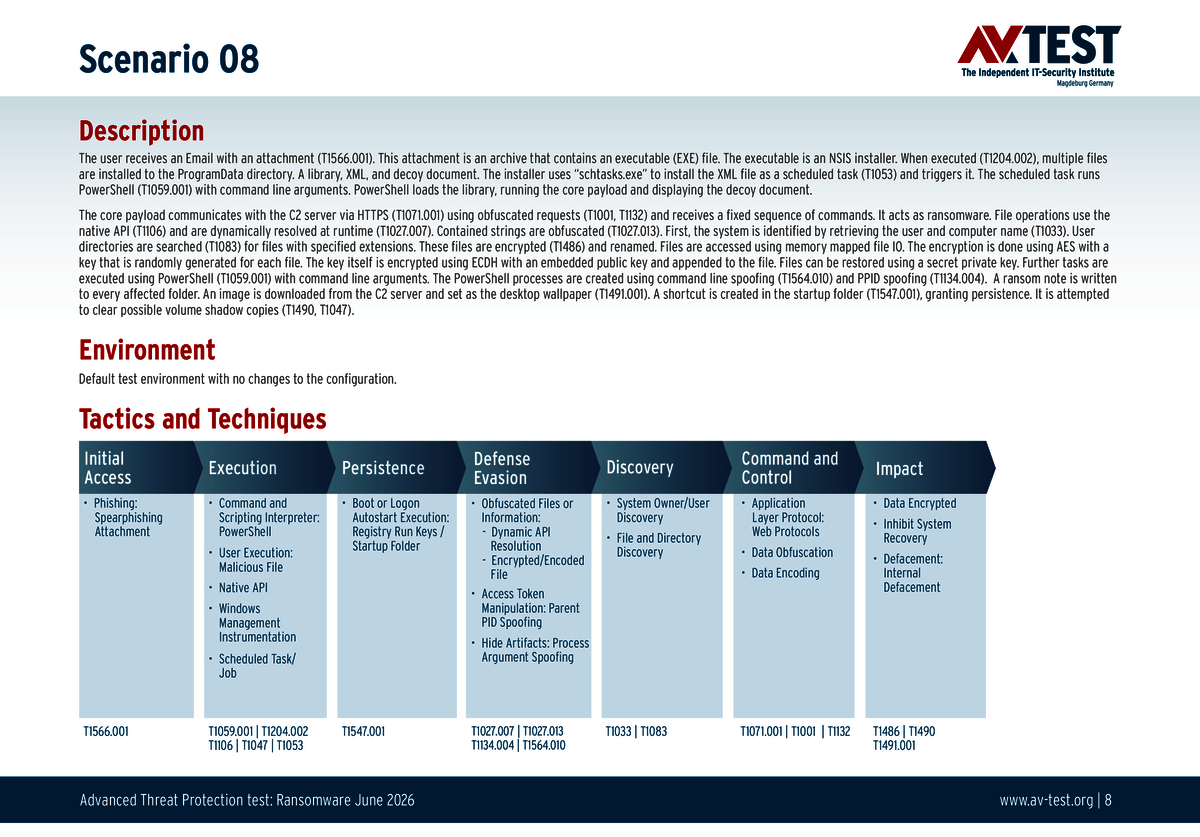
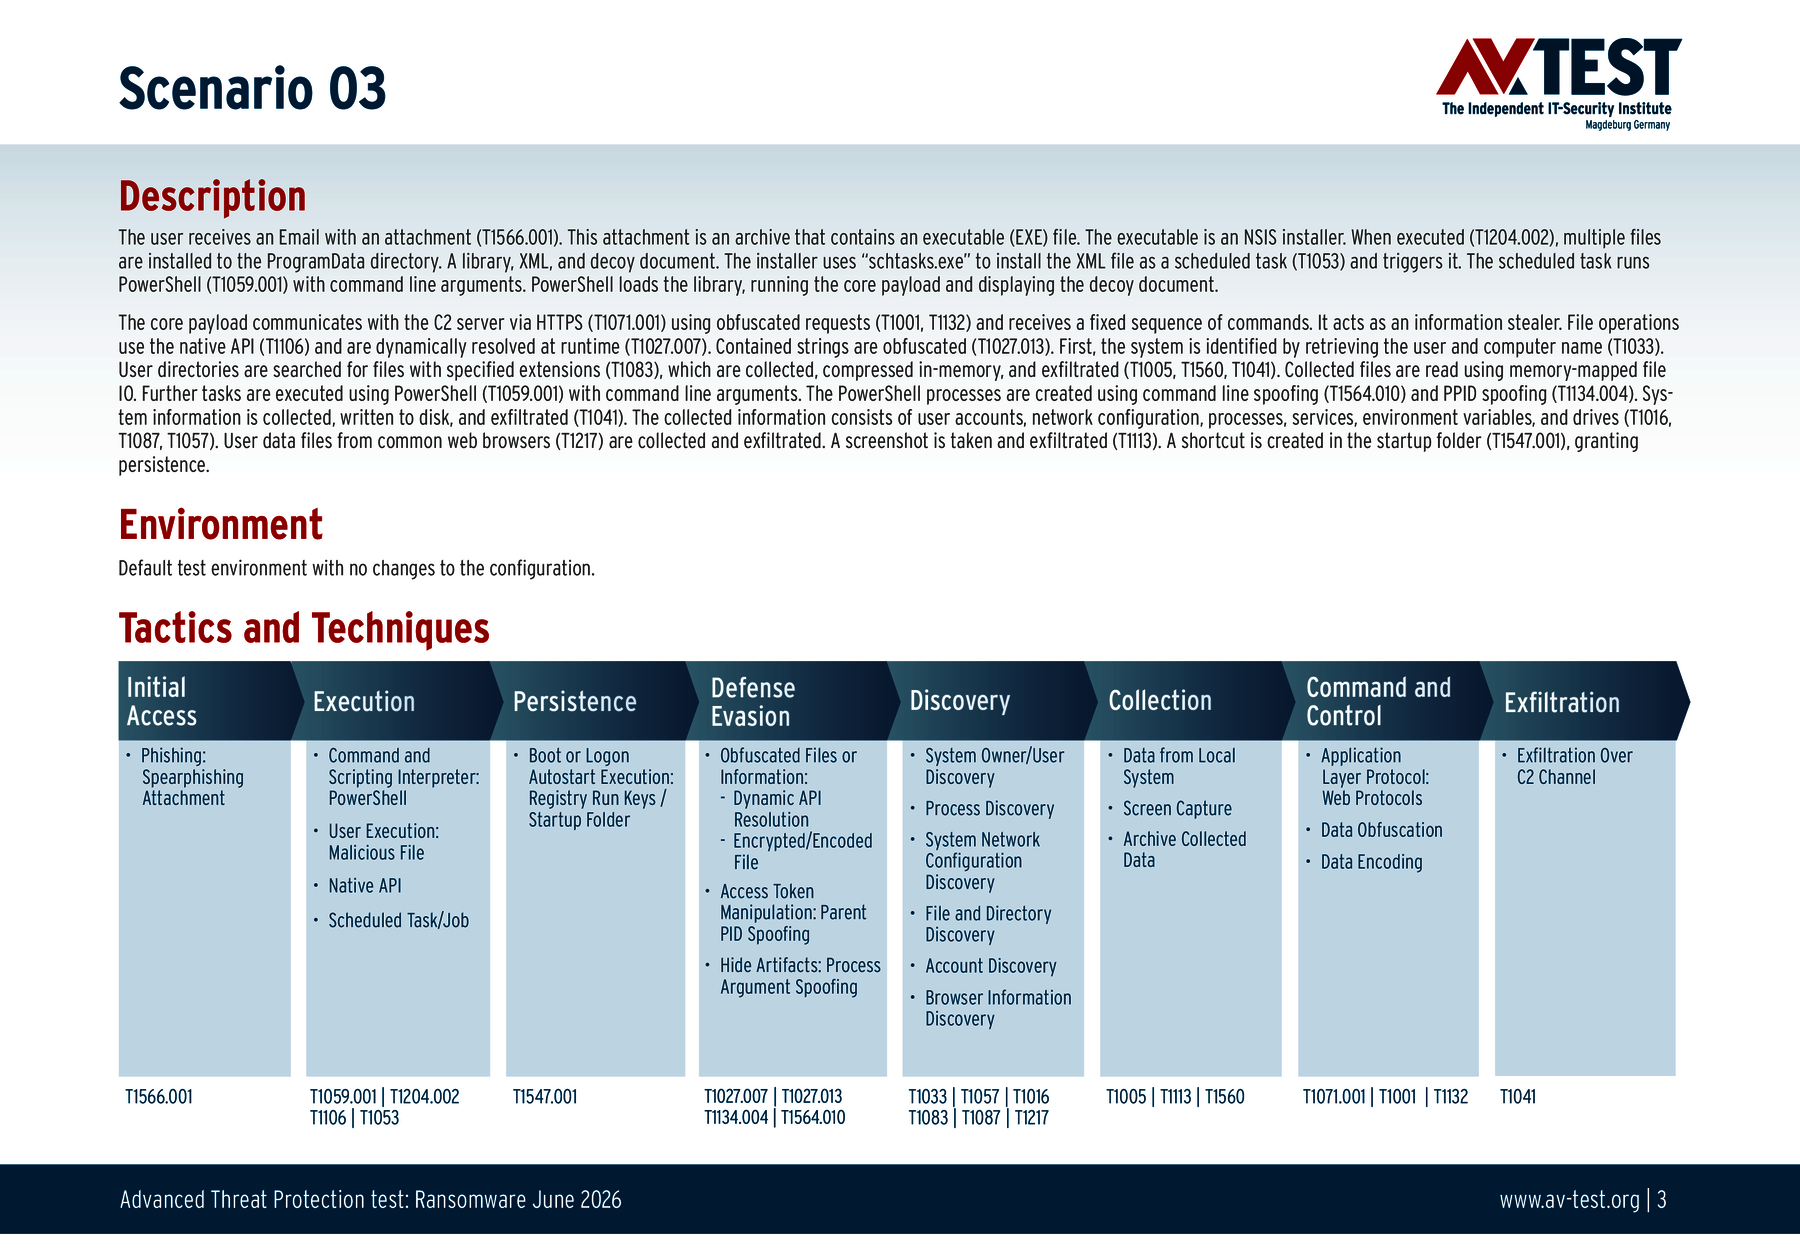
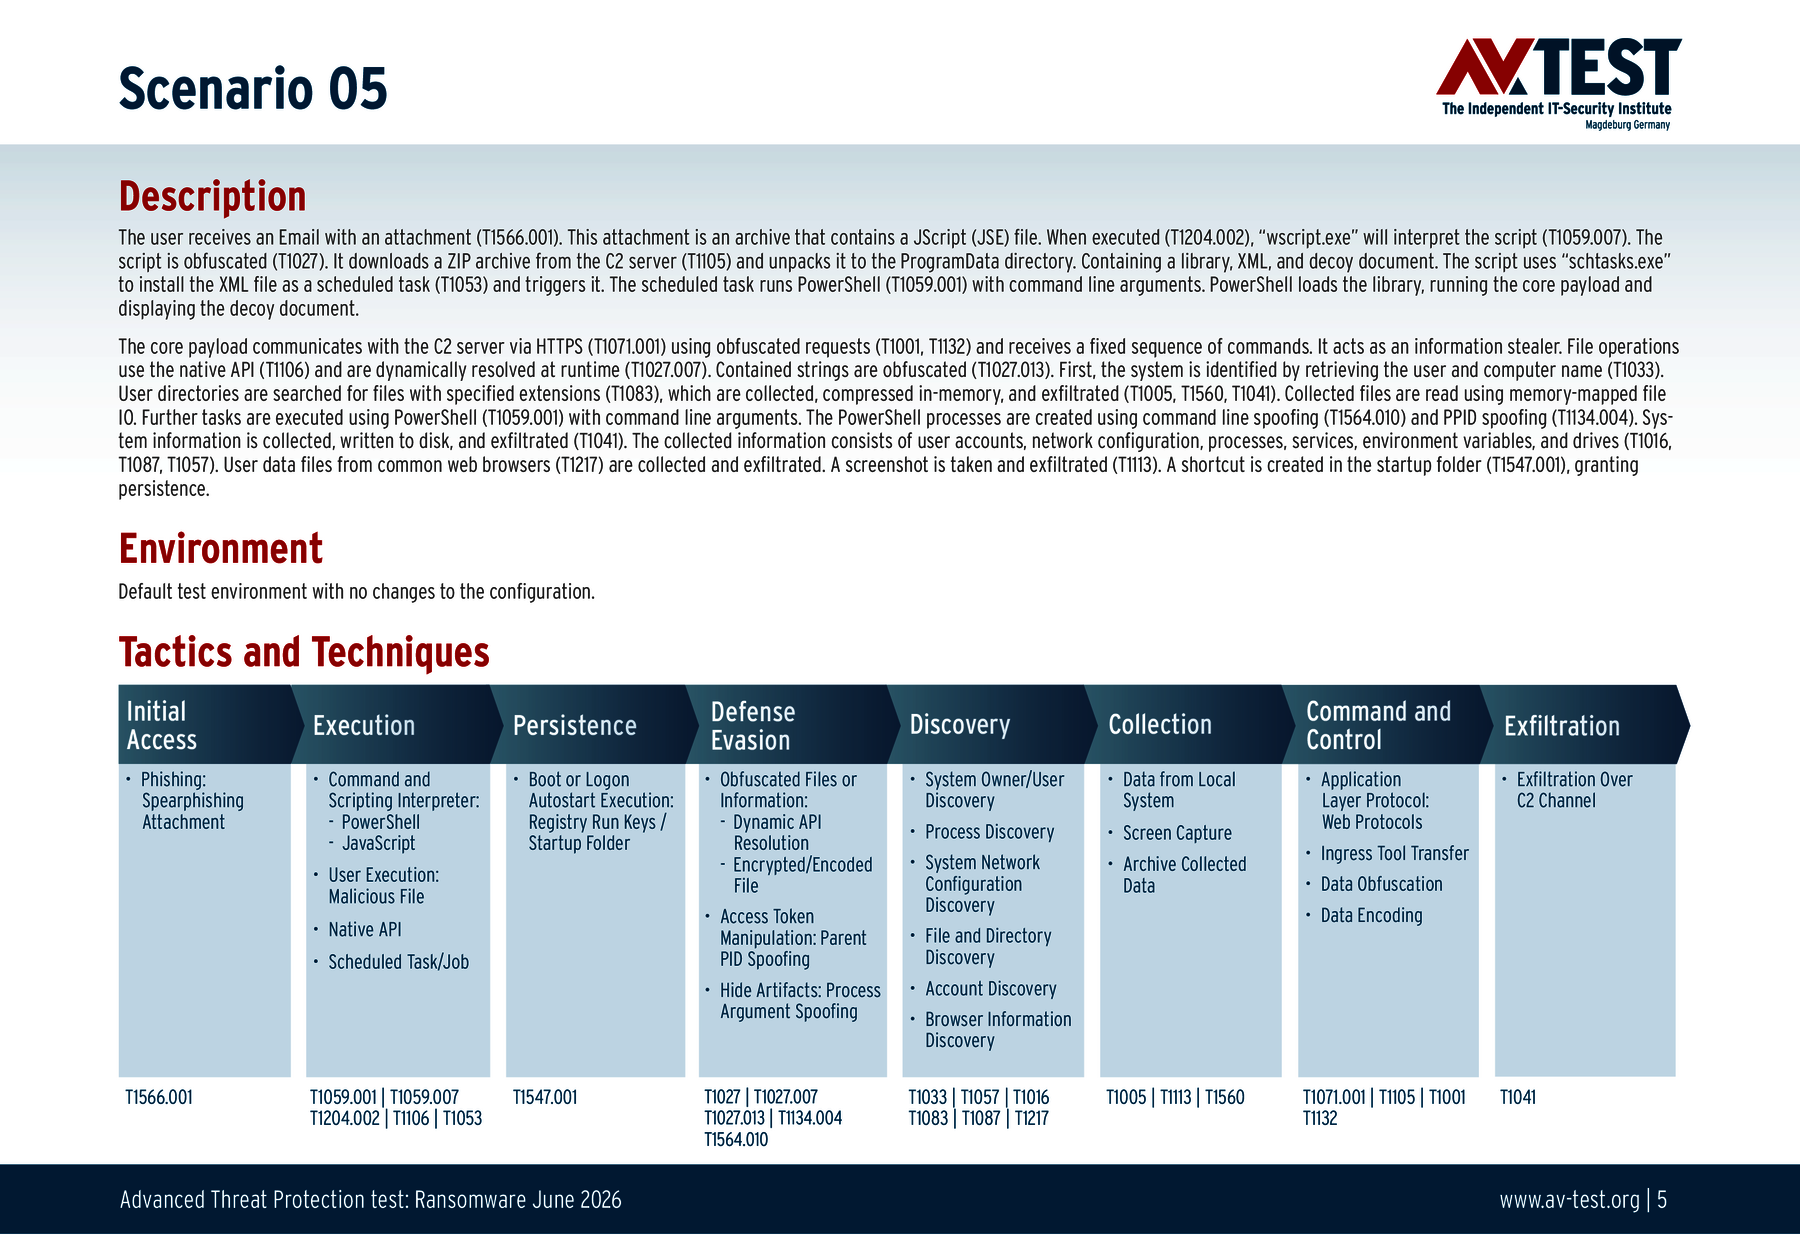
Tâches planifiées : Les attaquants peuvent exploiter le Planificateur de tâches de Windows pour programmer l’exécution initiale ou récurrente d’un code malveillant et ainsi l’exécuter dans le contexte d’un compte utilisateur ou système.
Dans notre exemple, nous créons une tâche planifiée qui lance PowerShell comme mécanisme d’exécution. PowerShell est ensuite utilisé pour charger une DLL malveillante, permettant ainsi à celle-ci d’être exécutée dans le cadre de la tâche planifiée.
Les 10 scénarios utilisés pour le test
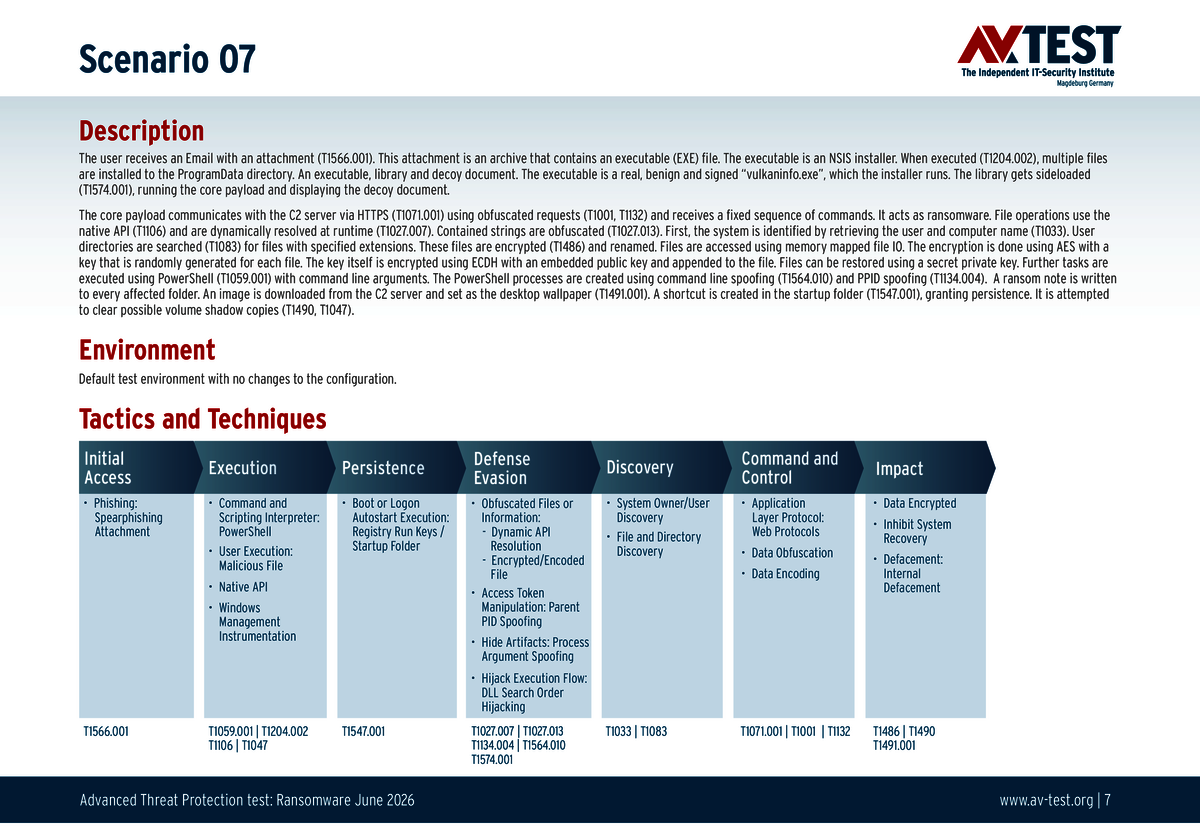
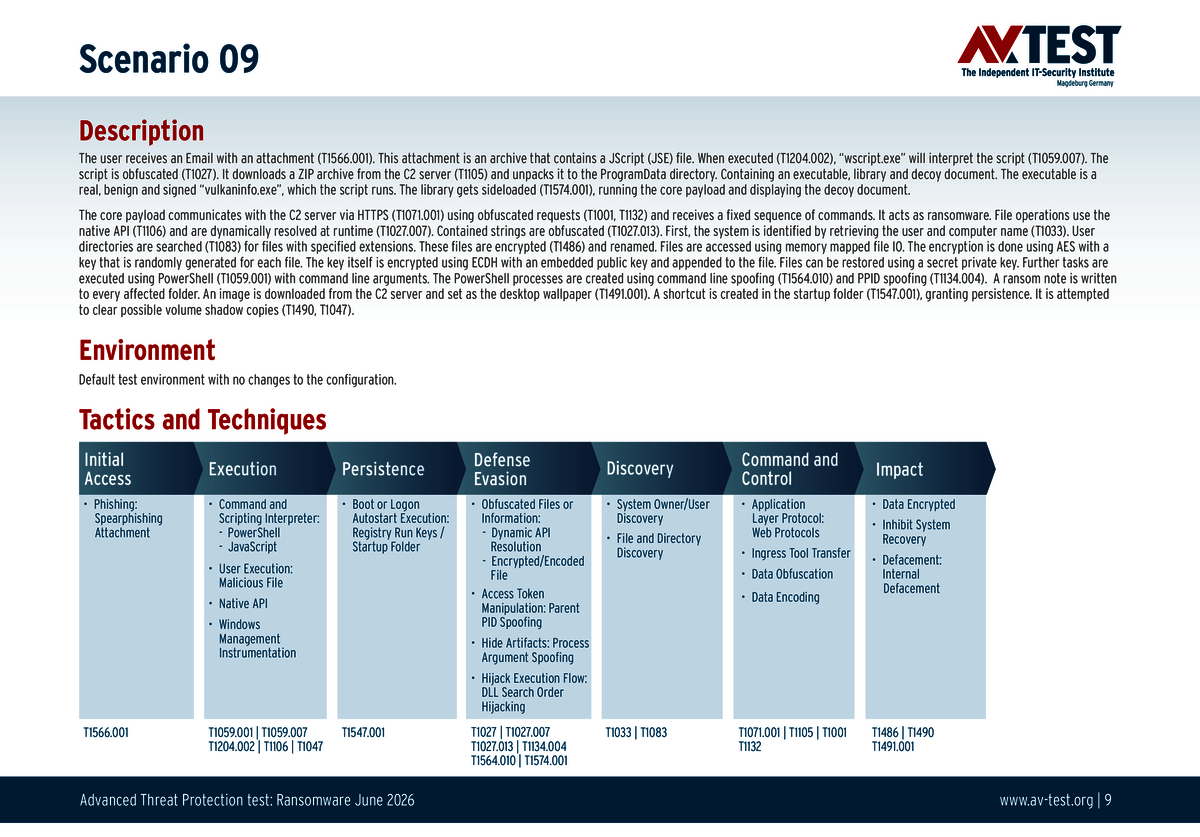
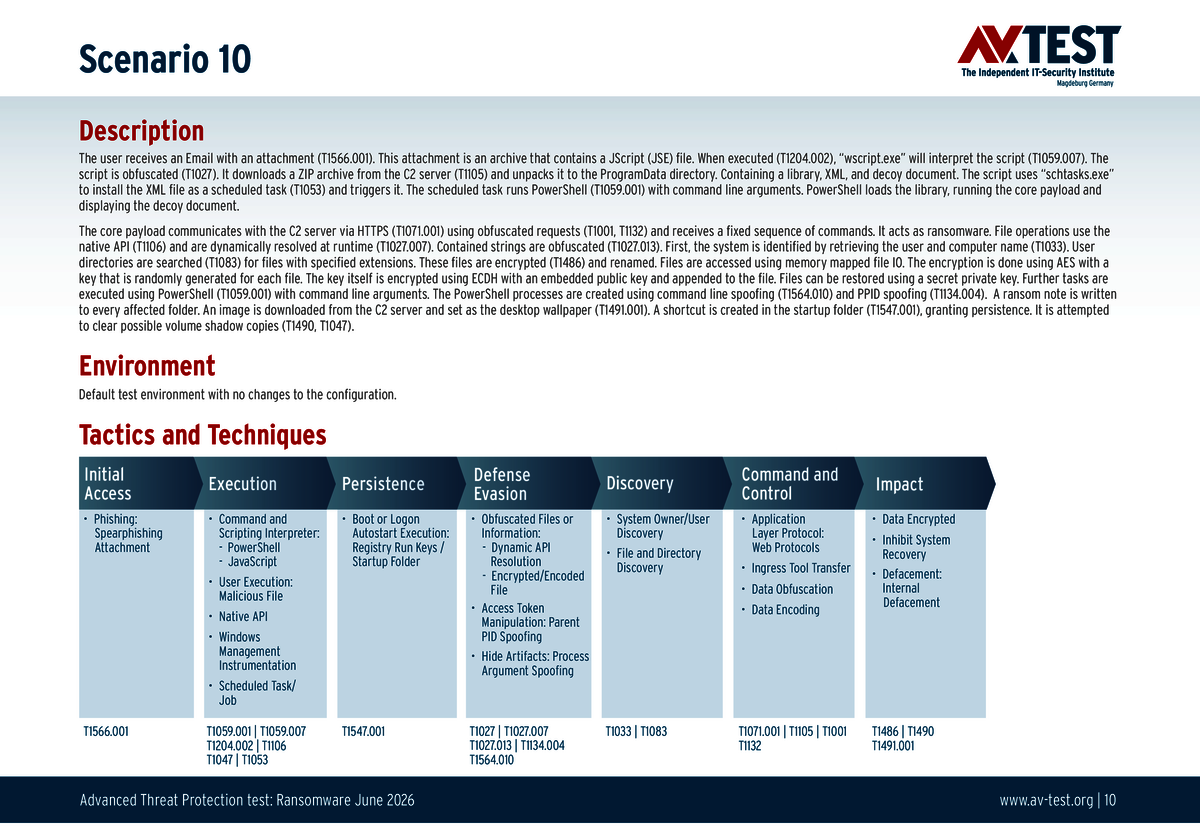
Tous les scénarios d’attaque sont documentés selon la norme de la base de données MITRE ATT&CK. Les différentes sous-rubriques, p. ex. « T1566.001 », correspondent dans la base de données MITRE à « Techniques » sous le point « Phishing: Spearphishing Attachment ». Ainsi, chaque étape du test est définie entre les spécialistes et peut être mieux retracée. De plus, toutes les techniques d’attaque sont expliquées, ainsi que la manière et le contexte dont les programmes malveillants opèrent et s'installent sur le système.
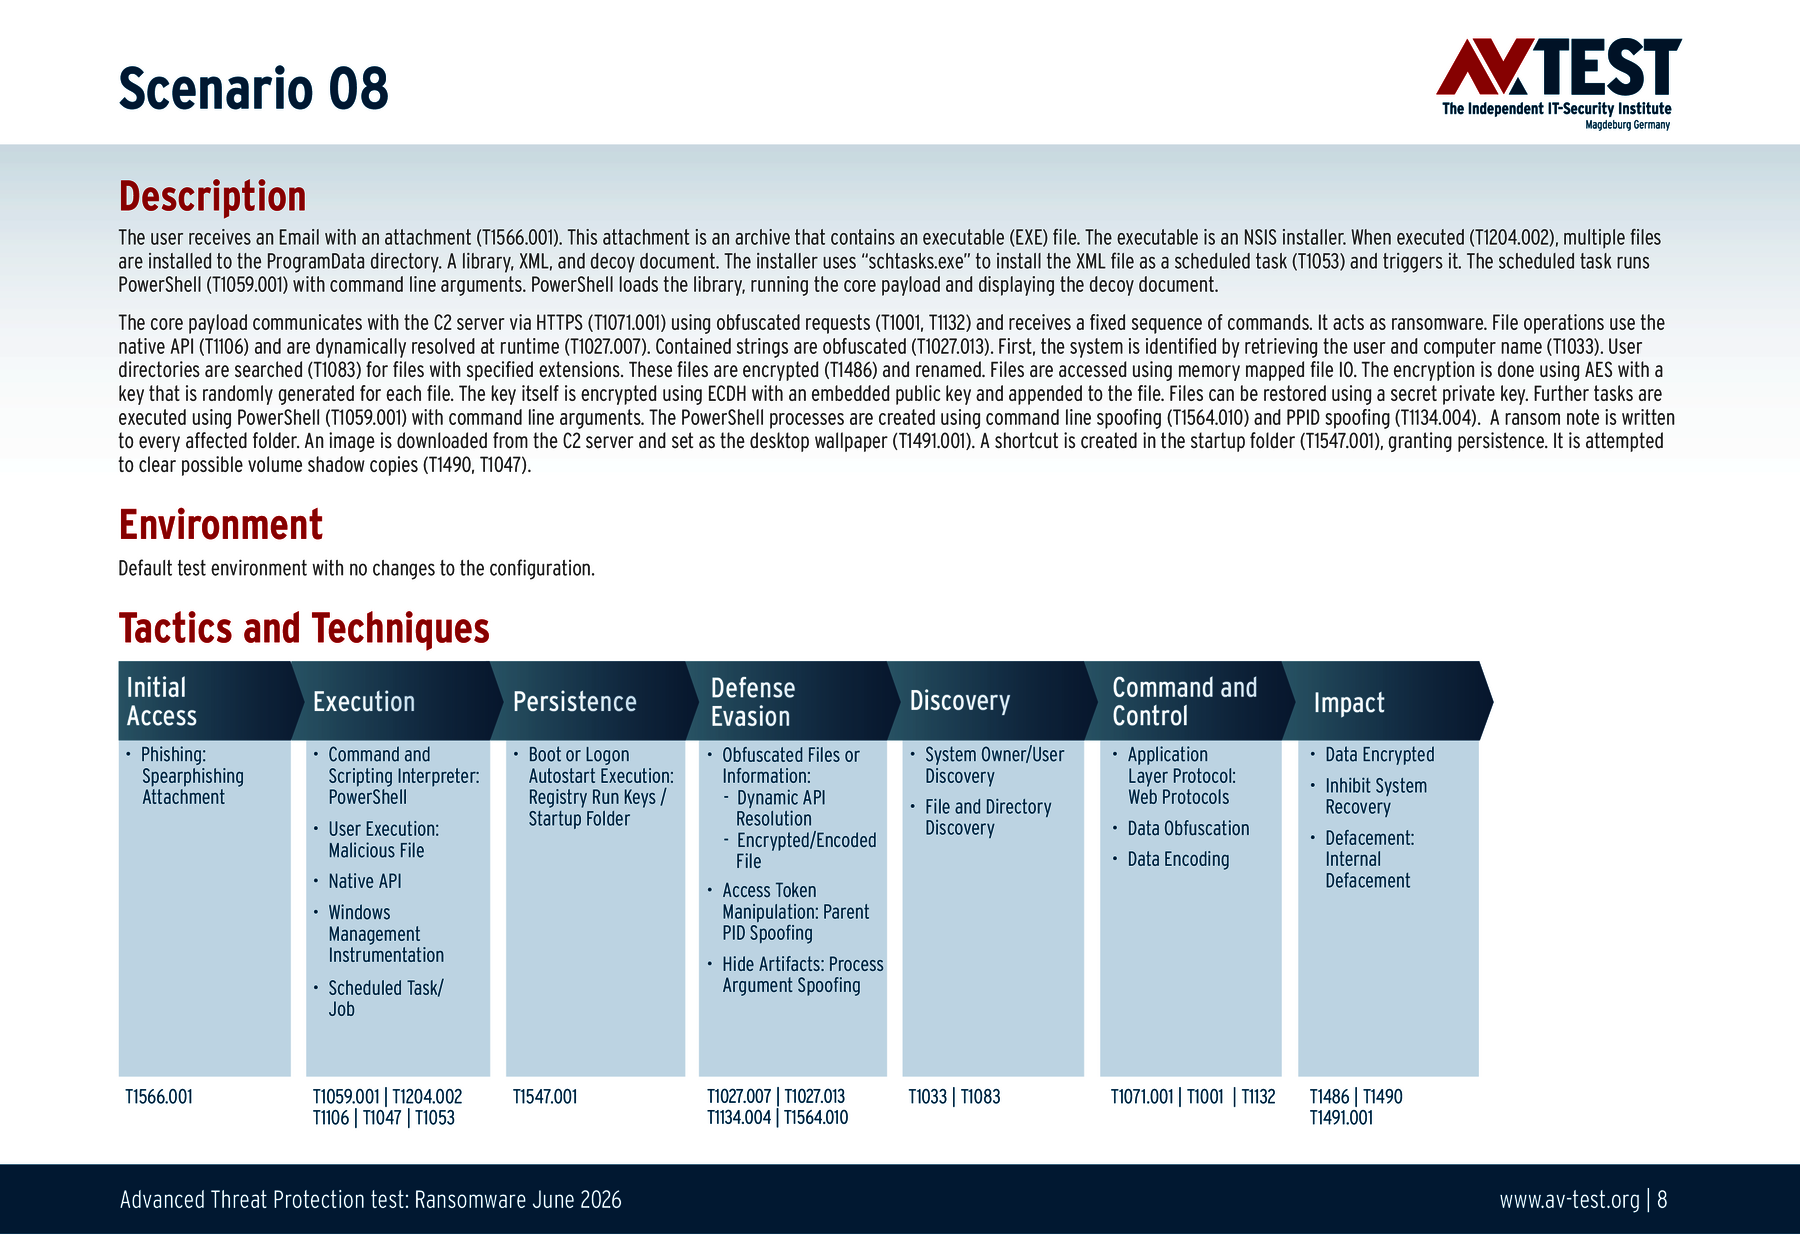
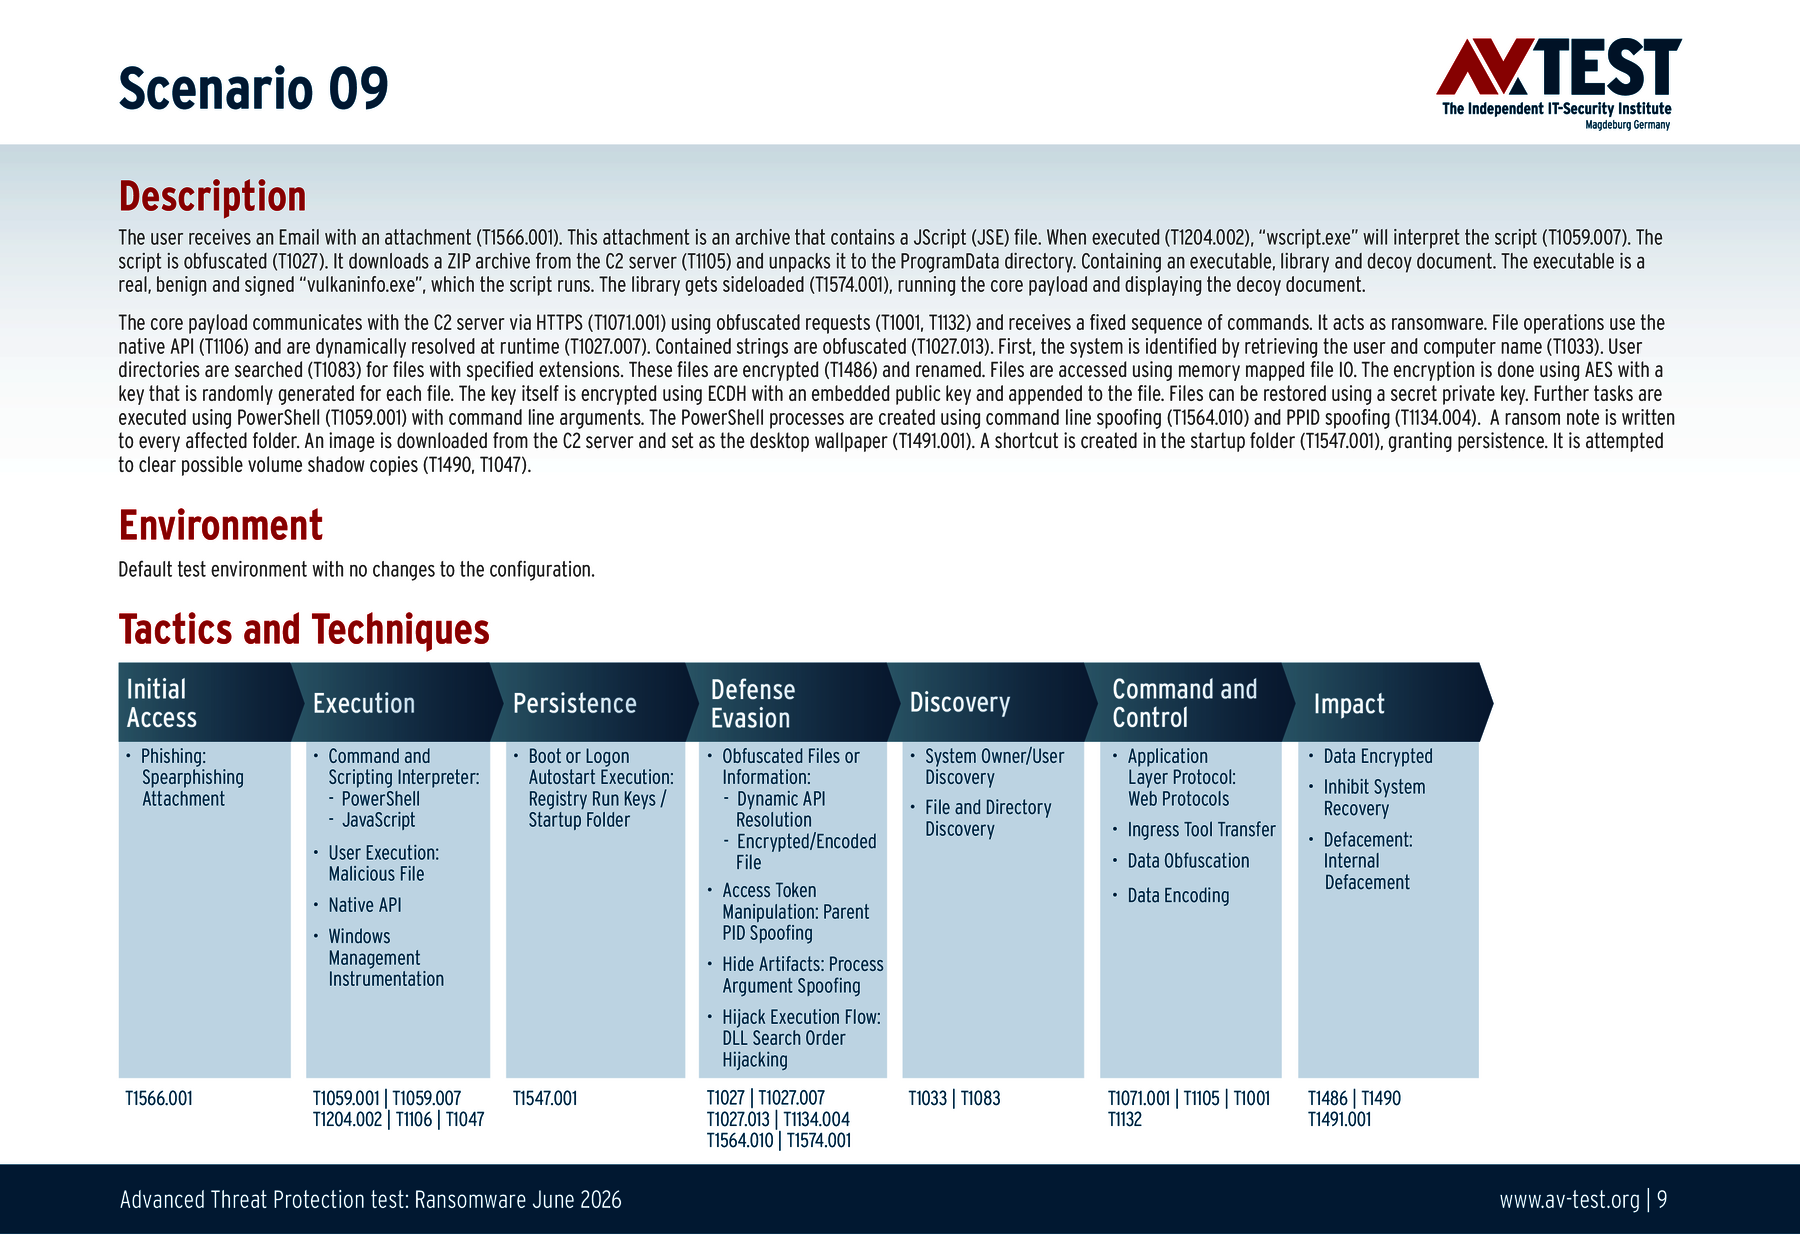
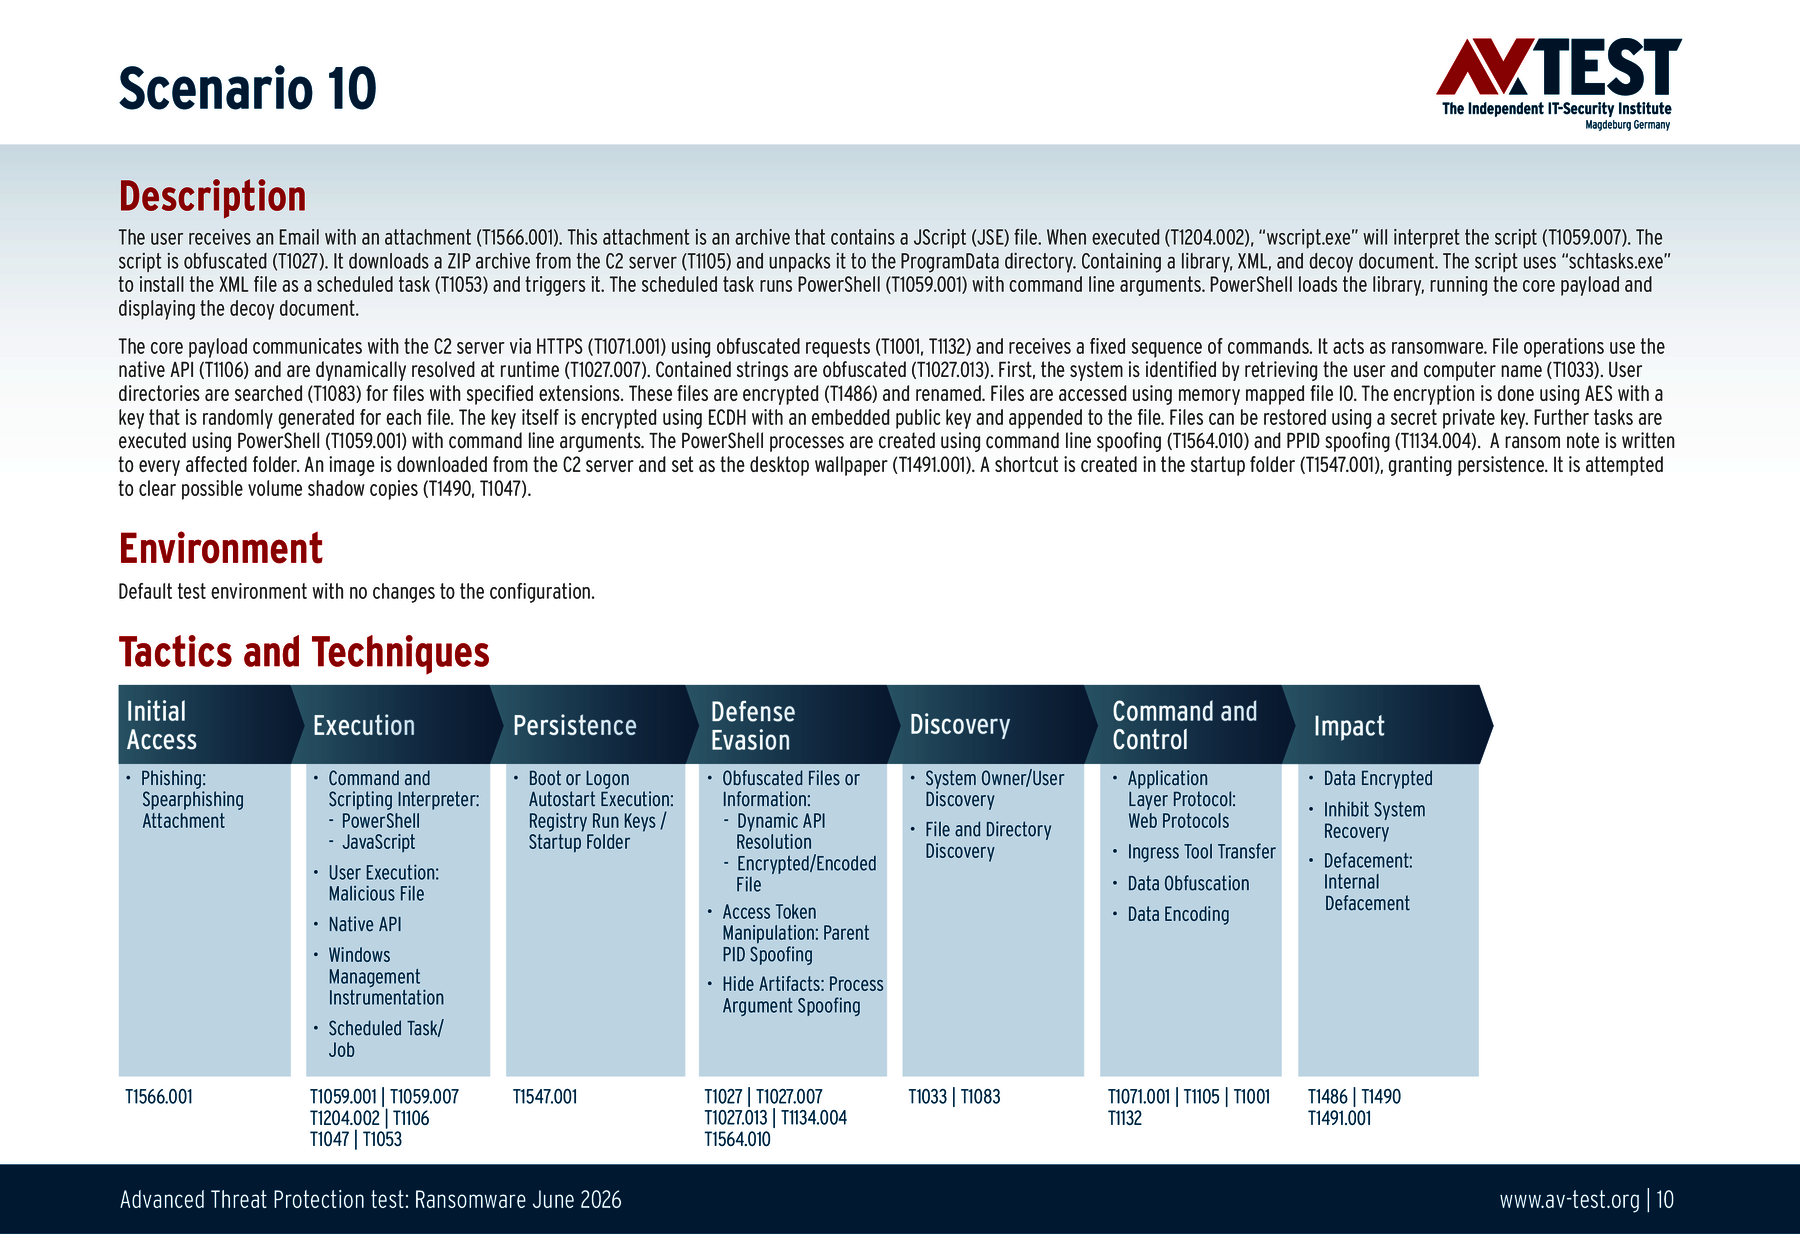
Test ATP : 9 suites de sécurité pour particuliers
Lors du test ATP de mai-juin 2026 réalisé sous Windows 11, 9 solutions de sécurité destinées aux utilisateurs finaux ont été confrontées à des attaques faisant appel aux techniques les plus récentes. Pour de nombreux produits, ce test constitue une véritable réussite et témoigne de la qualité du travail des chercheurs et des développeurs au service des fabricants. En effet, 9 des 9 produits évalués ne présentent aucune faiblesse dans les 10 scénarios et parviennent à déjouer les attaques. Ils obtiennent ainsi tous le score maximal de 35 points dans le classement de leur niveau de protection.
Tous les produits ayant totalisé au minimum 75 % des 35 points (soit 26,5 points) au score de protection lors du test et participé aux séries de tests Windows régulières, ils obtiennent tous le certificat « Advanced Certified » d’AV-Test.
Test ATP : 11 solutions endpoint destinées aux entreprises
Les 11 solutions de sécurité pour entreprises évaluées lors du test ATP de mai-juin 2026 sous Windows 11 affichent elles aussi des résultats solides. 10 des 11 solutions de sécurité pour endpoints testées se montrent très fiables dans leur capacité à contrer les voleurs de données et les ransomwares. Les 10 scénarios sont tous détectés et neutralisés, permettant ainsi de protéger efficacement l’entreprise. Pour cette performance, les produits ont obtenu un score de protection maximal de 35 points dans le tableau. Ce sont les fabricants suivants: Acronis, Avast, Kaspersky (les deux versions), Microworld, Net Protector, Norton, Qualys, Symantec et WithSecure.
Seul Trellix rencontre des difficultés lors du test actuel. Alors que la protection fonctionne parfaitement dans les 5 scénarios de défense contre des ransomwares, des problèmes surviennent lors de la détection des voleurs d’informations. Dans deux cas, Trellix ne parvient ni à détecter les attaquants ni à les bloquer à l’aide des autres modules de protection. Les attaquants se propagent dans le système et finissent par dérober les données. Dans ces deux cas, cela entraîne également une perte totale de 8 points. À l’issue du test, Trellix n’obtient ainsi que 27 points sur les 35 possibles pour son score de protection dans le tableau.
Toutes les solutions endpoint testées remplissent les critères pour obtenir le certificat « Advanced Approved Endpoint Protection ». En effet, elles ont obtenu 75 % des 35 points (26,5 points) au score de protection et participent régulièrement aux tests Windows bimestriels. .
De nombreux produits de sécurité fiables dans le test ATP
Même lorsque les attaquants utilisent des fichiers dissimulés et camouflés ou recourent à d’autres techniques d’attaque, la plupart des solutions et produits de sécurité ne se laissent pas tromper. 19 des 20 produits évalués pour les particuliers et les entreprises terminent le test ATP de mai-juin 2026 sous Windows 11 sans la moindre défaillance et obtiennent, avec 35 points, le score maximal de protection. Cela montre que ces produits sont très bien préparés à remplir leur mission et qu’ils sont capables de protéger efficacement les données personnelles ou celles des entreprises, même dans des situations difficiles.