Aktuelle Nachrichten
24. September 2026 | Text: Markus Selinger | Antivirus für Windows
Die Tricks der Angreifer: So gut wehrt Schutz-Software gefährliche Malware ab
Cyberangreifer planen perfide ihre Angriffe auf Windows-Systeme. Dabei setzen sie selten auf einfach zu erkennende Massenangriffe. Vielmehr kombinieren sie diverse Angriffstechniken und versuchen so die Schutz-Systeme unter Windows zu umgehen oder gar auszuhebeln. Erst danach schlägt meist ein Infostealer oder eine Ransomware zu. Der Advanced Threat Protection-Test – kurz ATP-Test, klärt in 10 Szenarien die Frage, ob Schutzlösungen die Mittel haben diese versteckten und getarnten Angriffe zu erkennen und abzuwehren. Denn wenn sie es nicht schaffen, dann sind die Daten gestohlen oder die Systeme verschlüsselt. 20 Schutzpakete für private Anwender und Unternehmen zeigen, was sie leisten können.
ATP-Test unter Windows 11 mit 20 Schutzpaketen und Lösungen:
So gut können Schutzpakete für Endanwender und Unternehmen die Angriffe von Ransomware und Infostealern in 10 Angriffsszenarien abwehren
Die Schlagzeilen beherbergen immer wieder große Unternehmensnamen oder Behörden, bei denen ein Infostealer oder eine Ransomware beträchtlichen Schaden verursacht hat. Es lesen sich Namen wie Shell, Philips, General Electric, wo vermeintlich Daten gestohlen, oder McKesson, wo Daten verschlüsselt und 55 Millionen US-Dollar Lösegeld verlangt wurden.
Leider verursachen die vielen verschlüsselten Systeme von privaten Nutzern keine Schlagzeilen, bei denen oft Daten und Bilder zwar nur einen persönlichen Wert haben, aber dadurch sozusagen unbezahlbar sind.
20 Schutzlösungen im ATP-Test
Der aktuelle Advanced Threat Protection-Test – kurz ATP-Test, untersucht 20 Schutzprodukte für private Anwender und Unternehmen, wie gut sie jeweils in 10 realen Angriffsszenarien die Windows-11-Systeme beschützen.
Mit im Test sind 9 Schutzpakete für private Anwender von Avast, AVG, Avira, ESET, K7 Computing, Kaspersky, McAfee, Norton und Surfshark. Dazu kommen noch 11 Endpoint-Lösungen für Unternehmen von Acronis, Avast, Kaspersky (mit 2 Versionen), Microworld, Net Protector, Norton, Qualys, Symantec, Trellix und WithSecure.
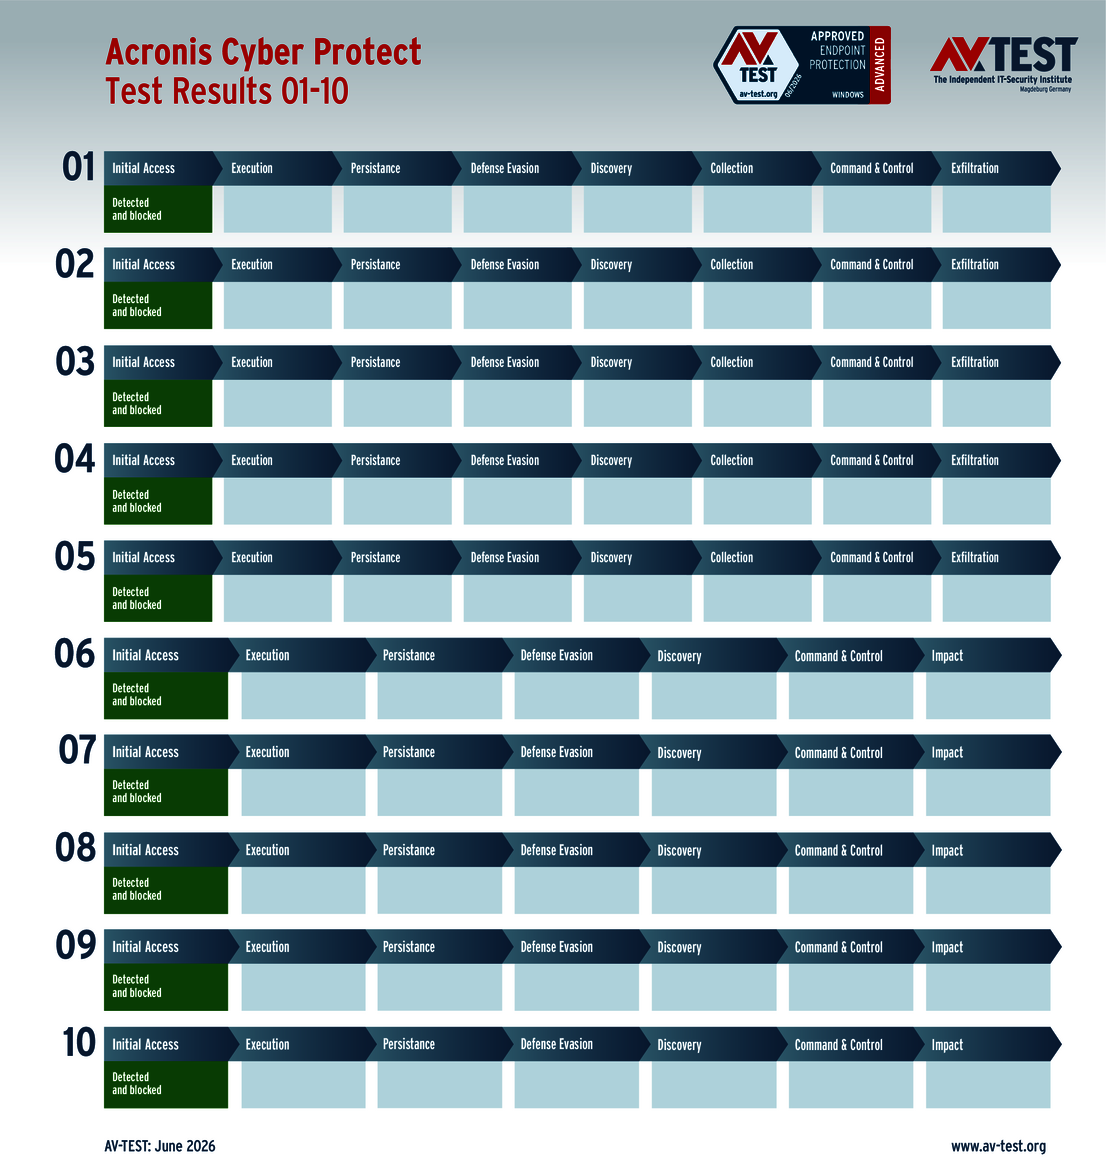
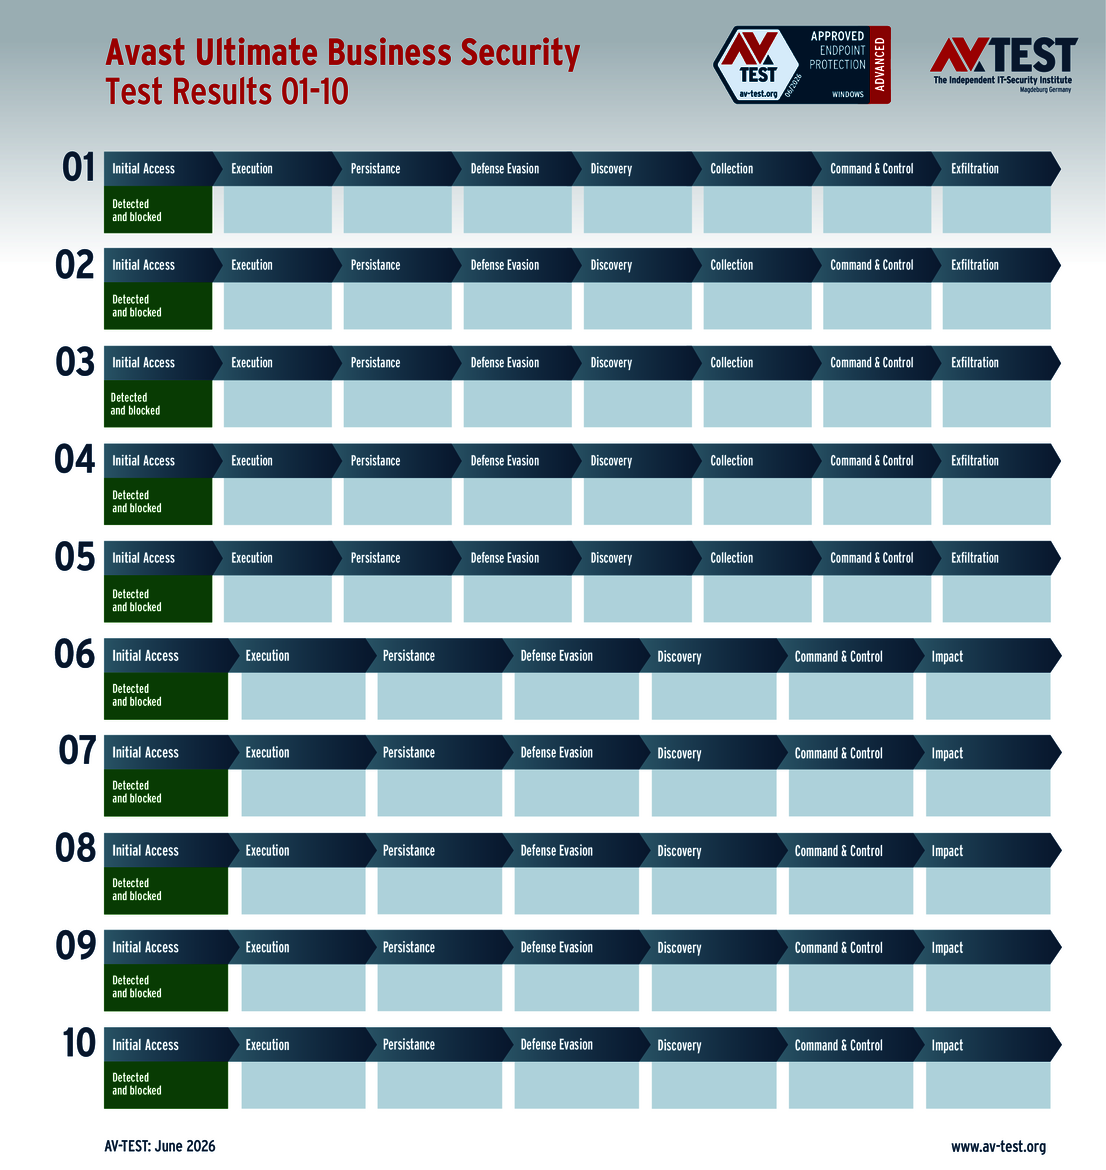
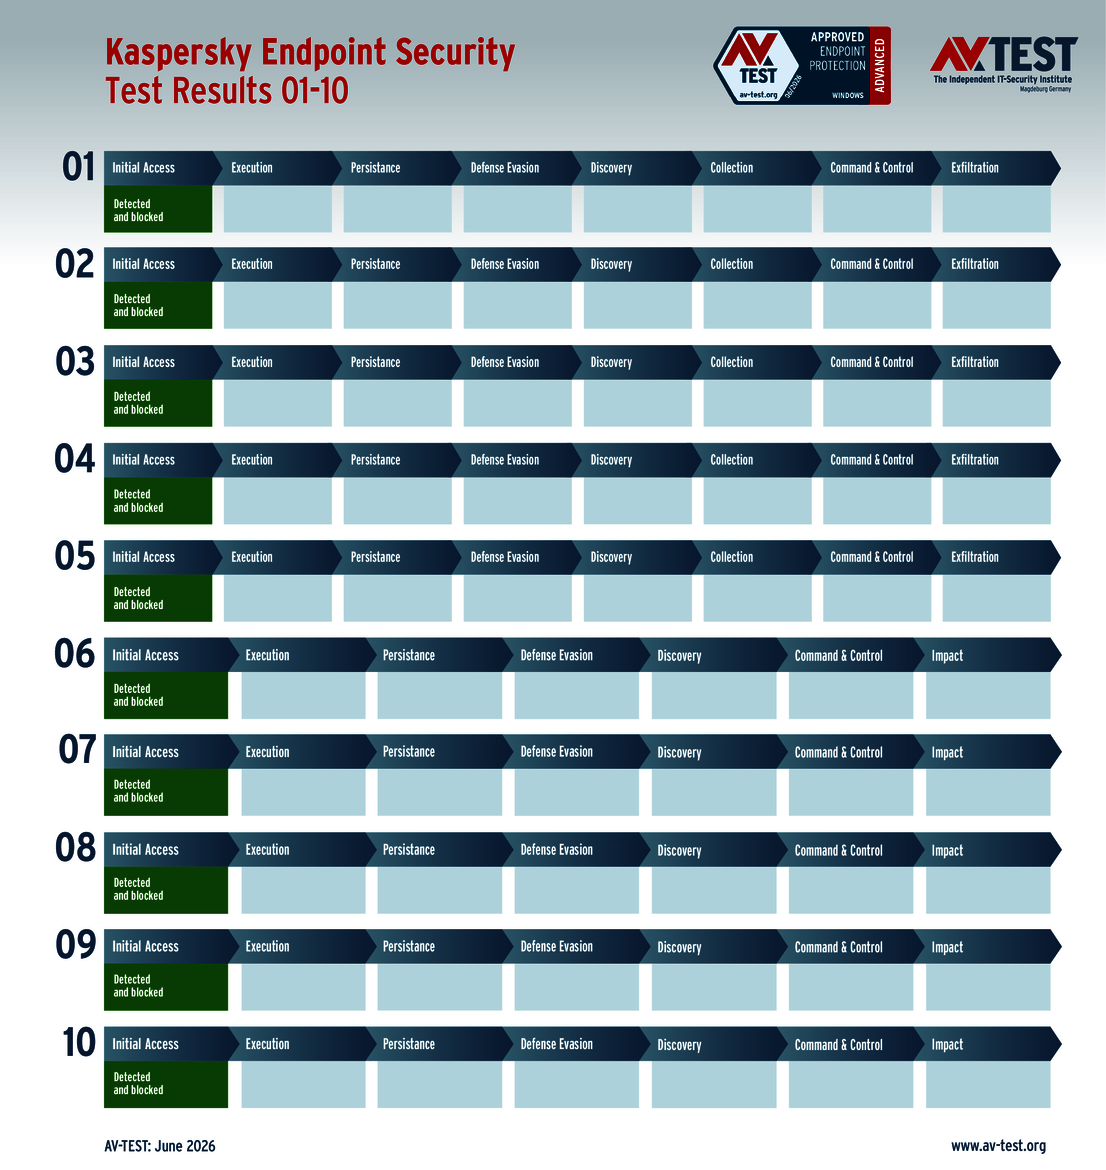
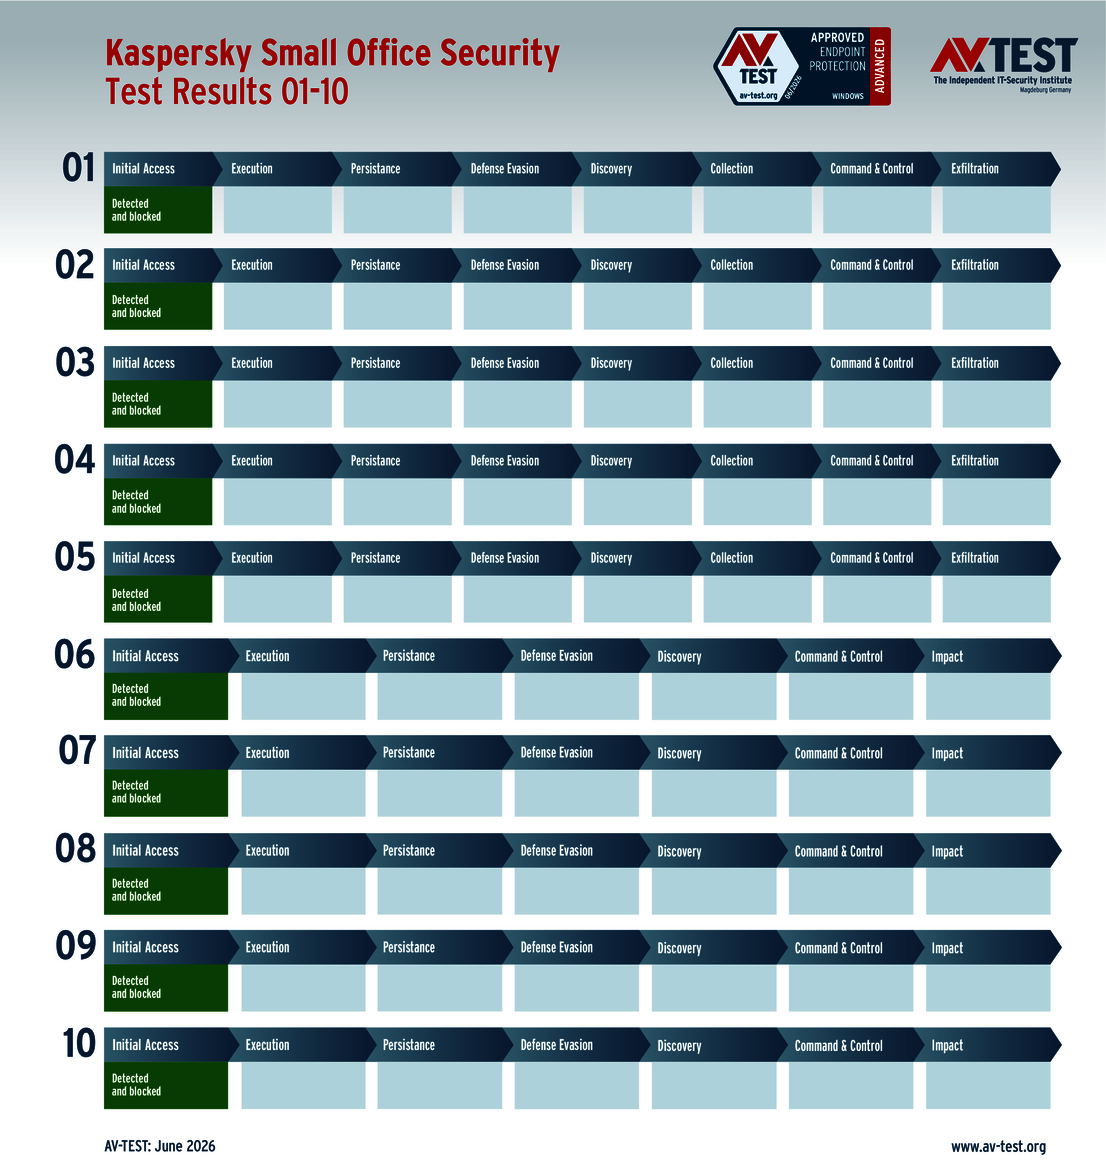
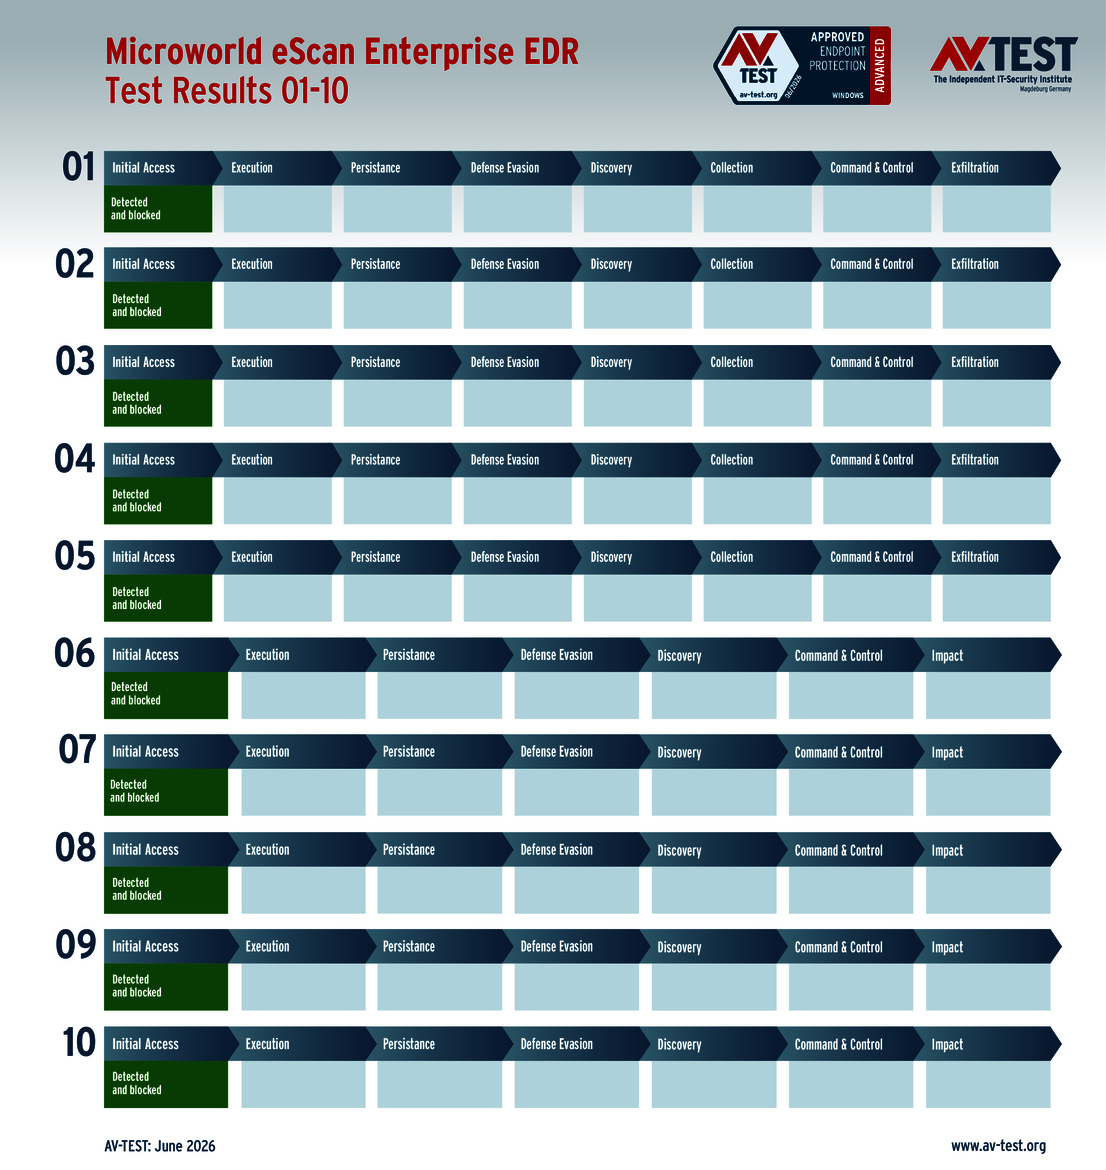
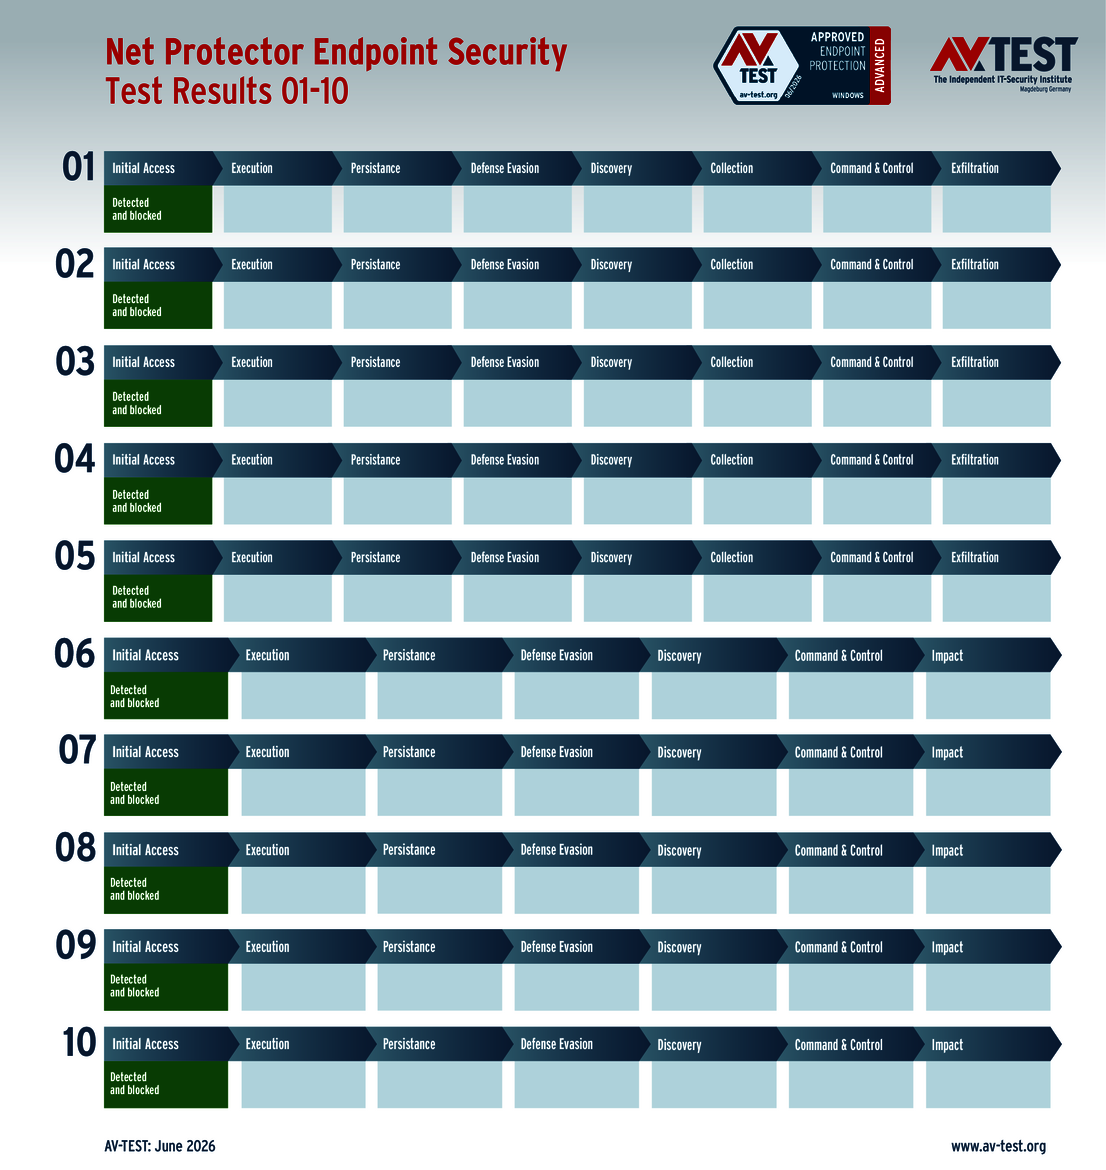
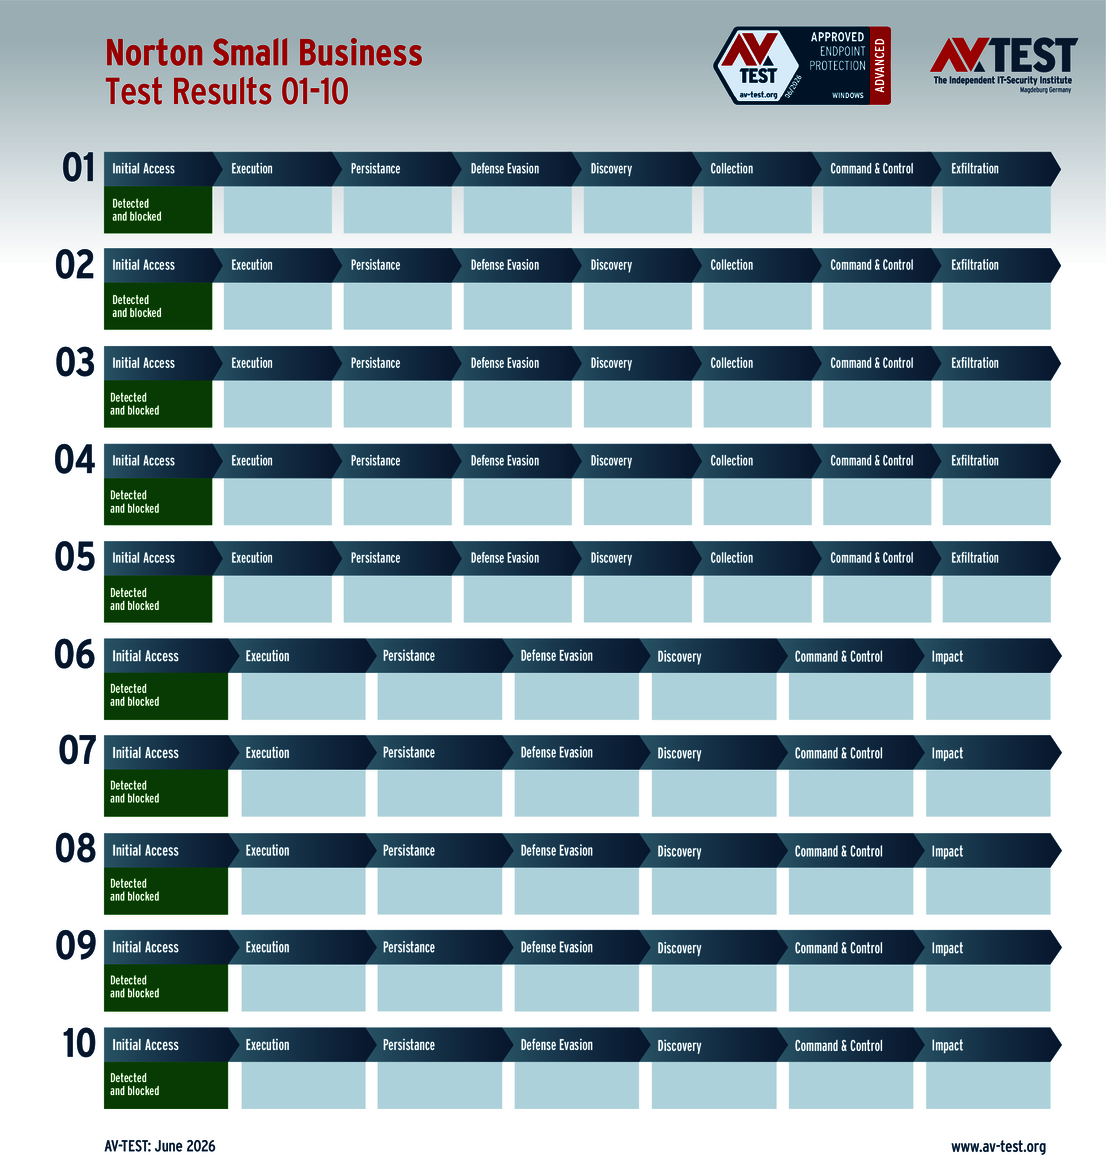
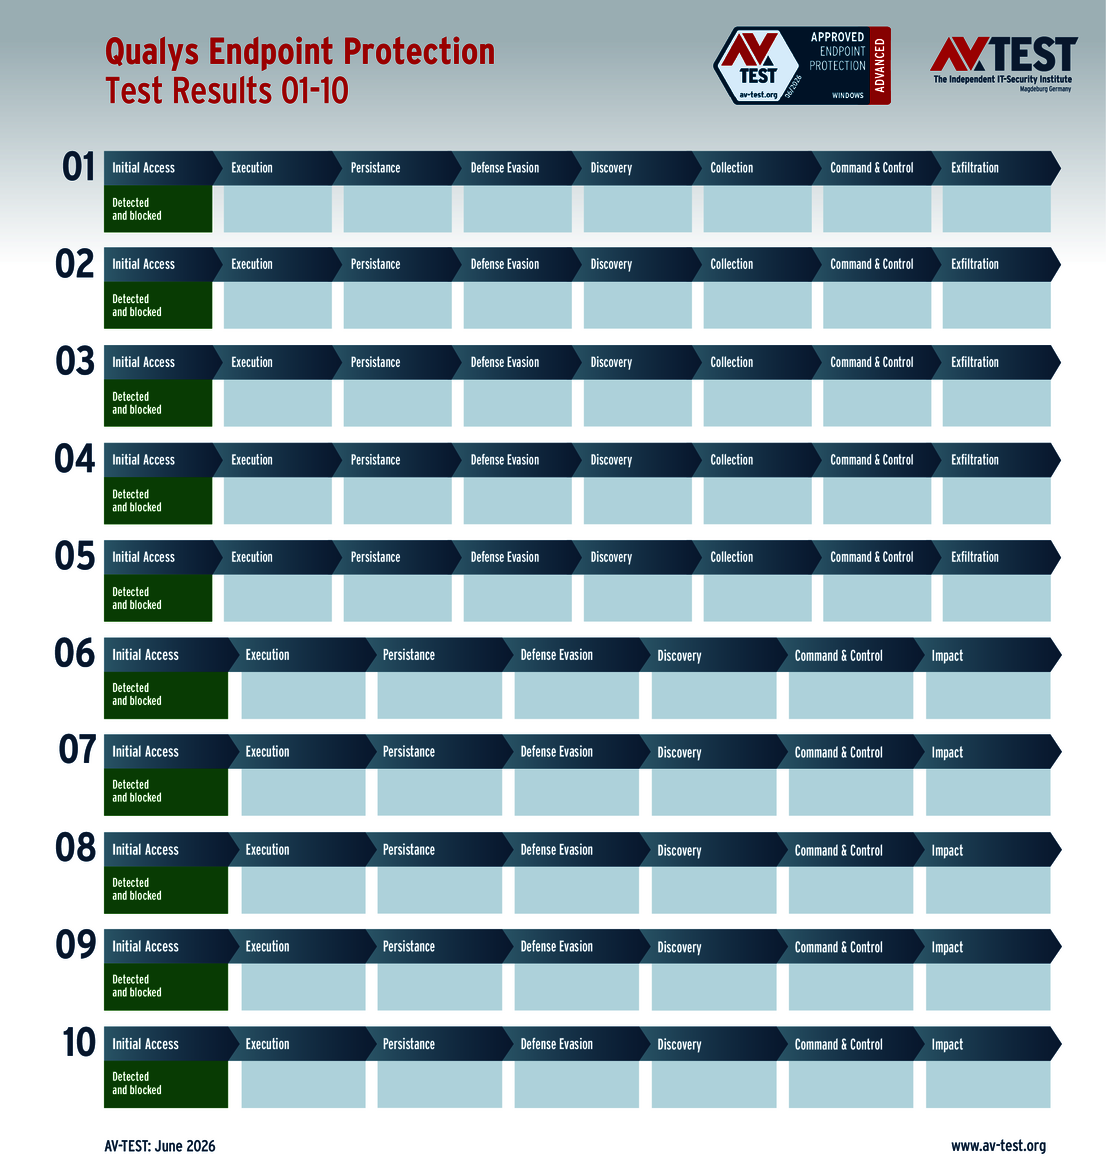
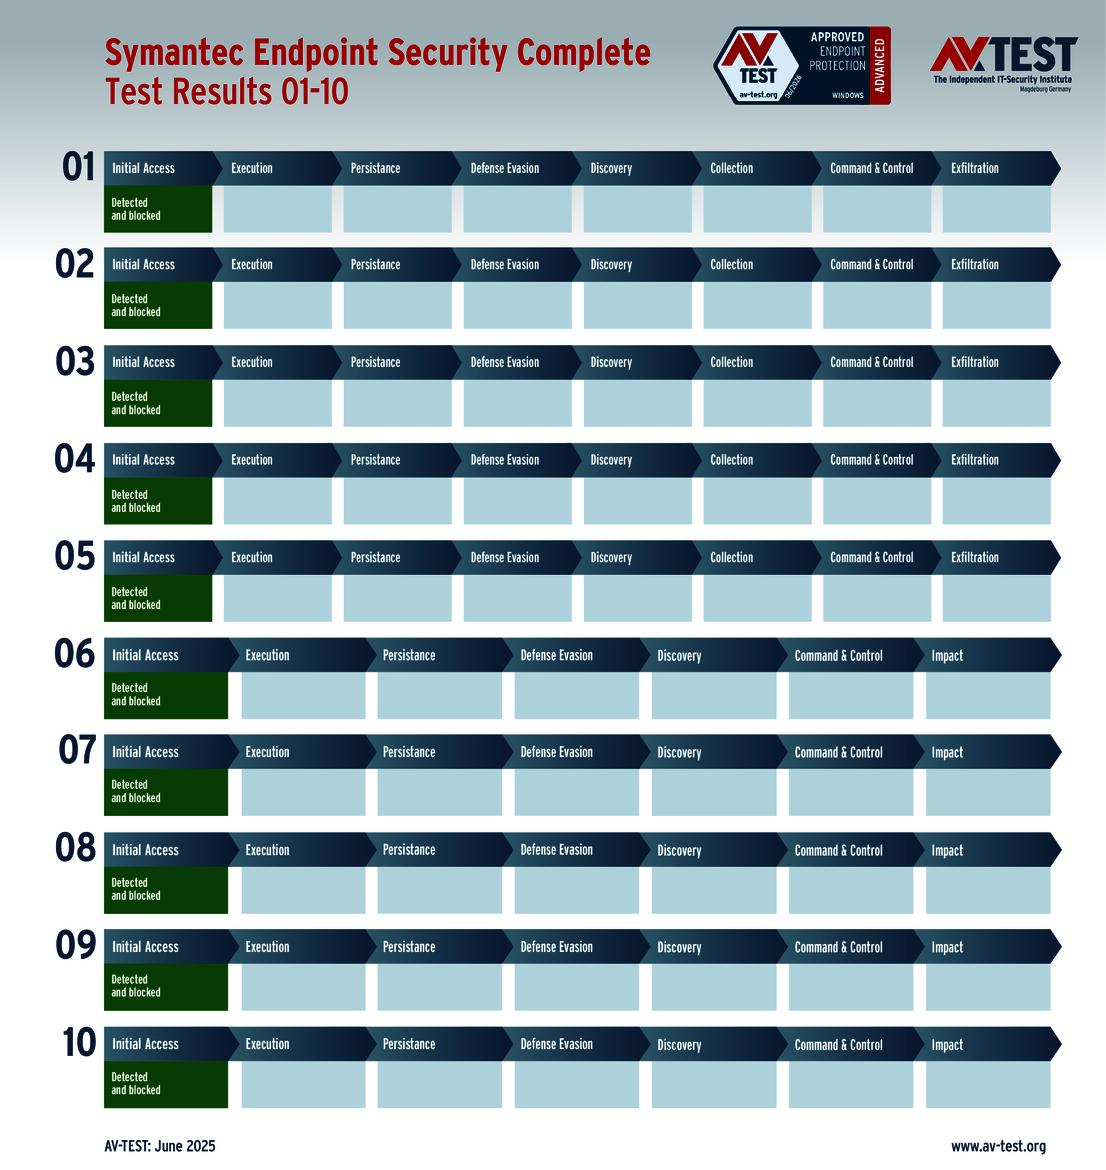
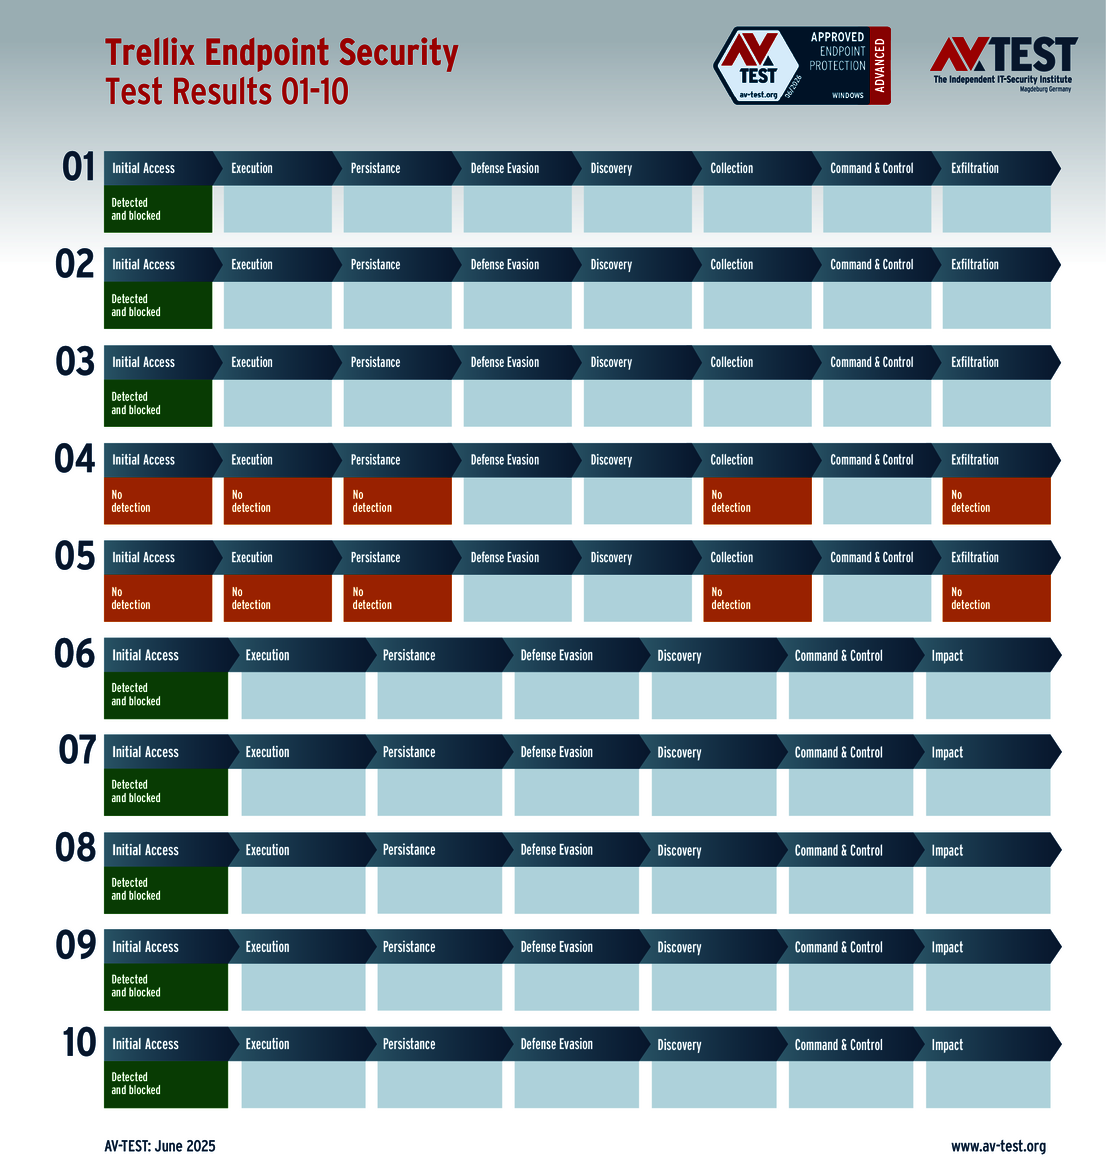
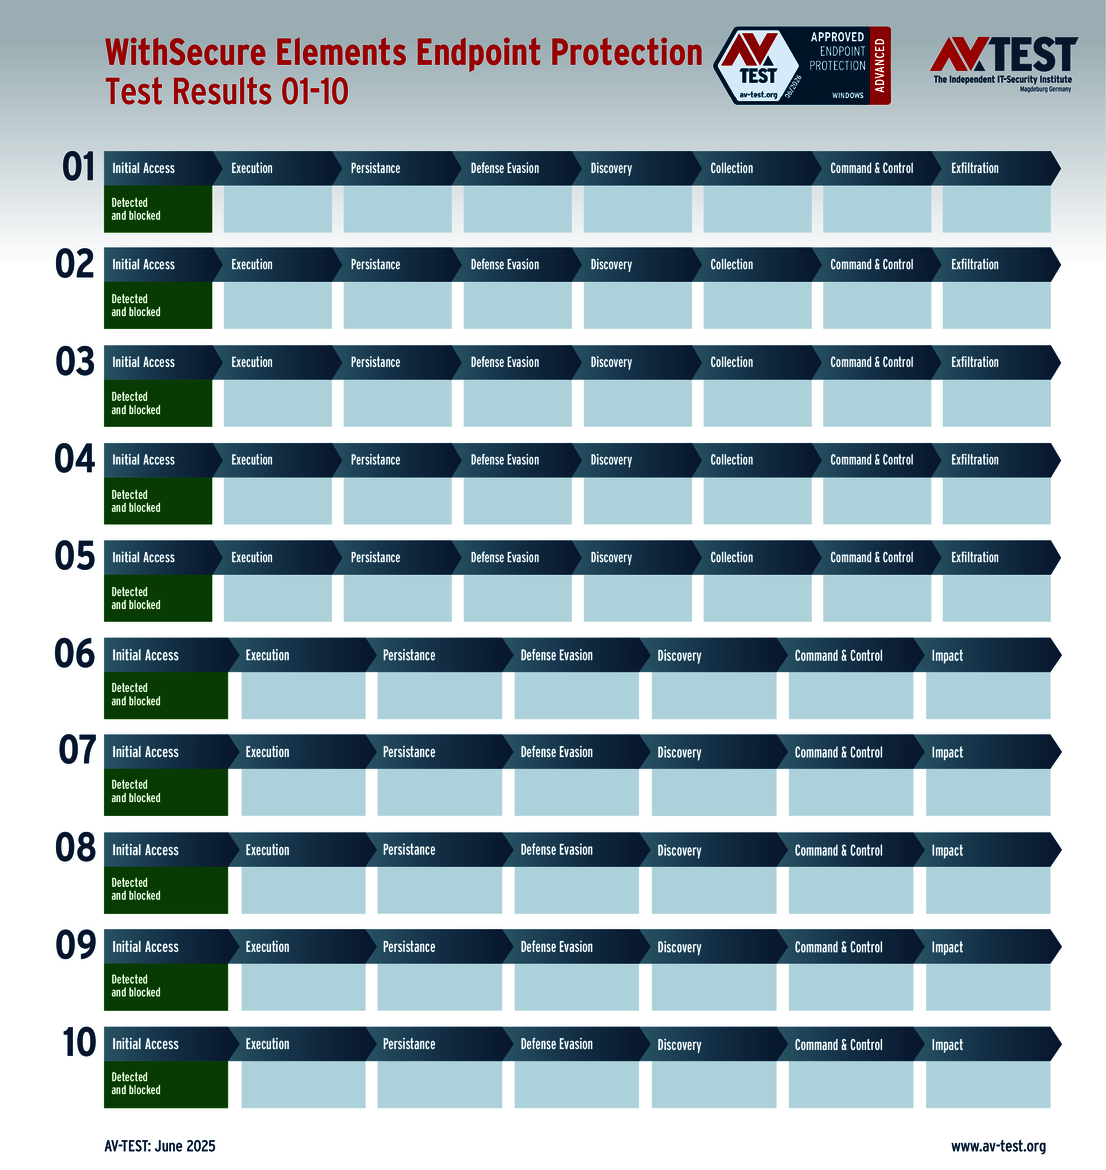
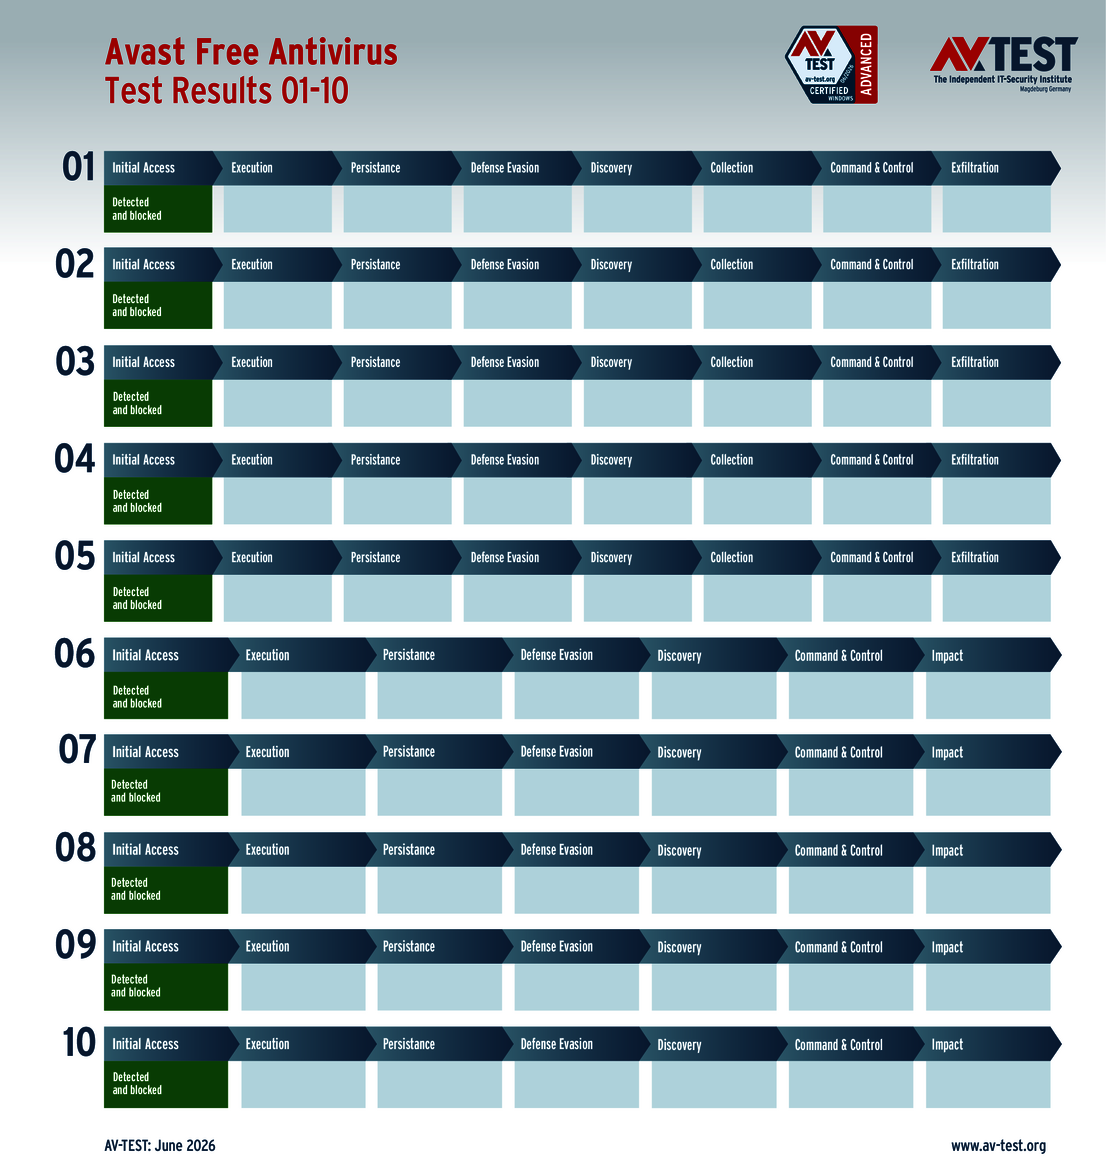
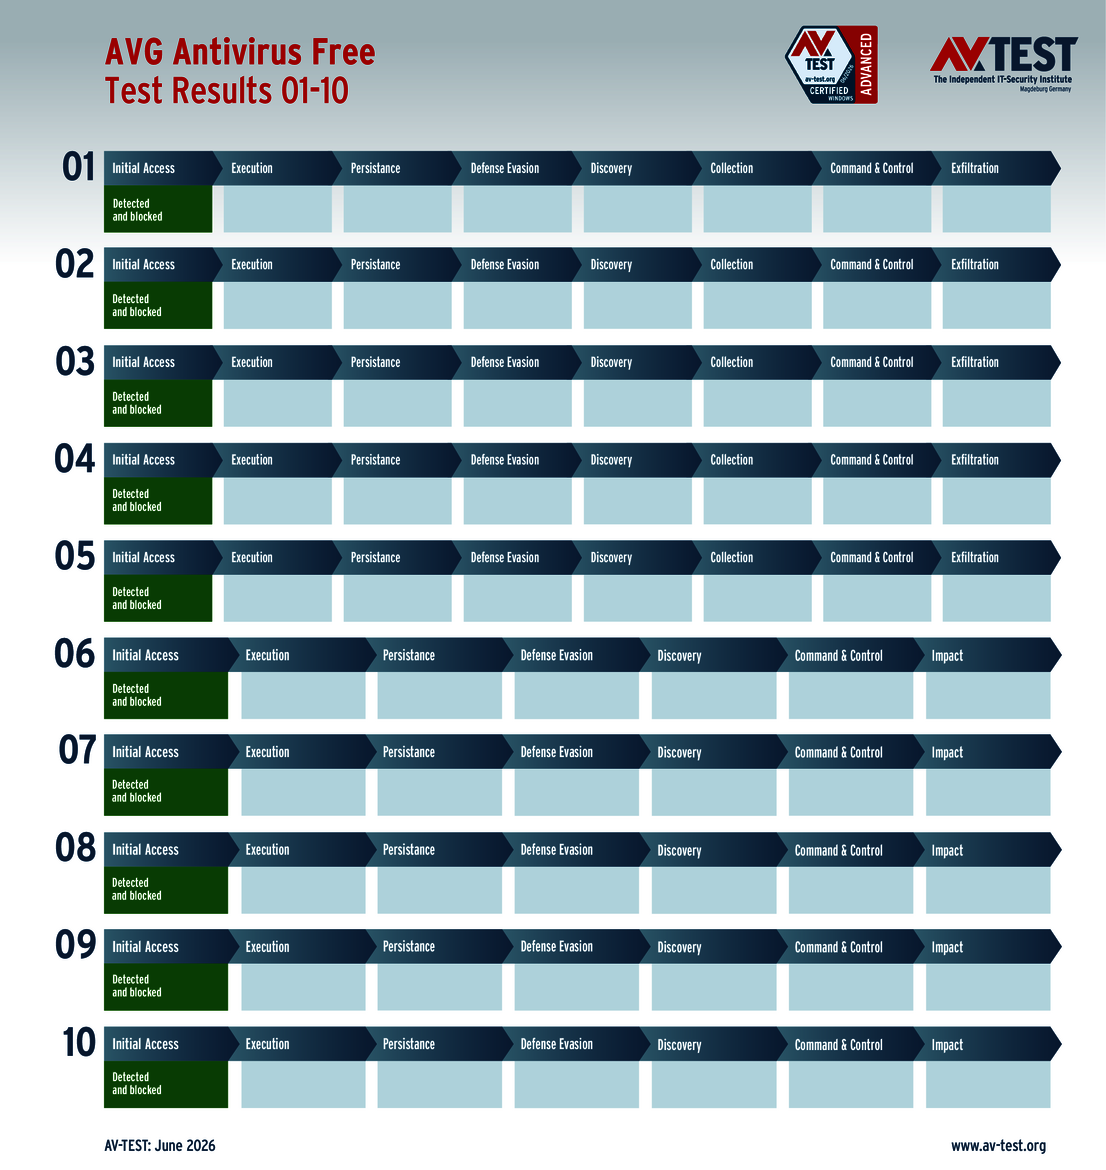
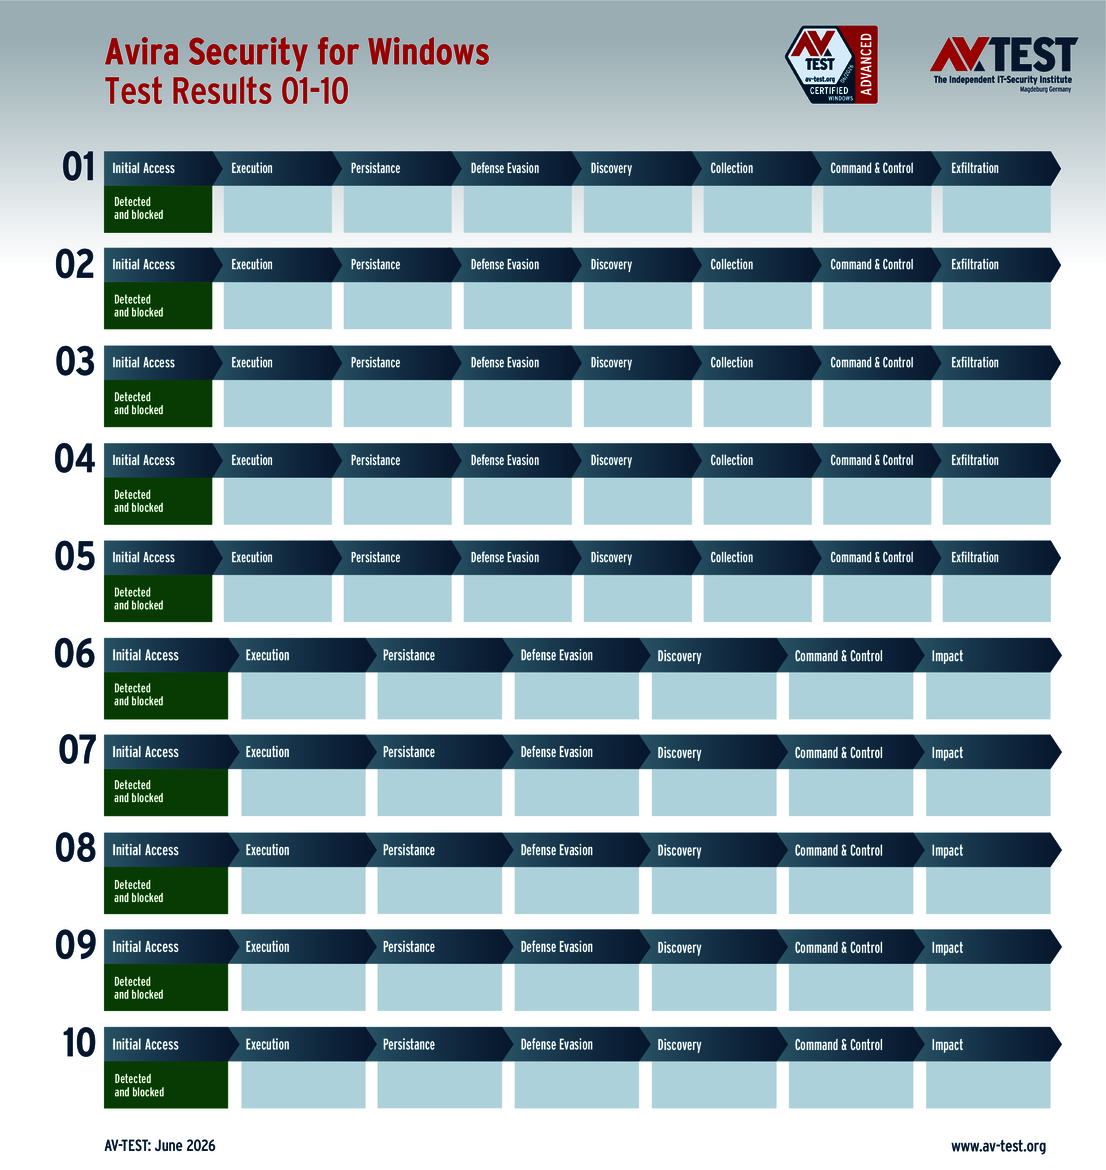
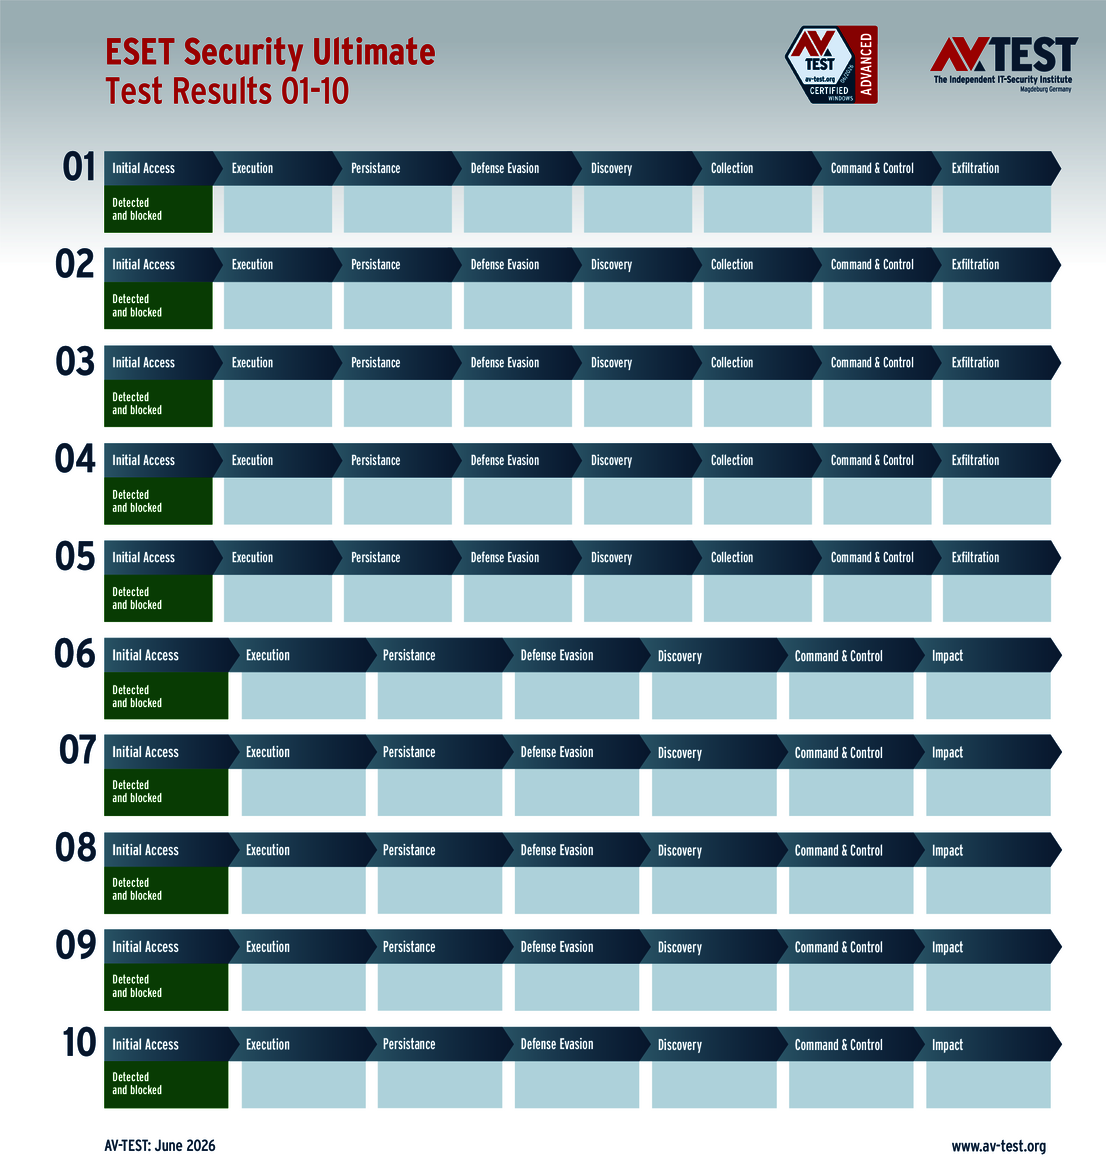
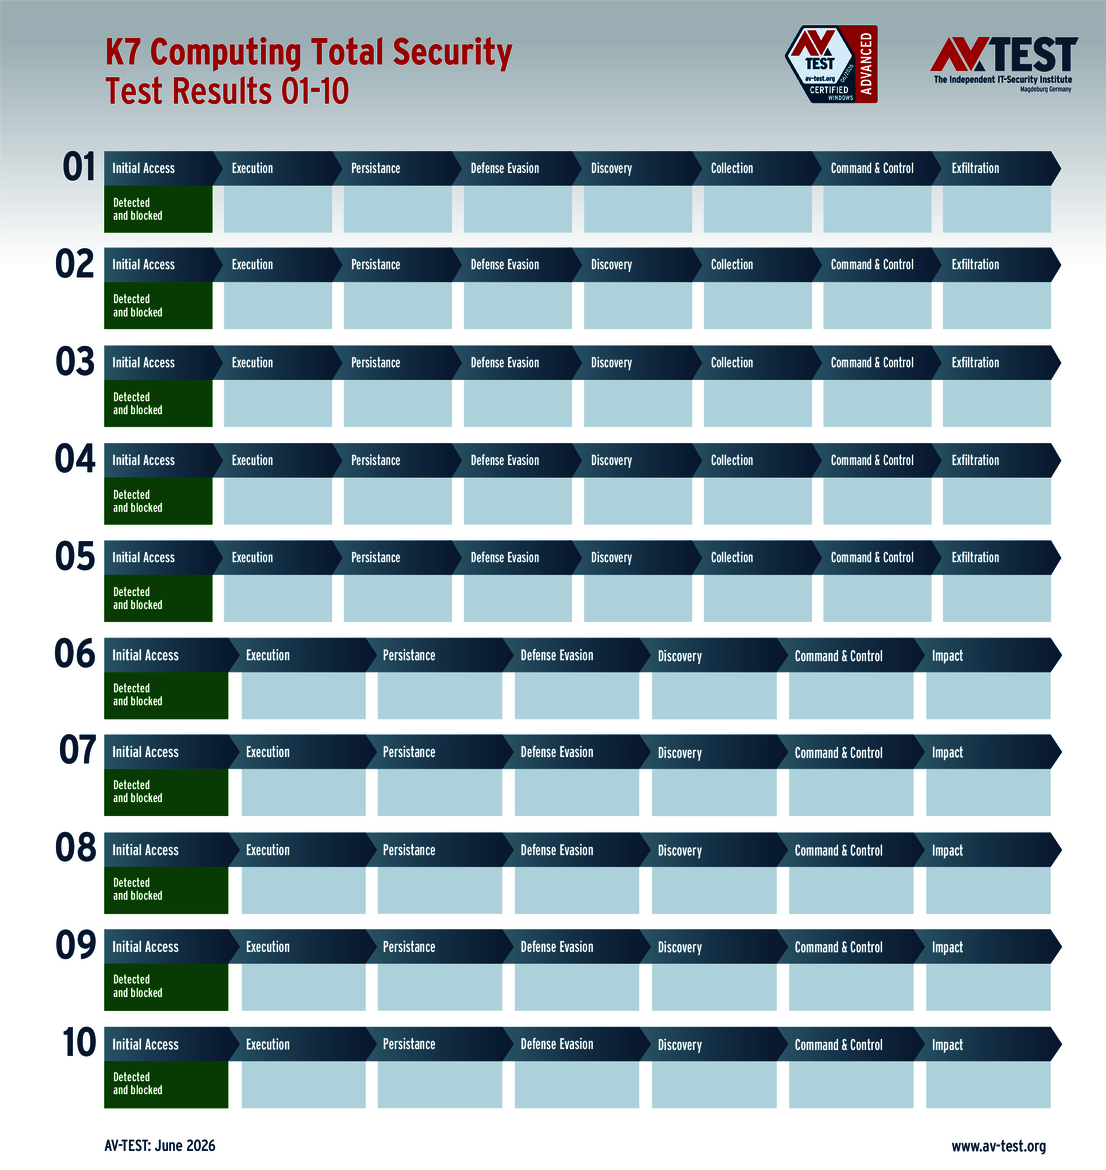
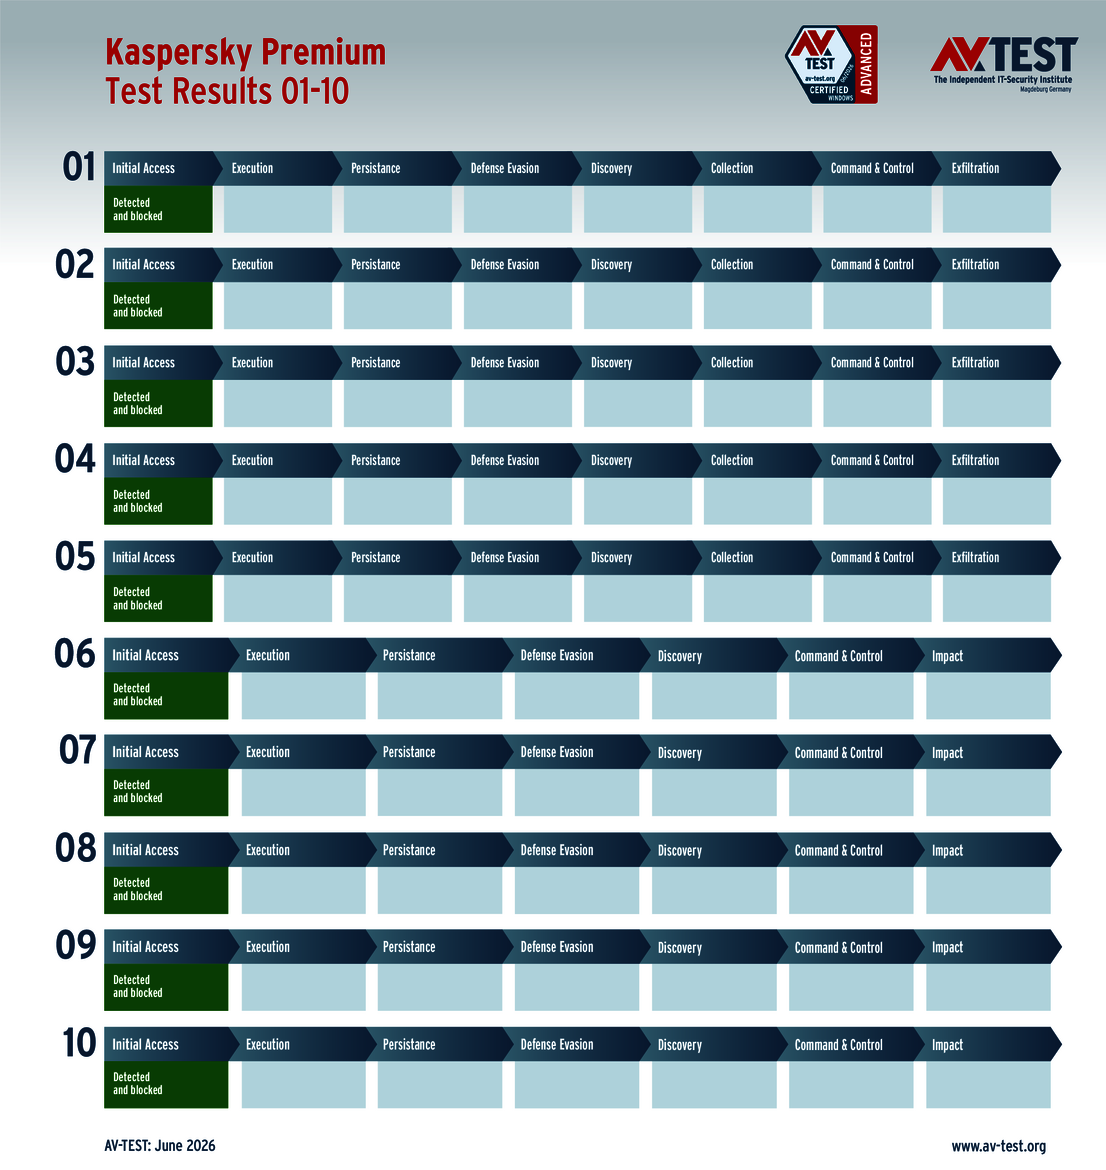
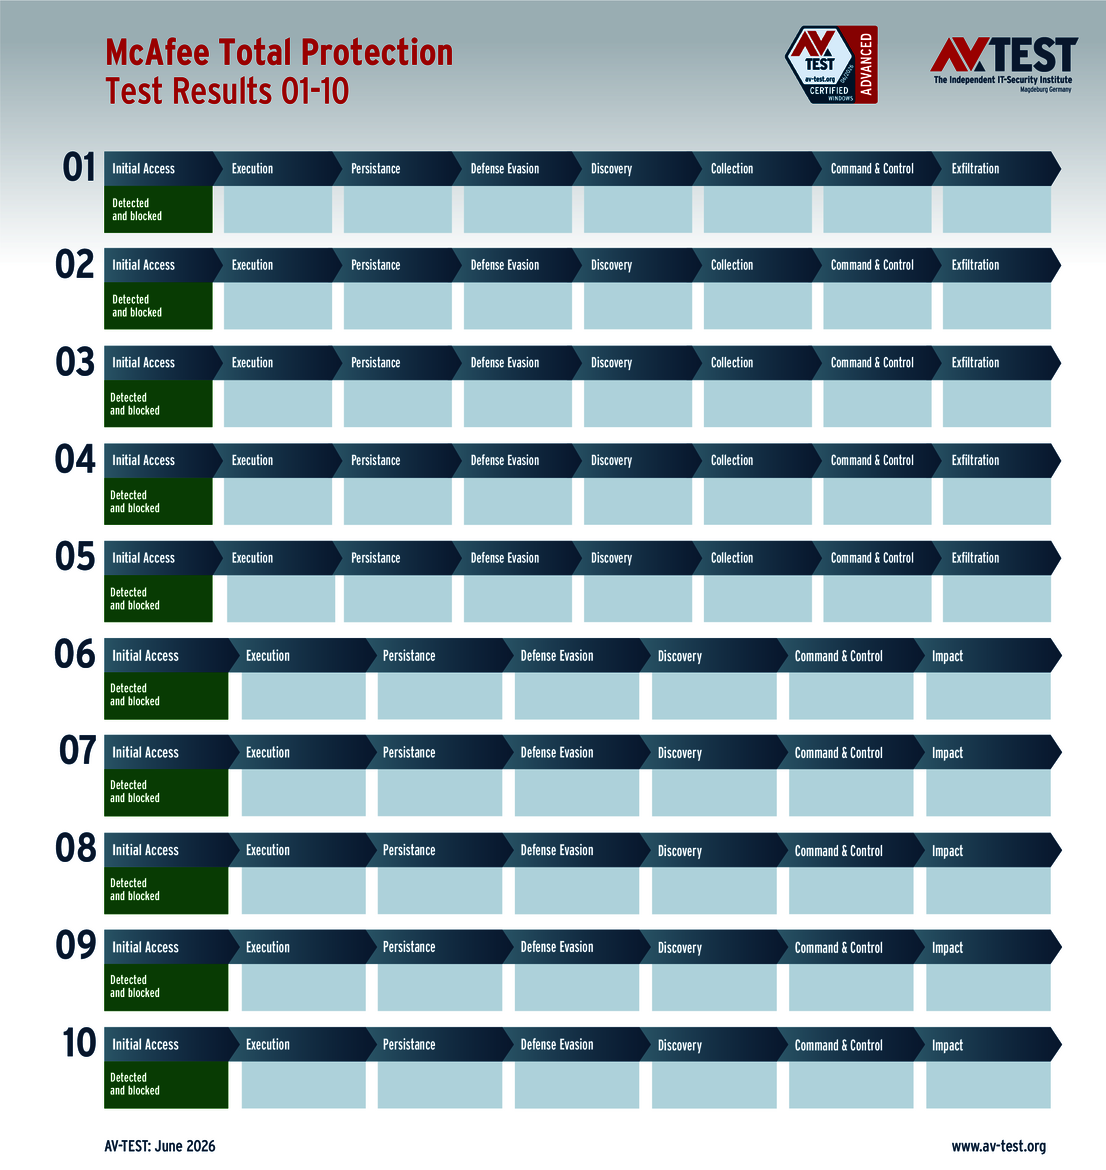
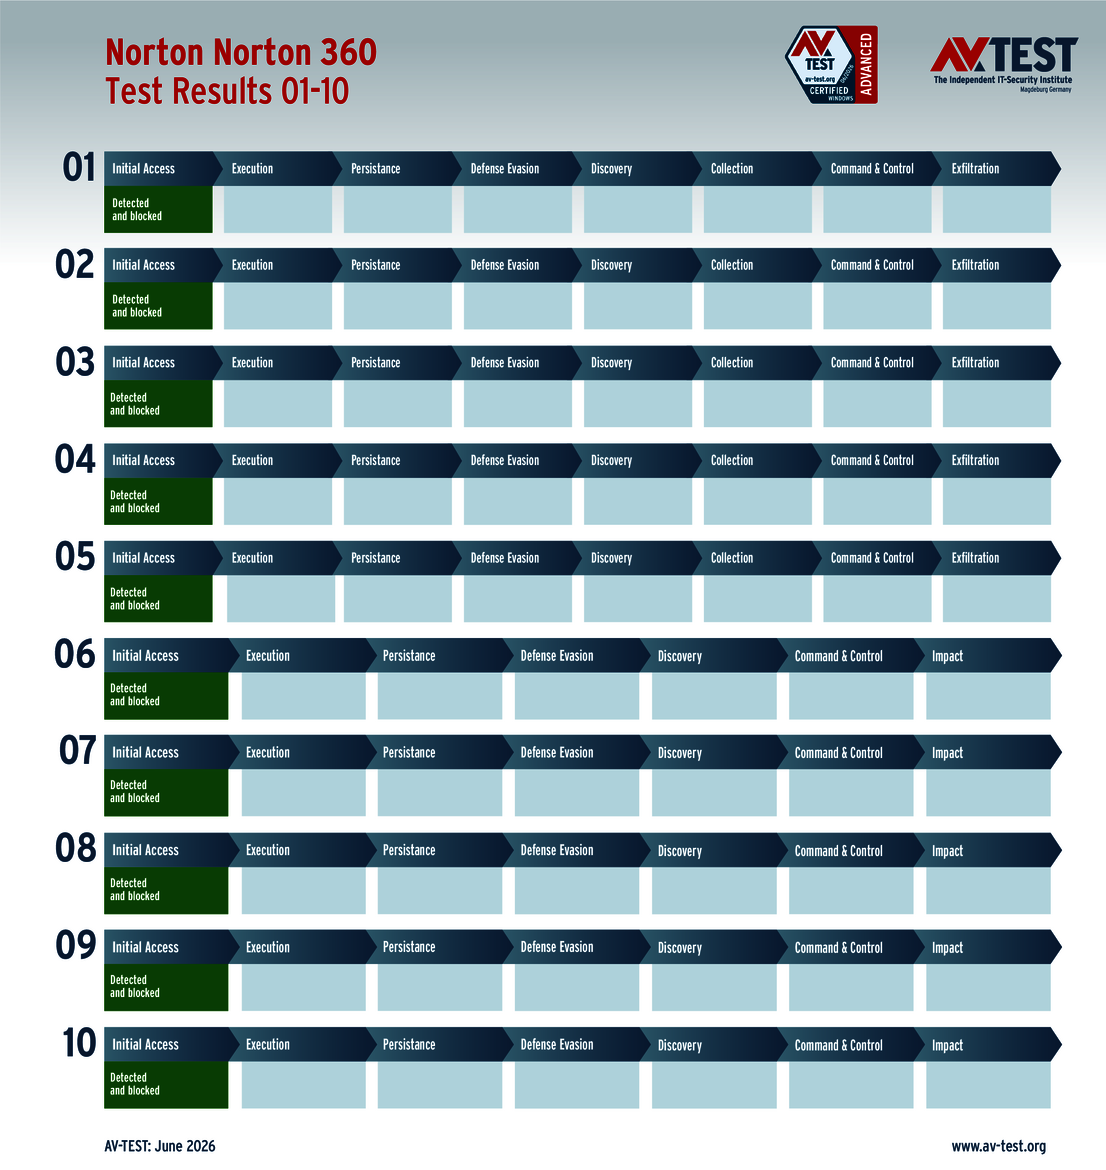
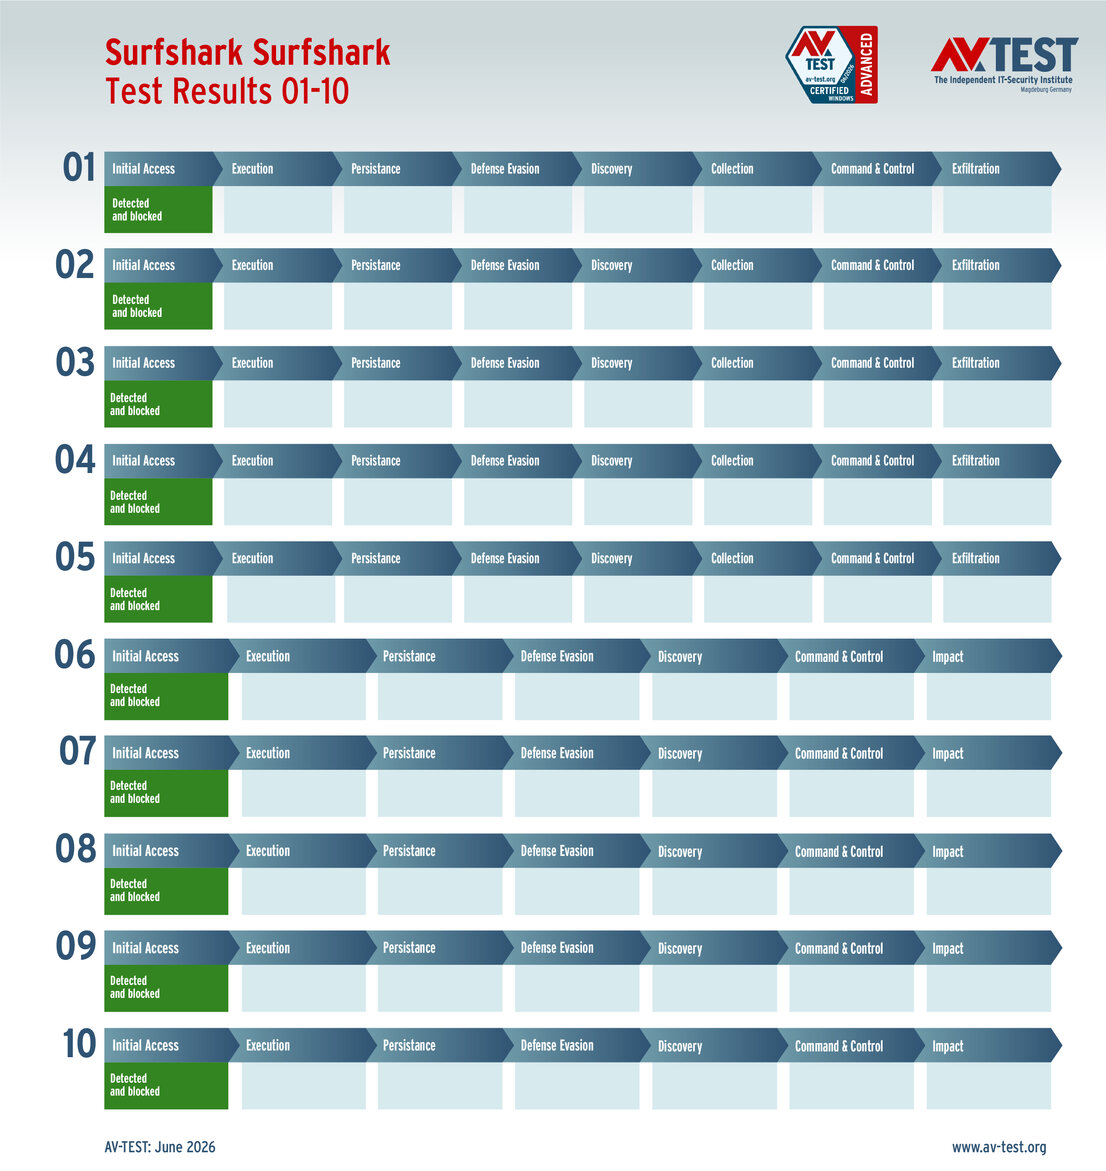
Jedes Produkt kann sich im Test bis zu 35 Punkte verdienen. 20 aus der Abwehr von 5 Infostealern und 15 Punkte bei den 5 Szenarien mit Ransomware. Die pro Fall 3 oder 4 möglichen Punkte können durch Fehler auch geringer ausfallen und sogar mit halben Punkten im Ergebnis enden. Die Gesamtpunktzahl pro Produkt findet sich in der jeweiligen Tabelle. Die Grafiken am Ende des Artikels zeigen die Ergebnisse pro Angriffsszenario in allen einzelnen Schritten.

ATP-Test unter Windows 11: Schutzpakete im Abwehrkampf
Für alle Endanwender-Schutzpakete läuft der Test in den 10 Angriffsszenarien perfekt und sie bekommen die vollen 35 Punkte für den Schutz-Score

11 Endpoint-Lösungen für Unternehmens im ATP-Test
In insgesamt 10 Angriffsszenarien im Test mit Ransomware und Infostealern zeigen fast alle Schutzlösungen für Unternehmen eine tadellose Security-Leistung


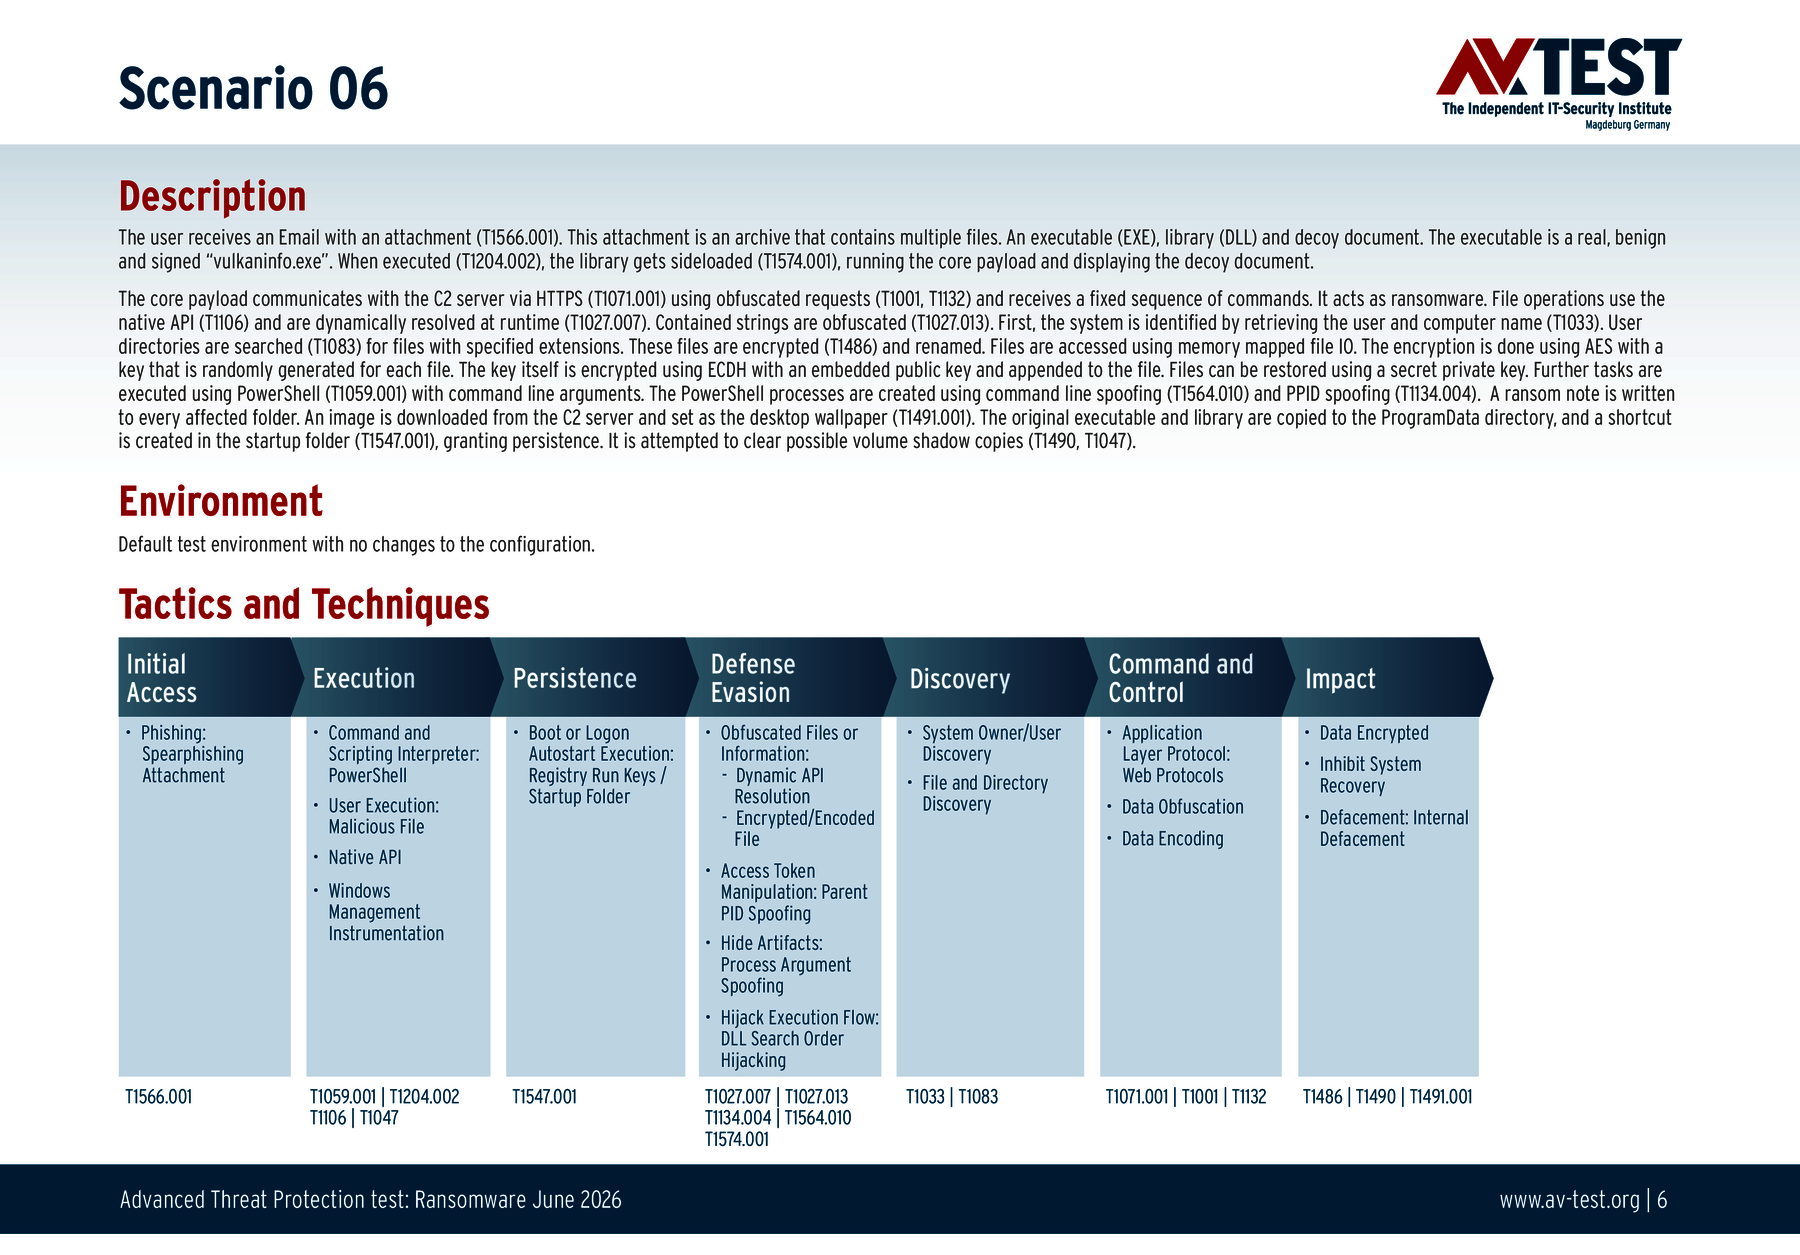
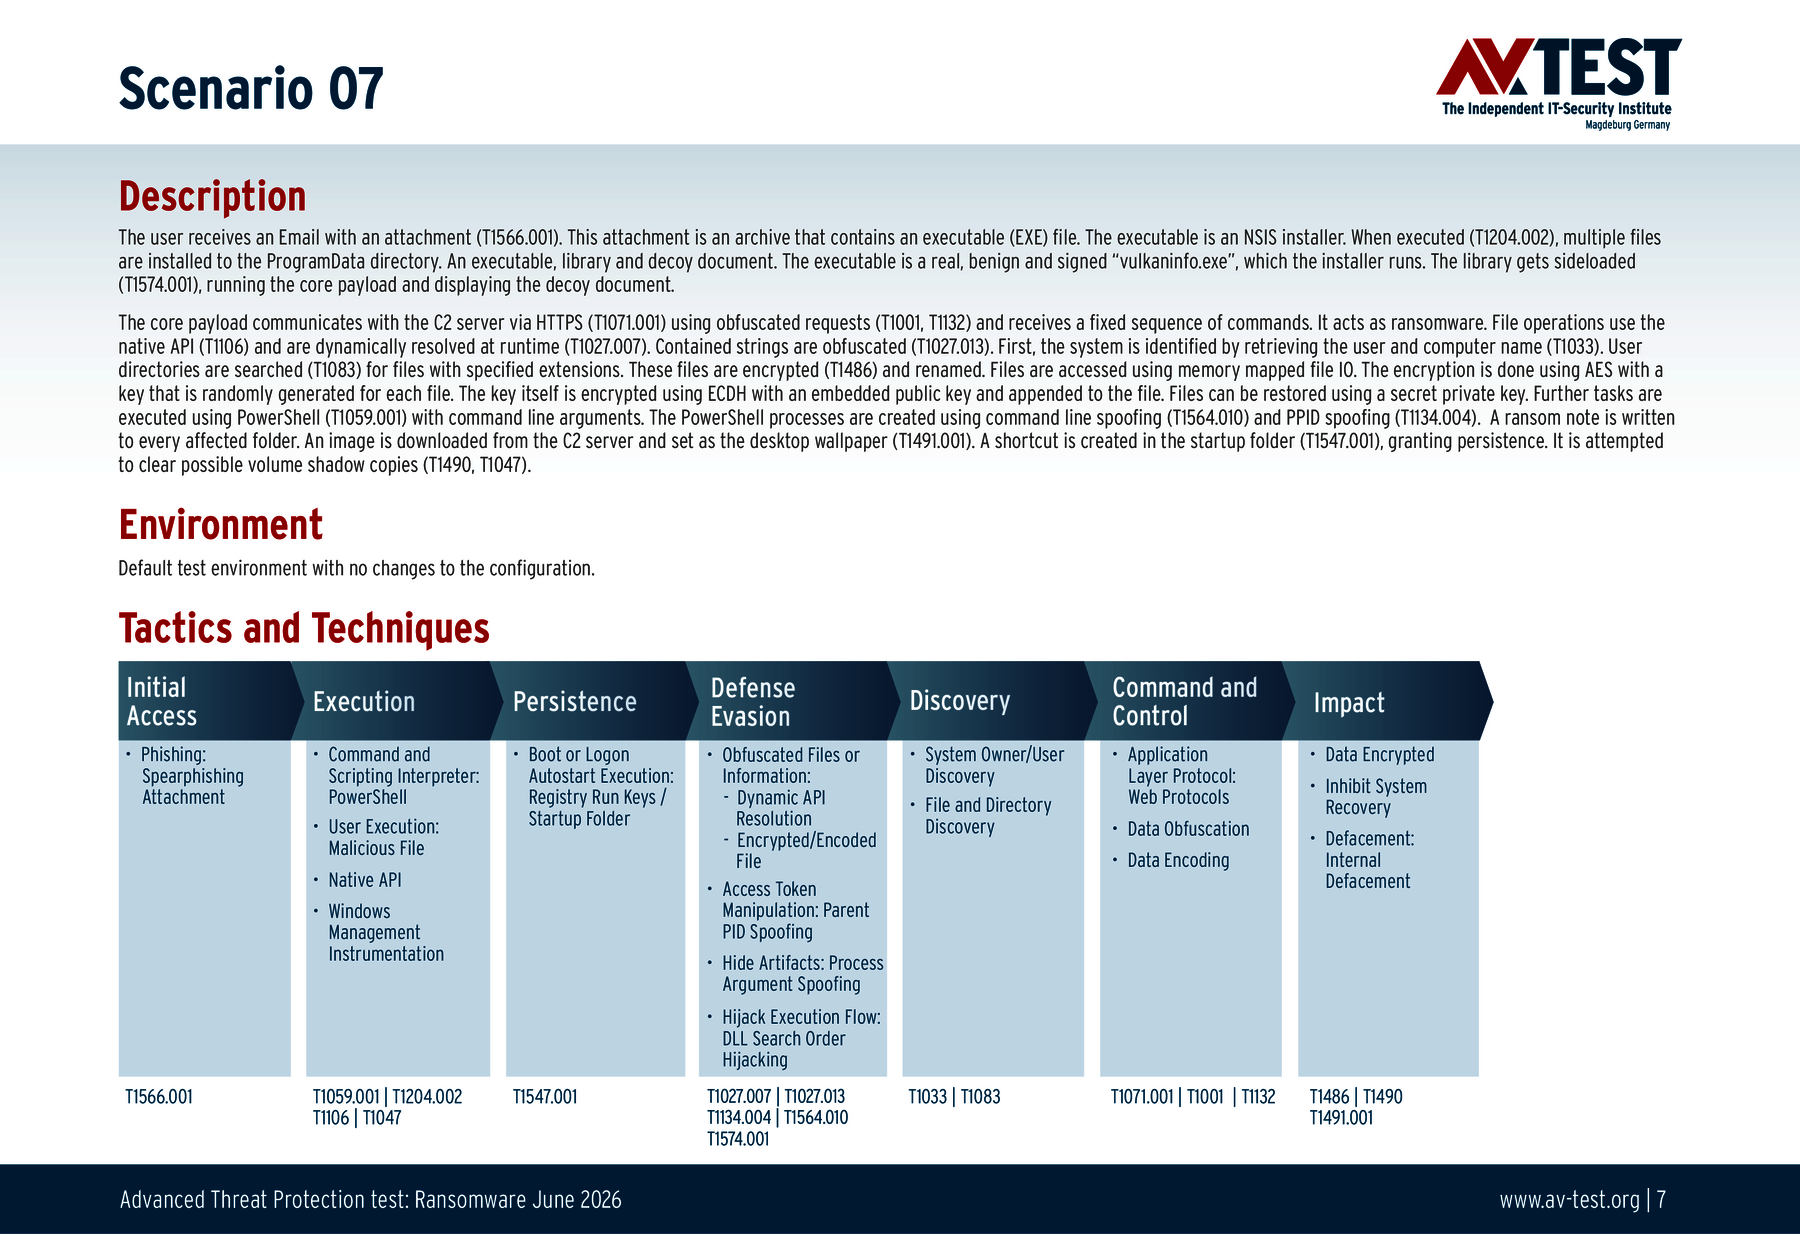
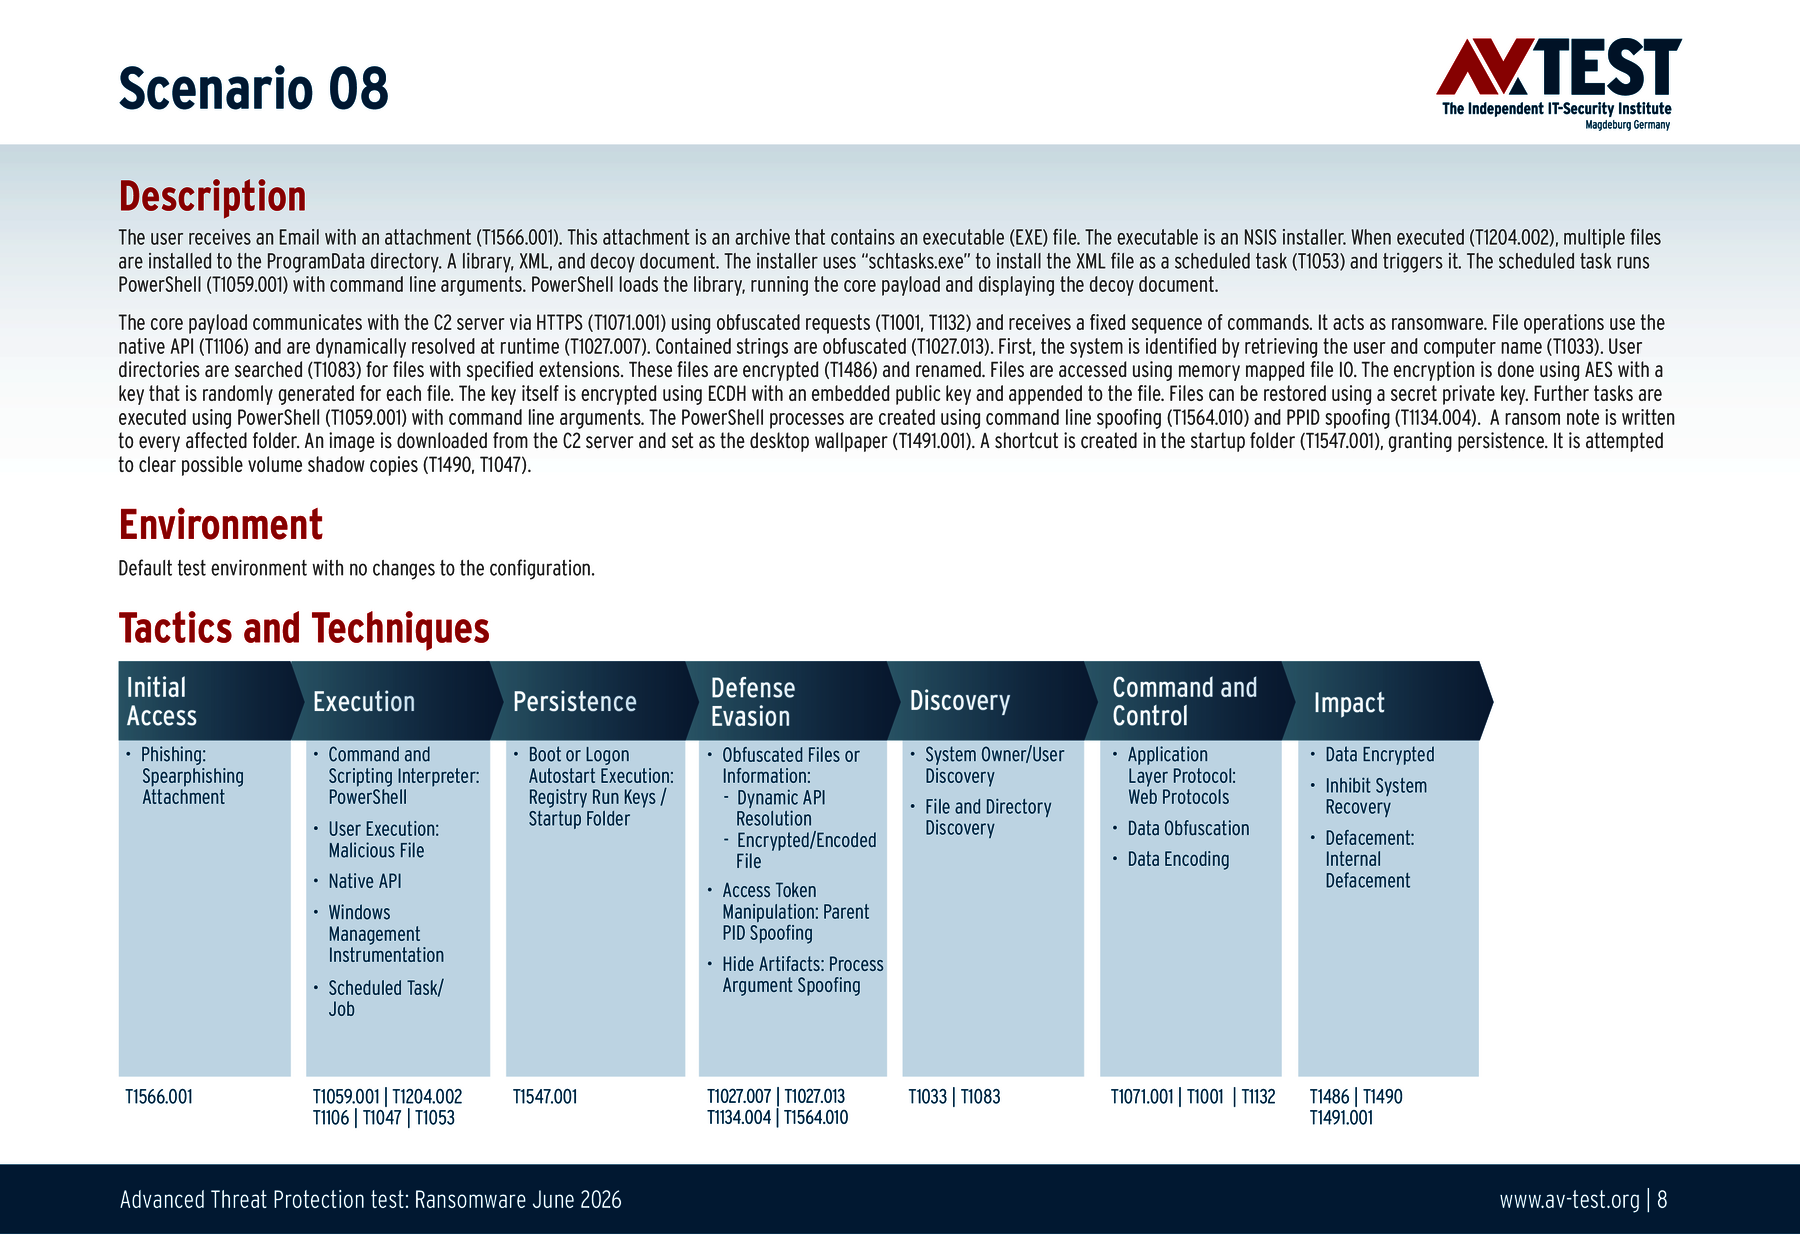
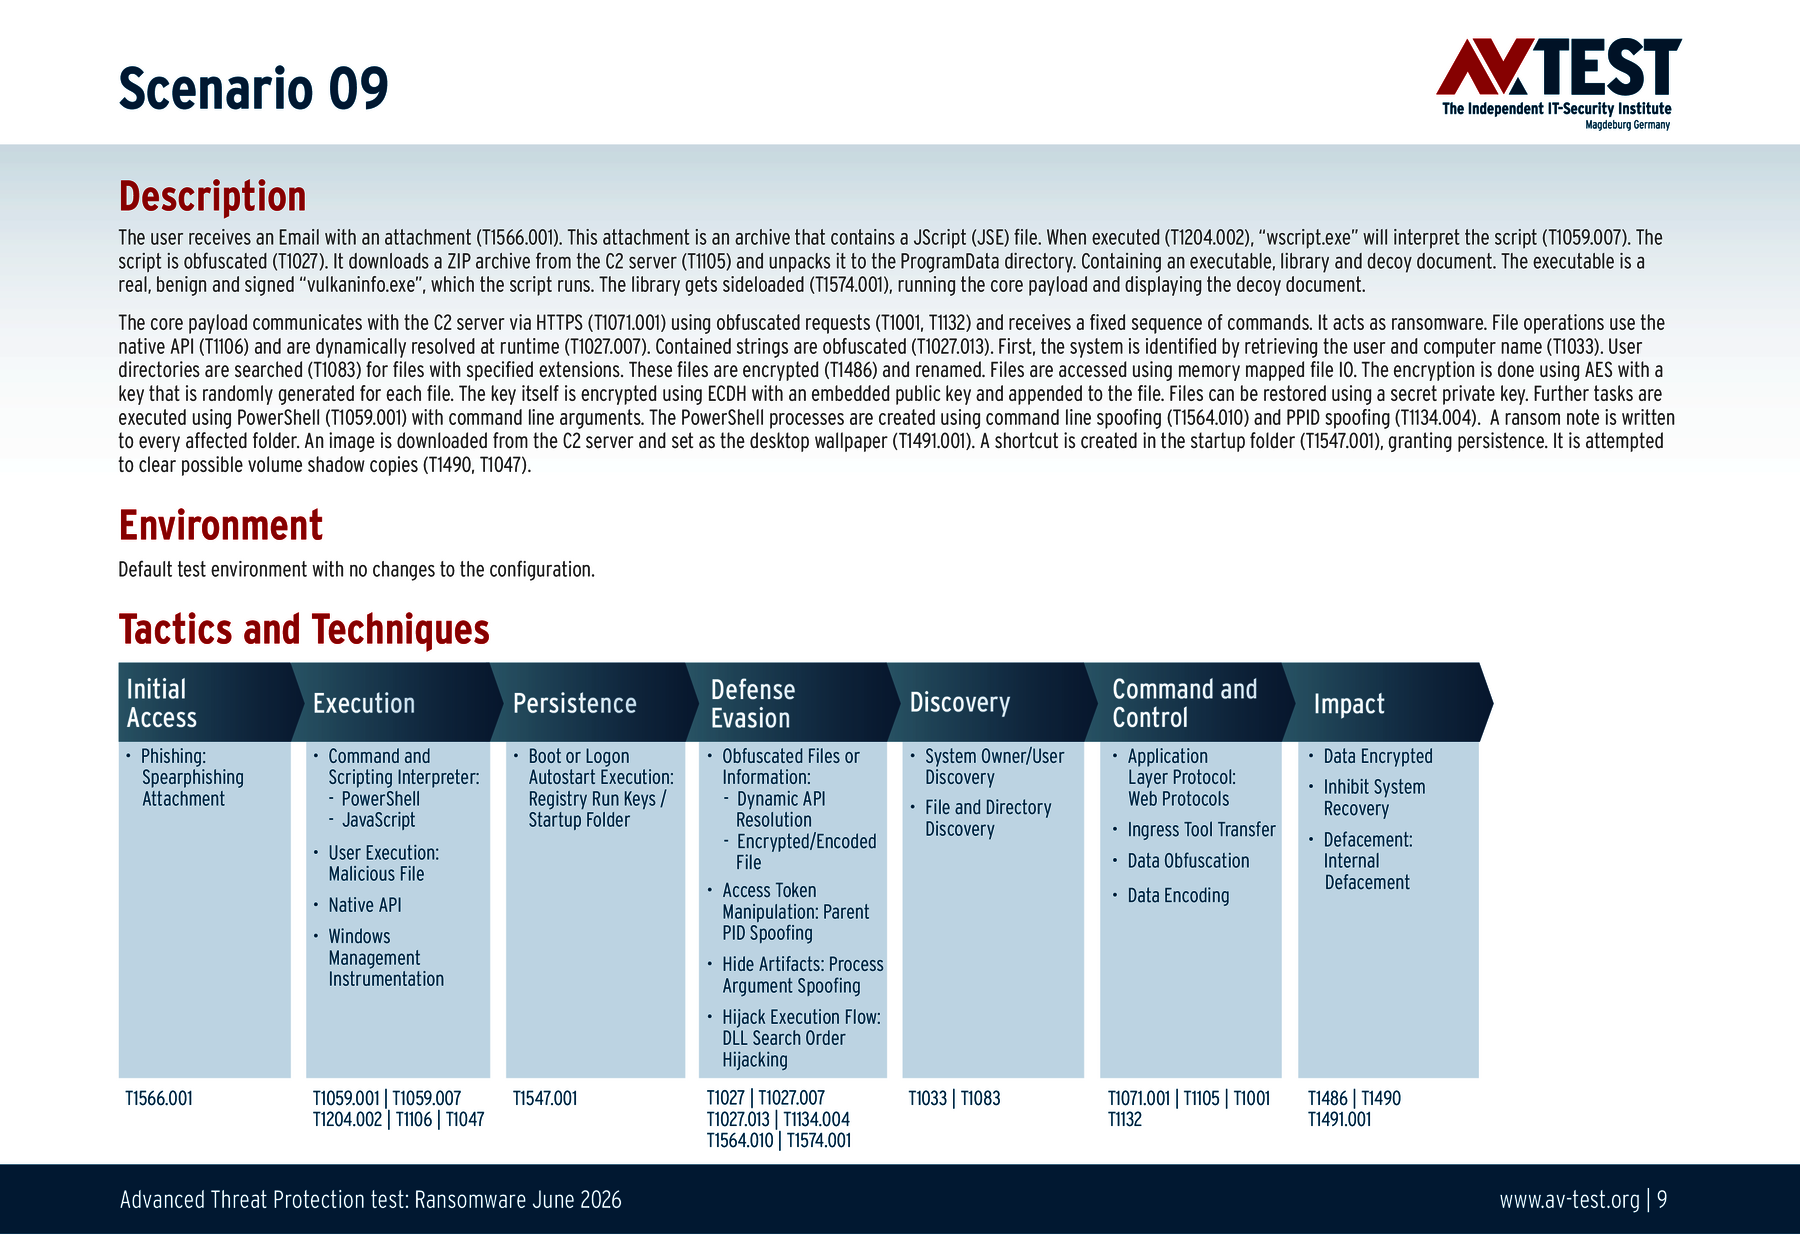
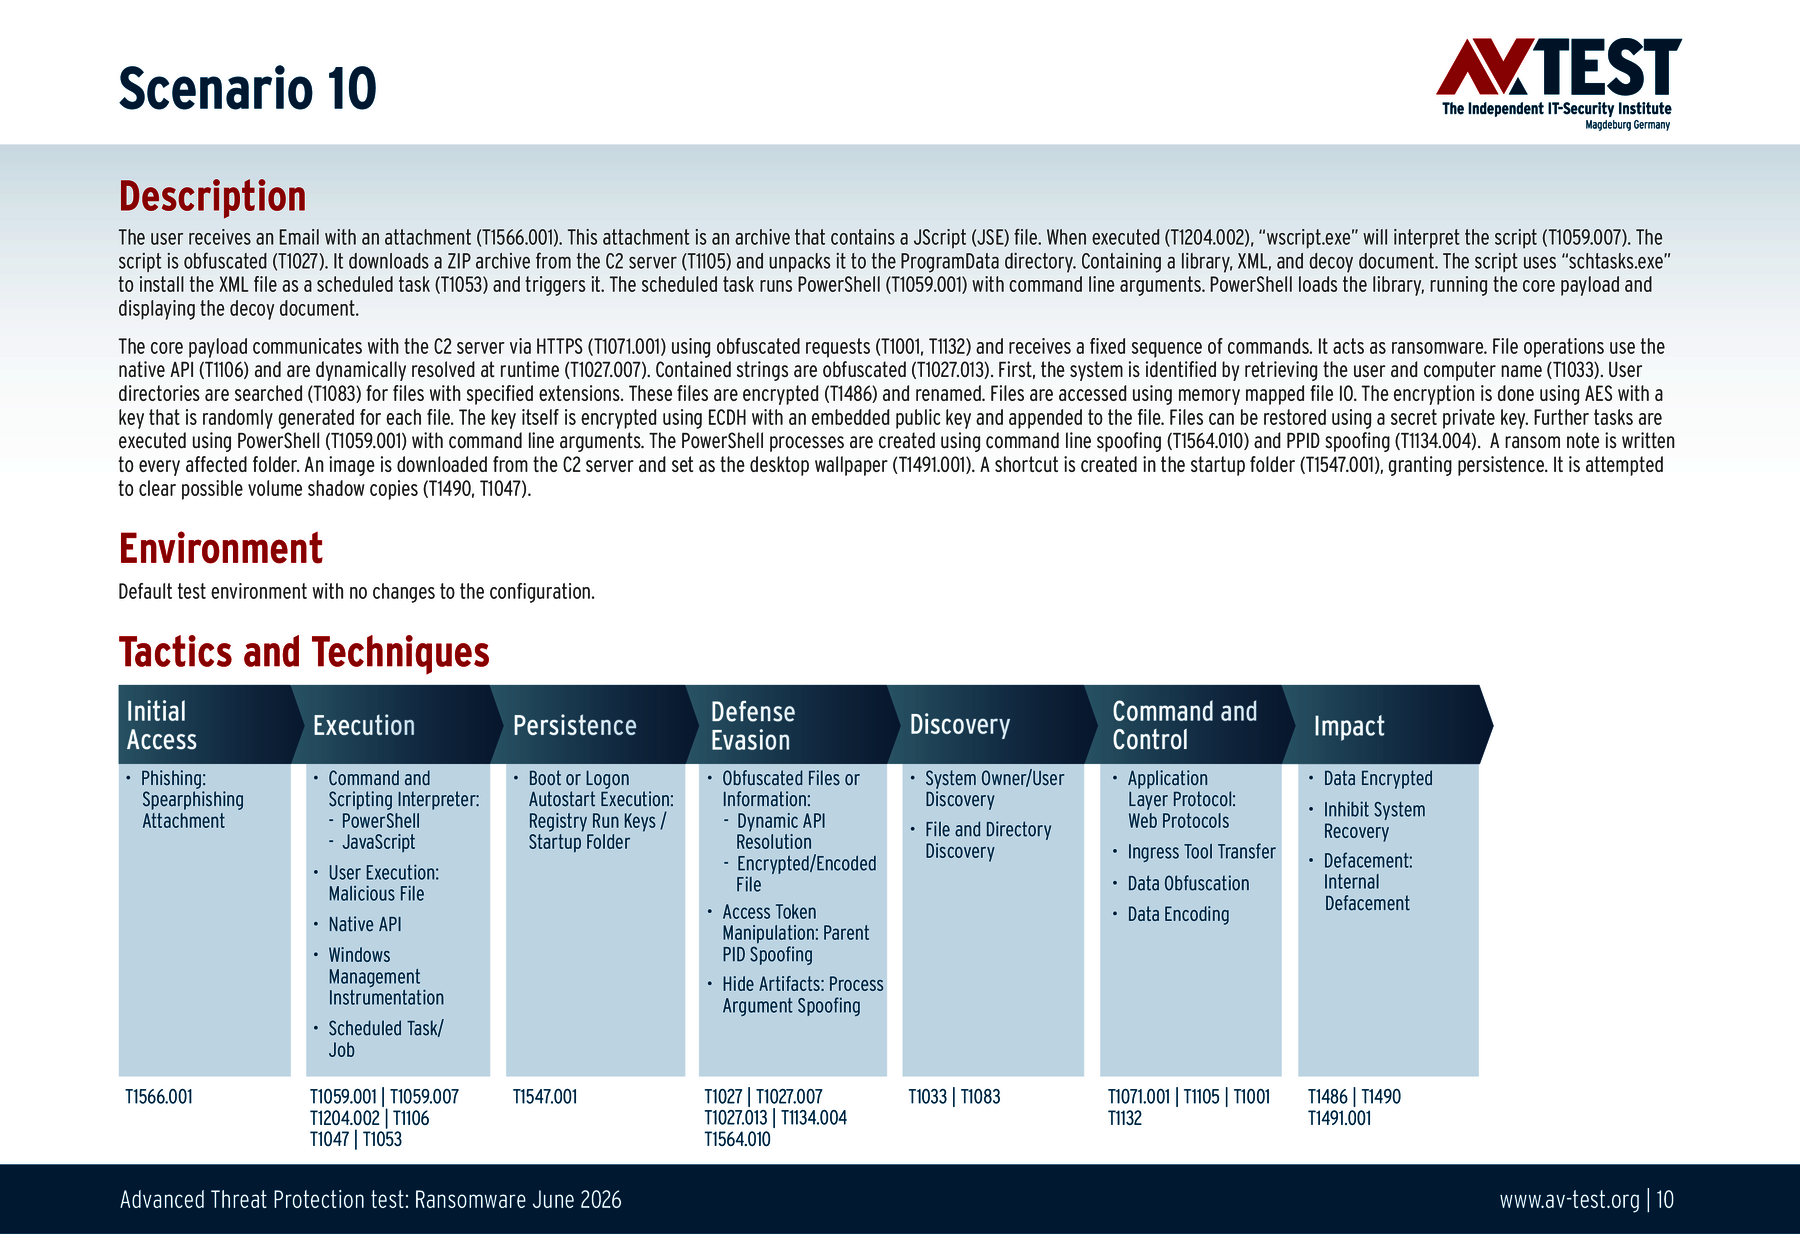
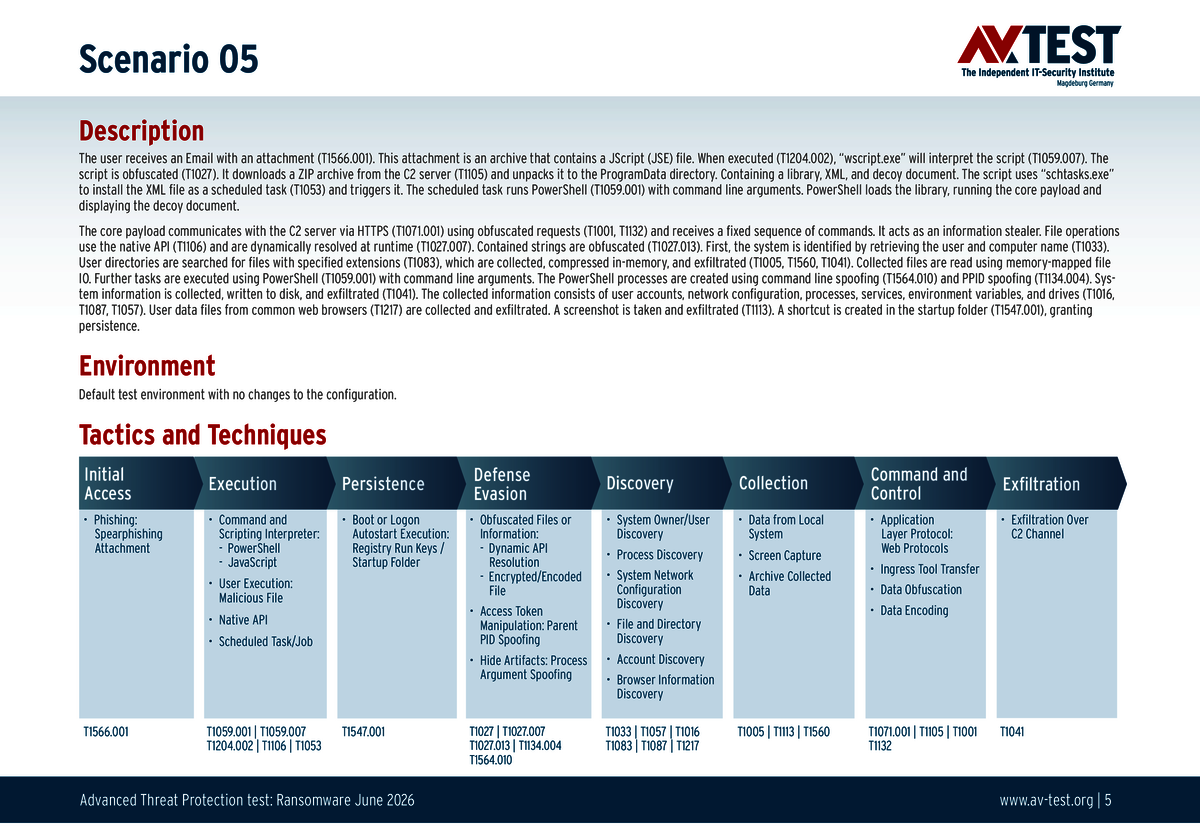
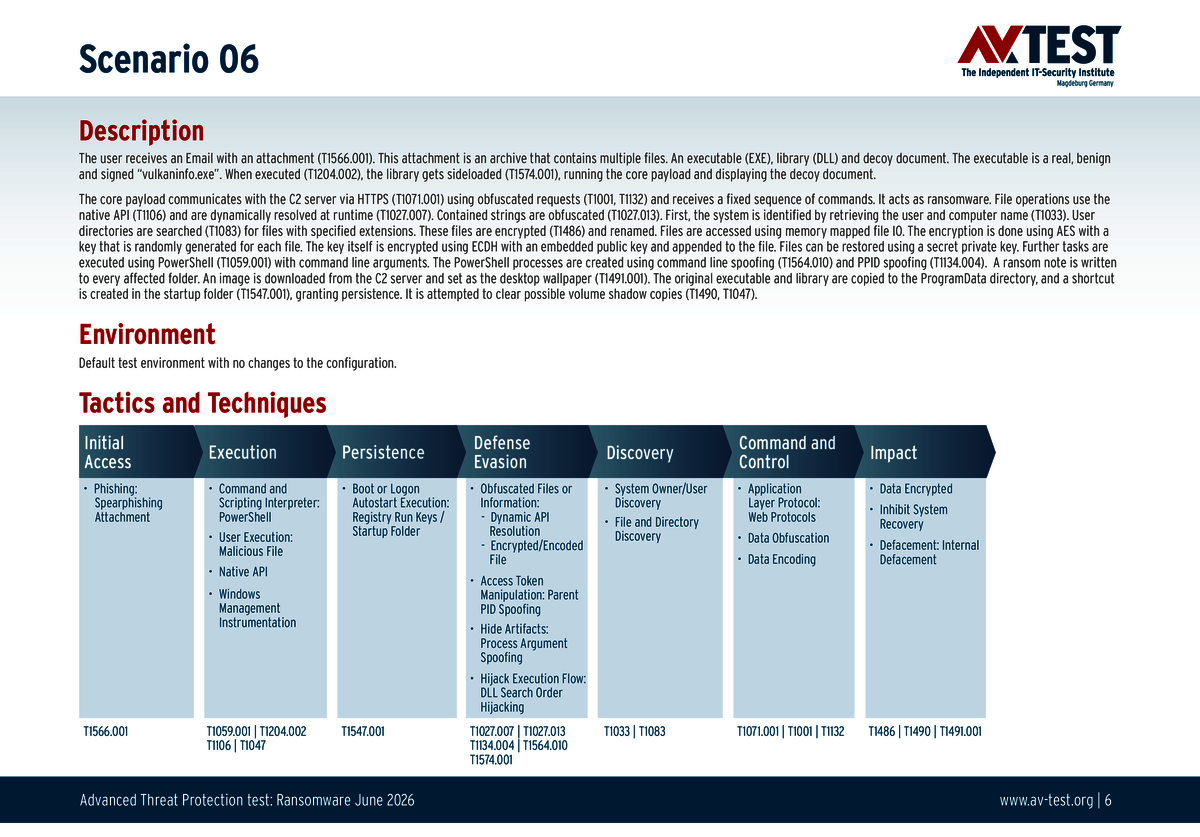
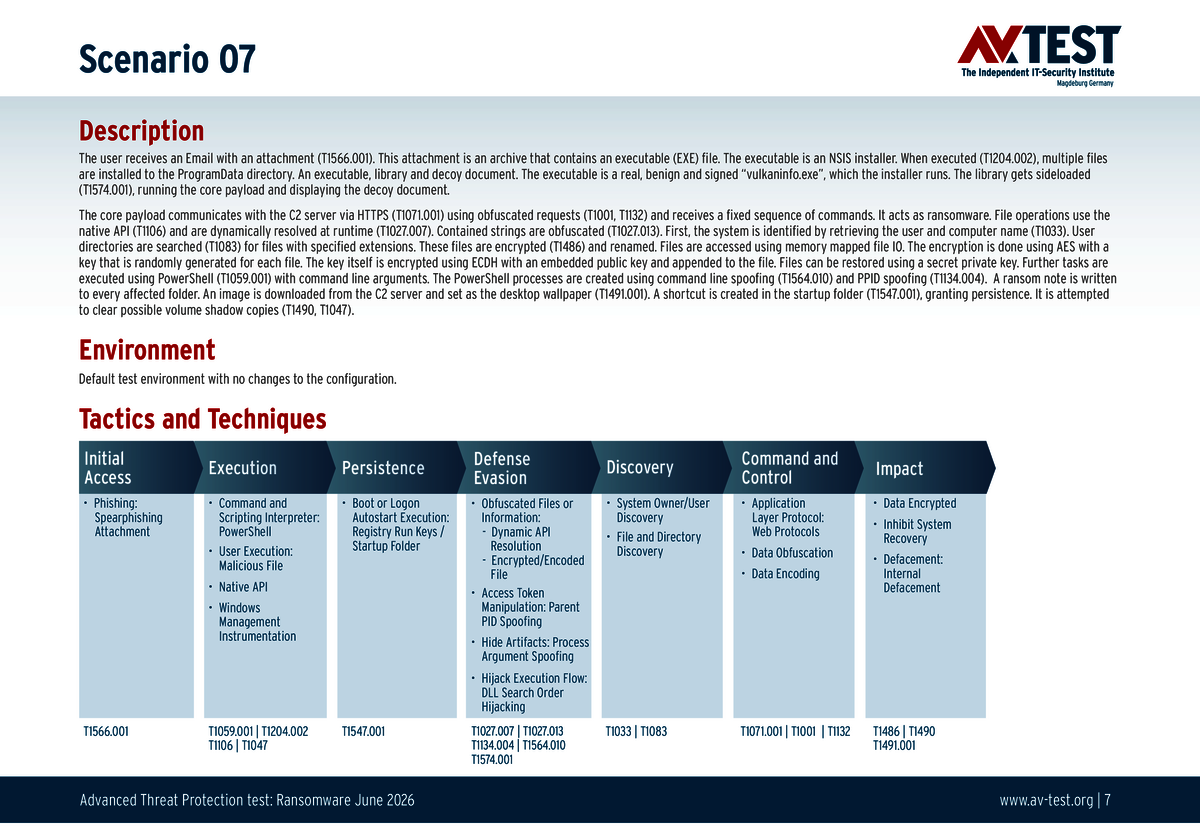
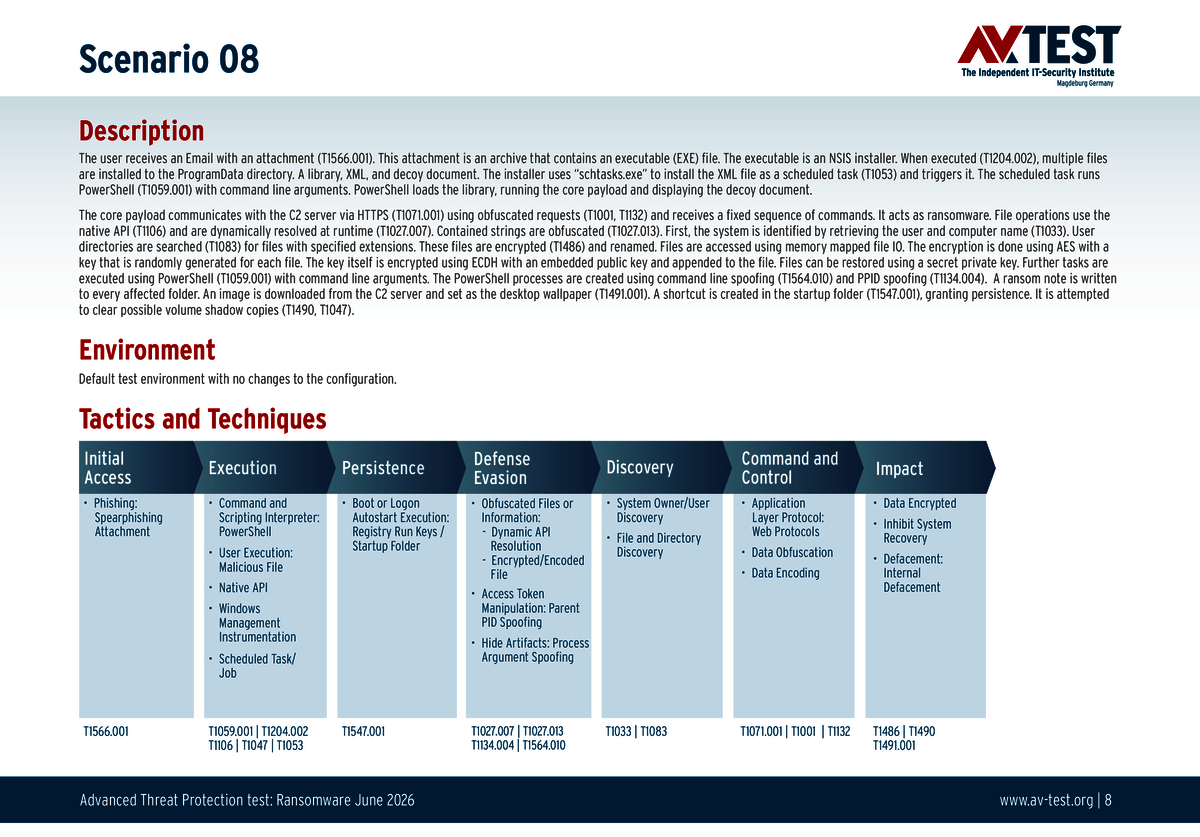
Die Tester nutzen dabei die gleichen Techniken, wie sie aktuell auch die Cyberkriminellen einsetzen. In diesem Test geht es um zwei besondere Angriffstechniken, die wir hier kurz erklären:
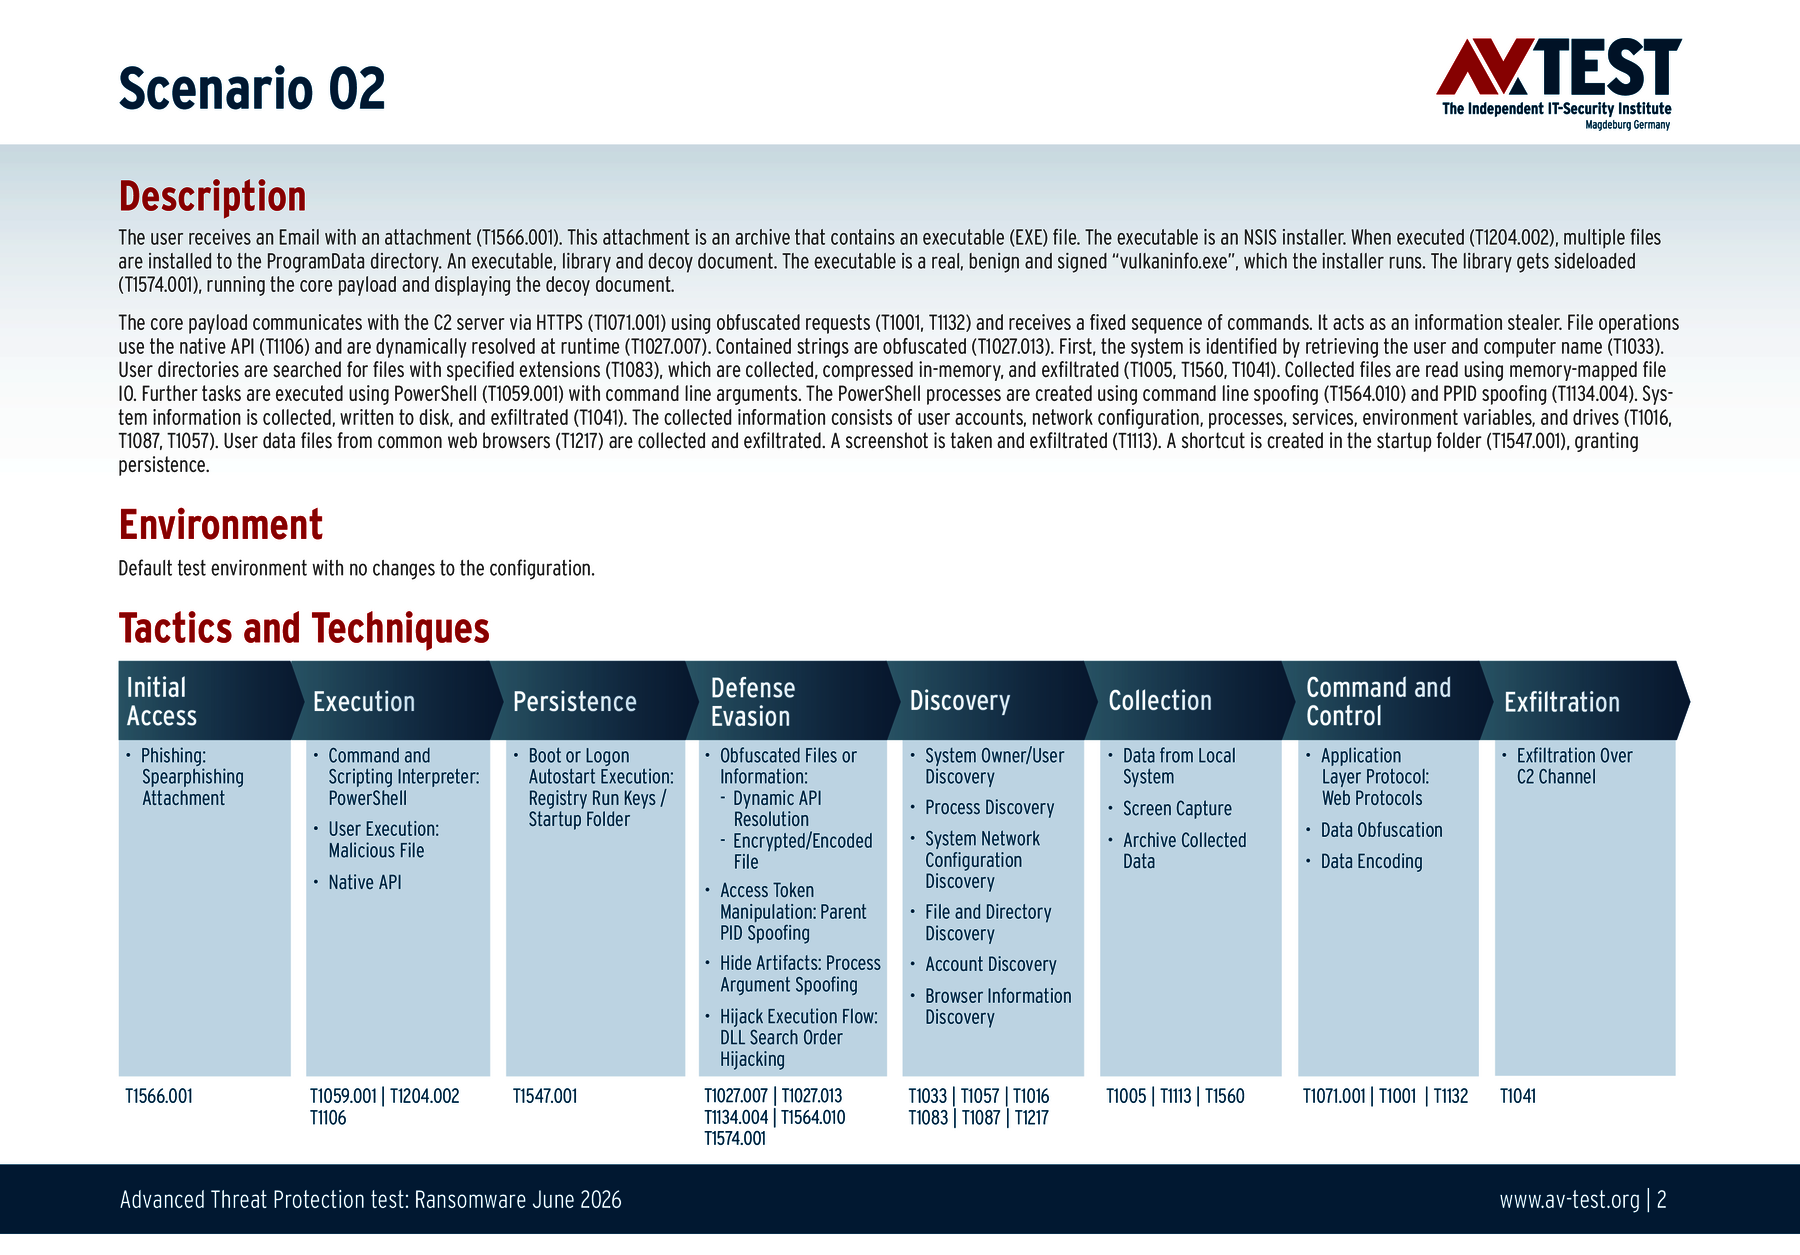
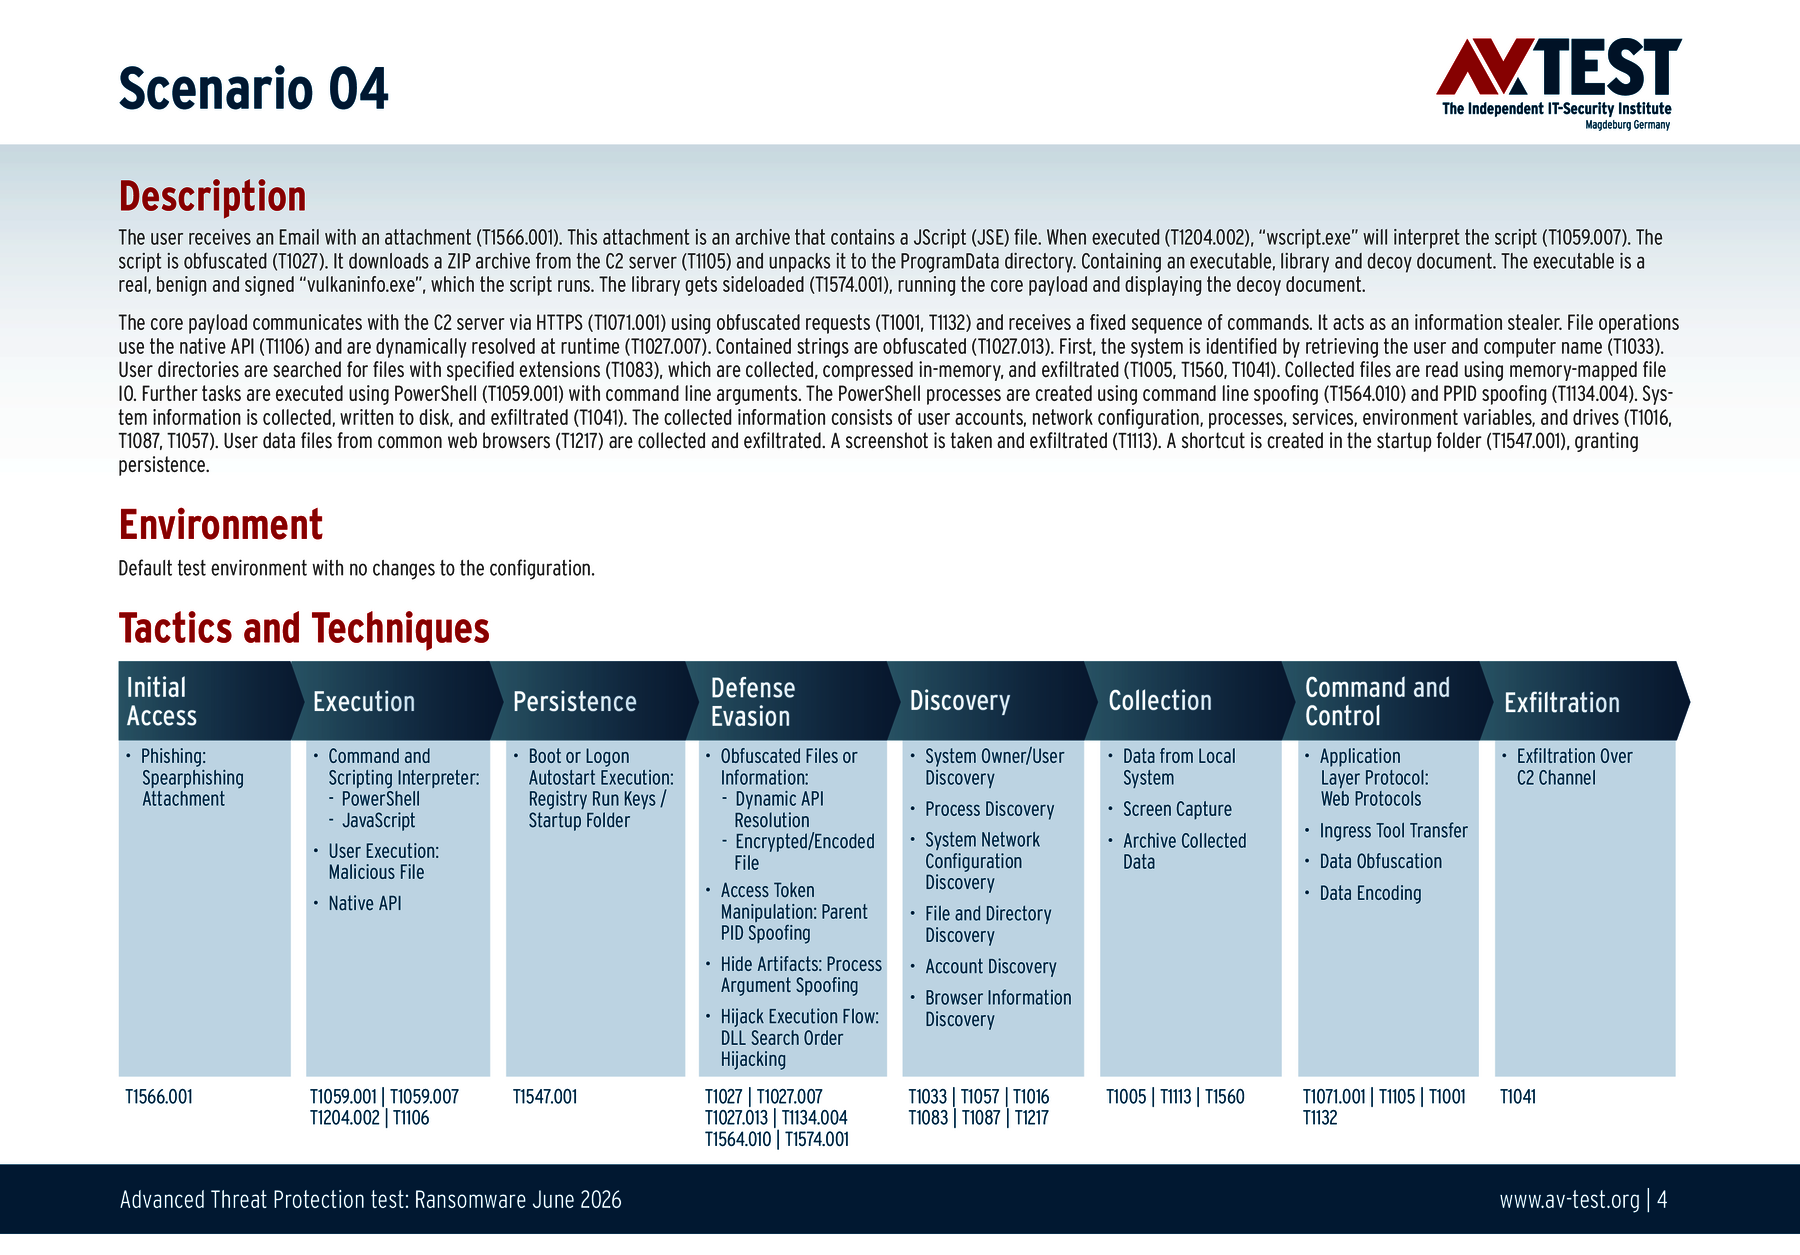
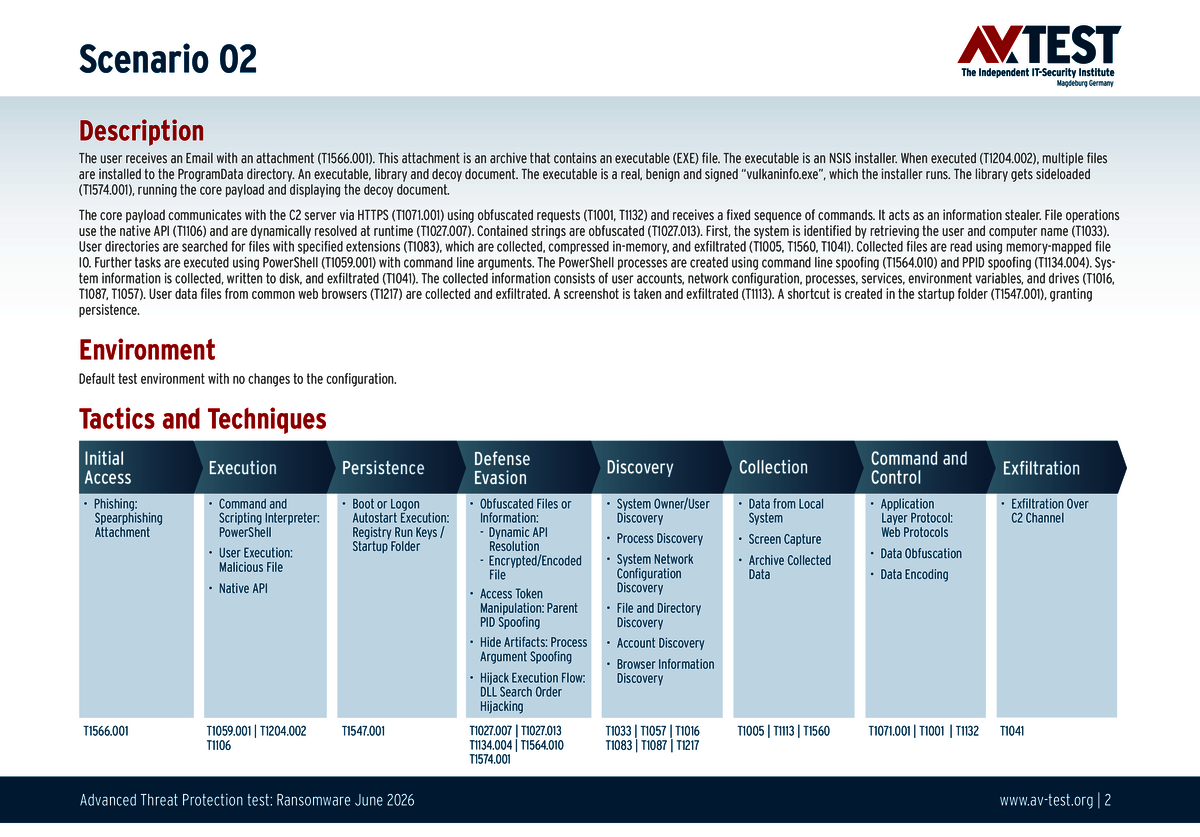
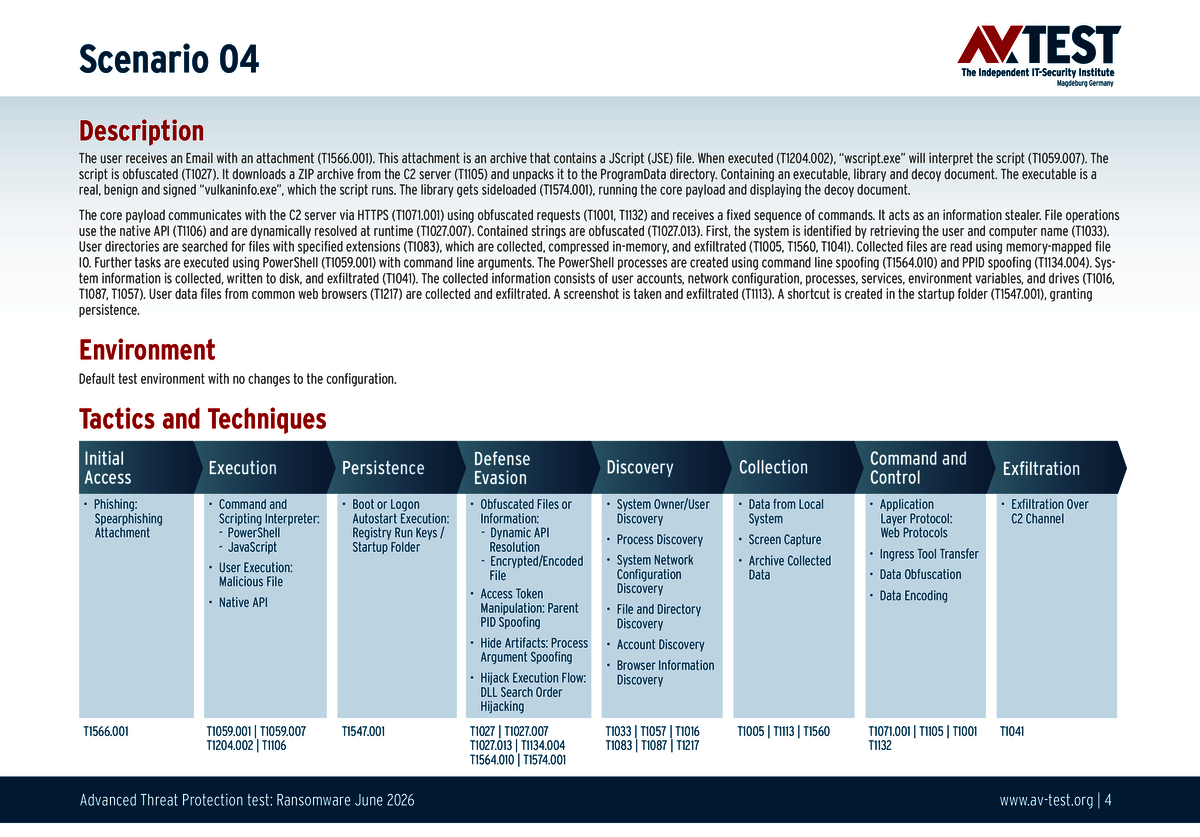
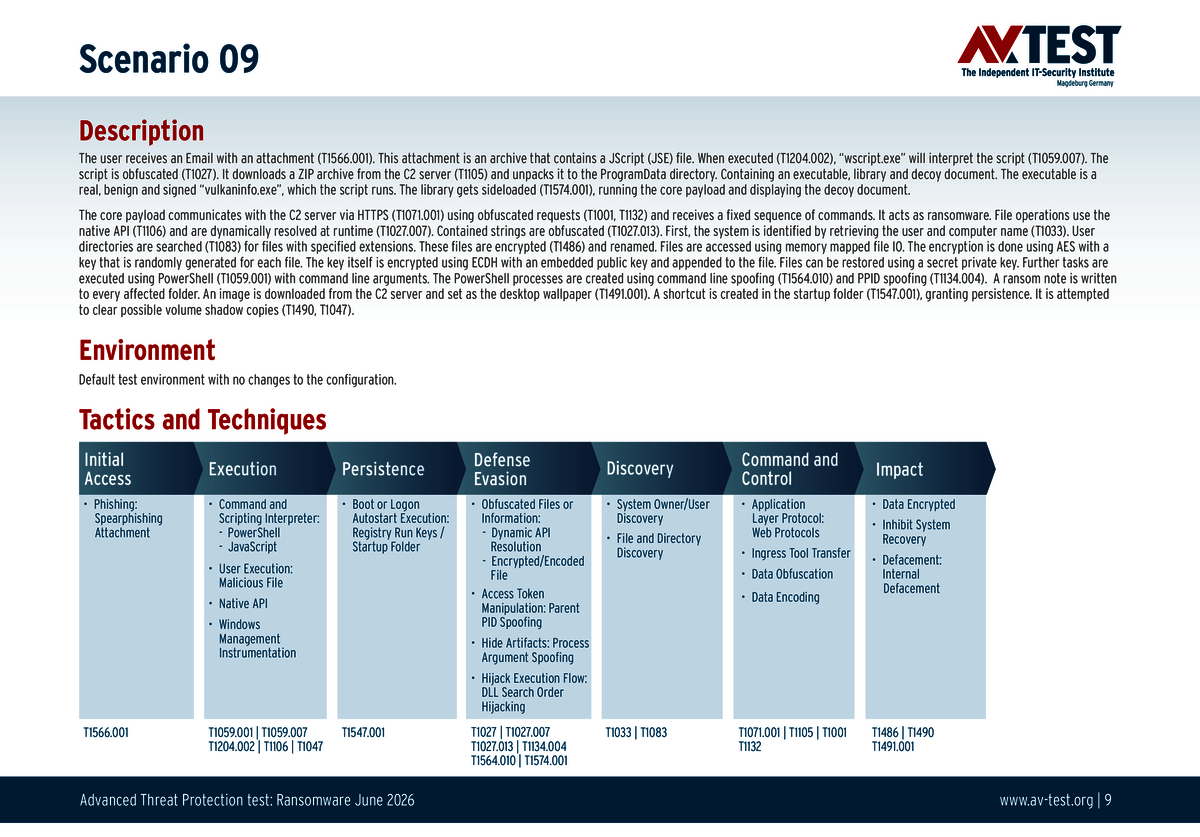
DLL-Sideloading: Mit der Angriffstechnik lädt eine legitime ausführbare Datei eine DLL mit einem vertrauenswürdigen Namen von einem unerwarteten Speicherort. Die Datei wurde von den Angreifern durch eine bösartige Version ersetzt. In Windows suchen viele Anwendungen zunächst in ihrem Arbeitsverzeichnis nach bestimmten DLLs, bevor sie auf Systempfade zurückgreifen.
In unseren Beispielen verwenden wir „vulkaninfo.exe“, eine legitime, digital signierte ausführbare Datei eines Drittanbieters, als vertrauenswürdigen Host und platzieren dort im Verzeichnis eine manipulierte DLL. Wenn „vulkaninfo.exe“ nach der entsprechenden Bibliothek sucht und diese lädt, wird die verseuchte Test-DLL im Kontext der vertrauenswürdigen Anwendung ausgeführt.
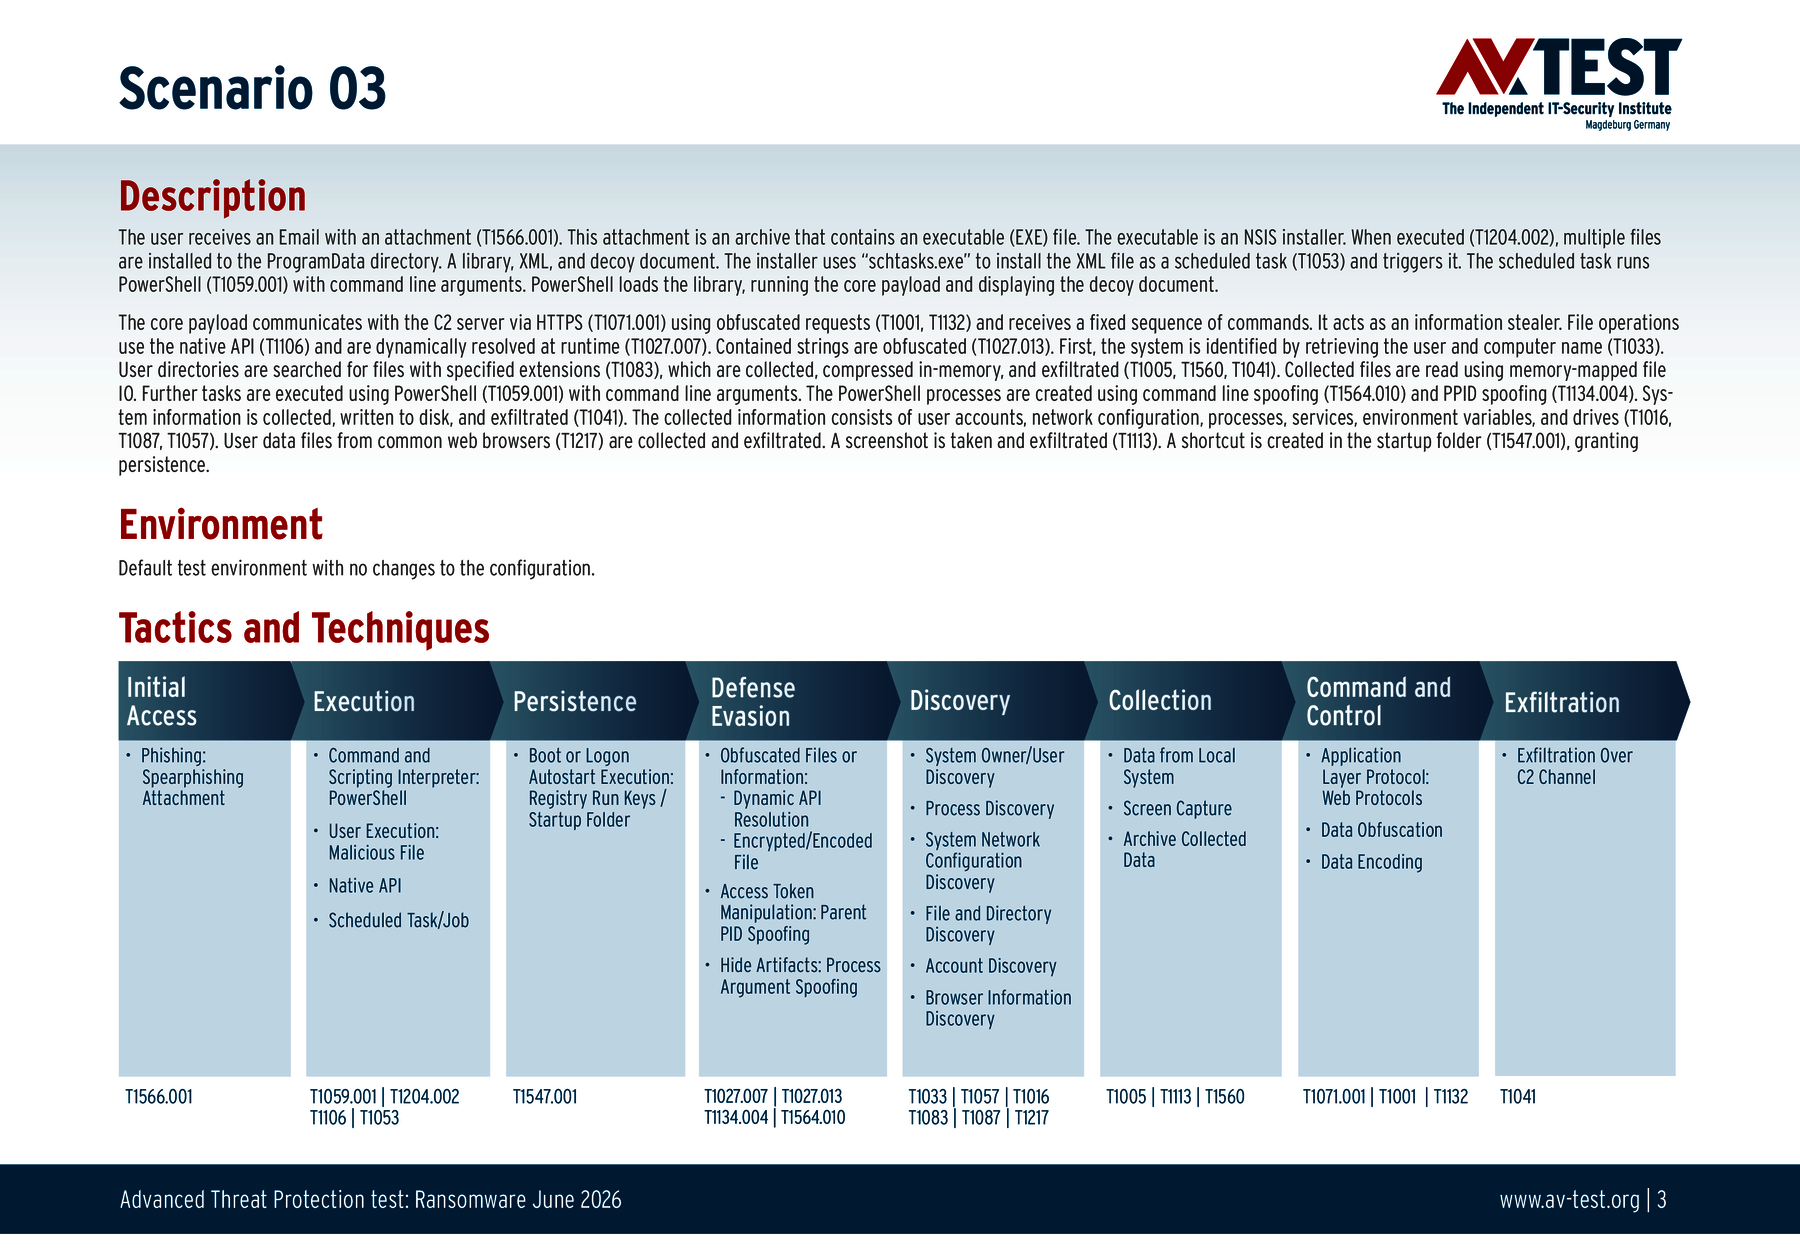
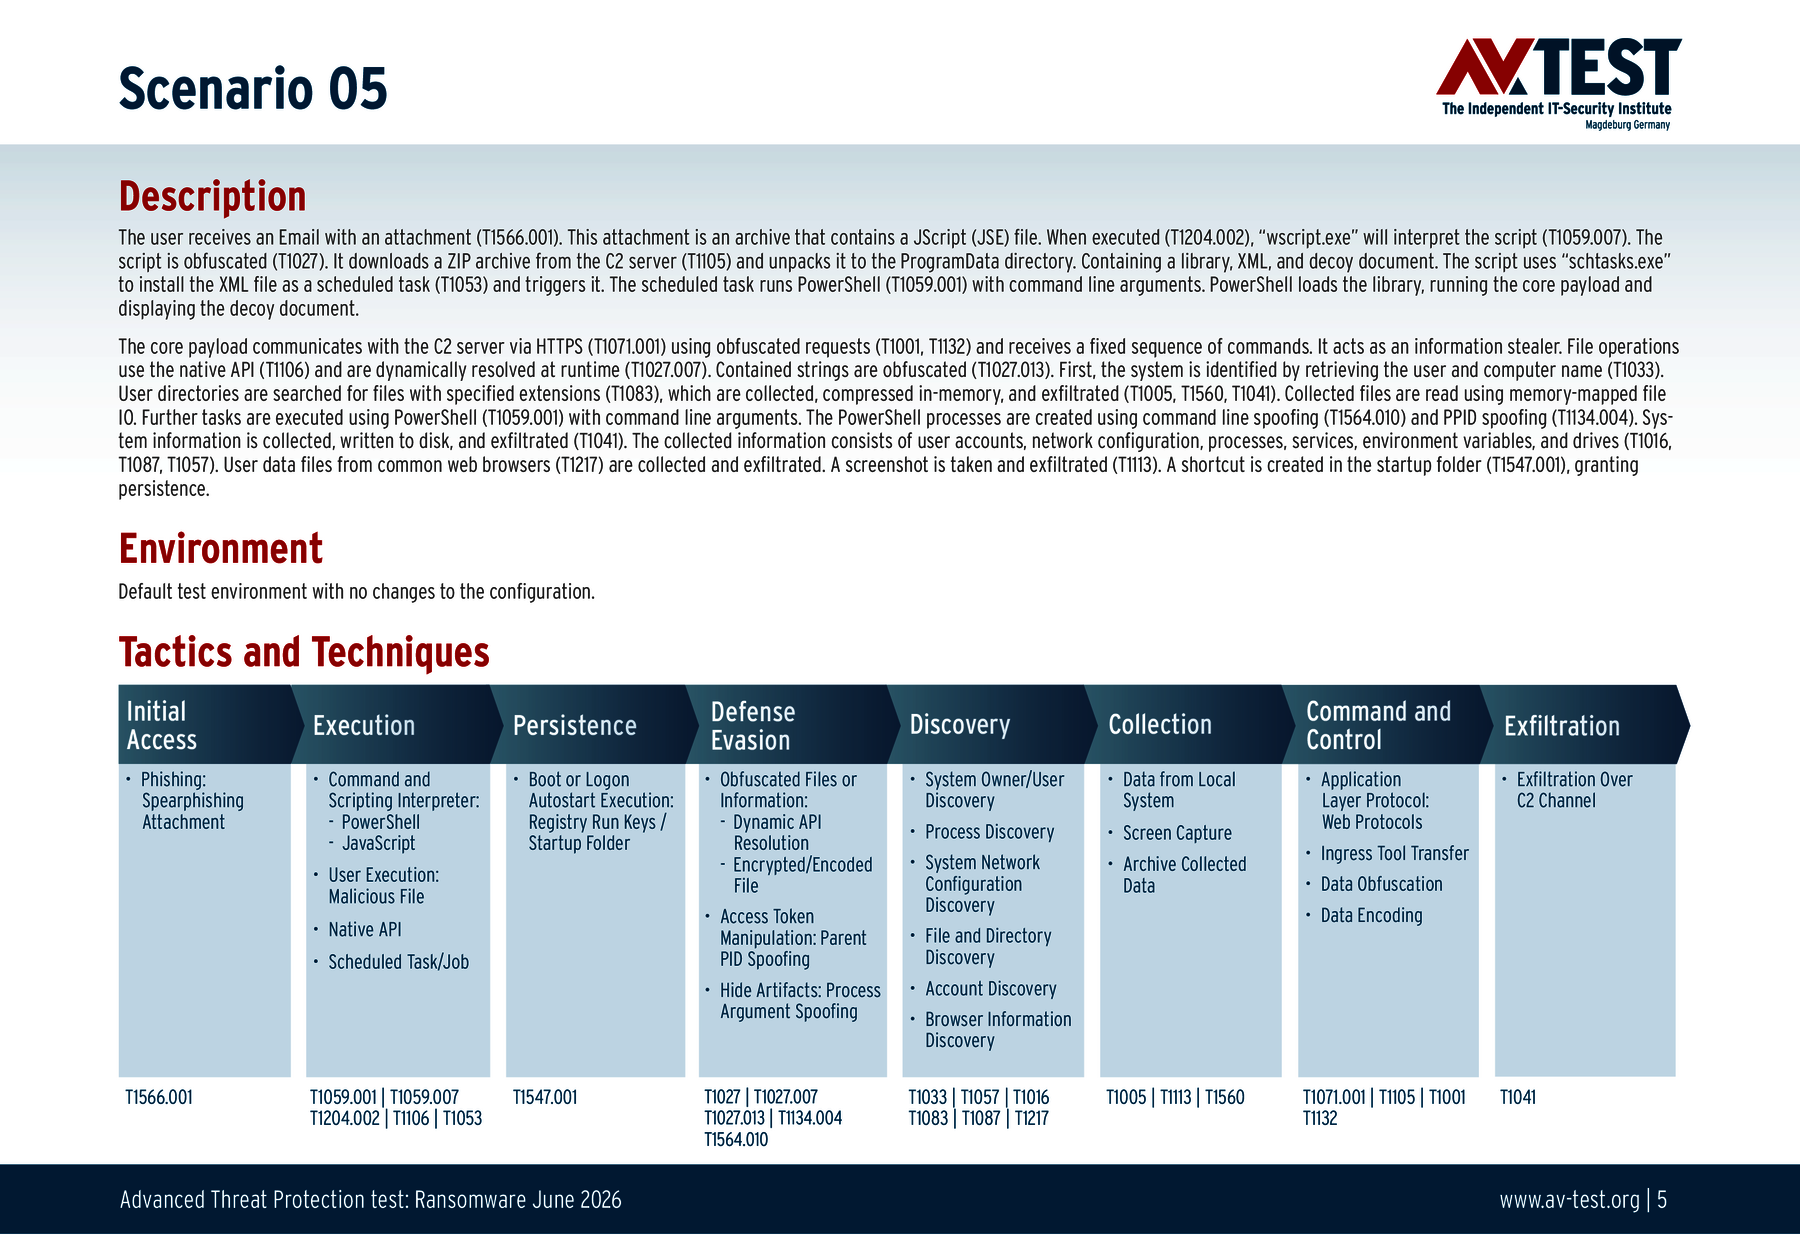
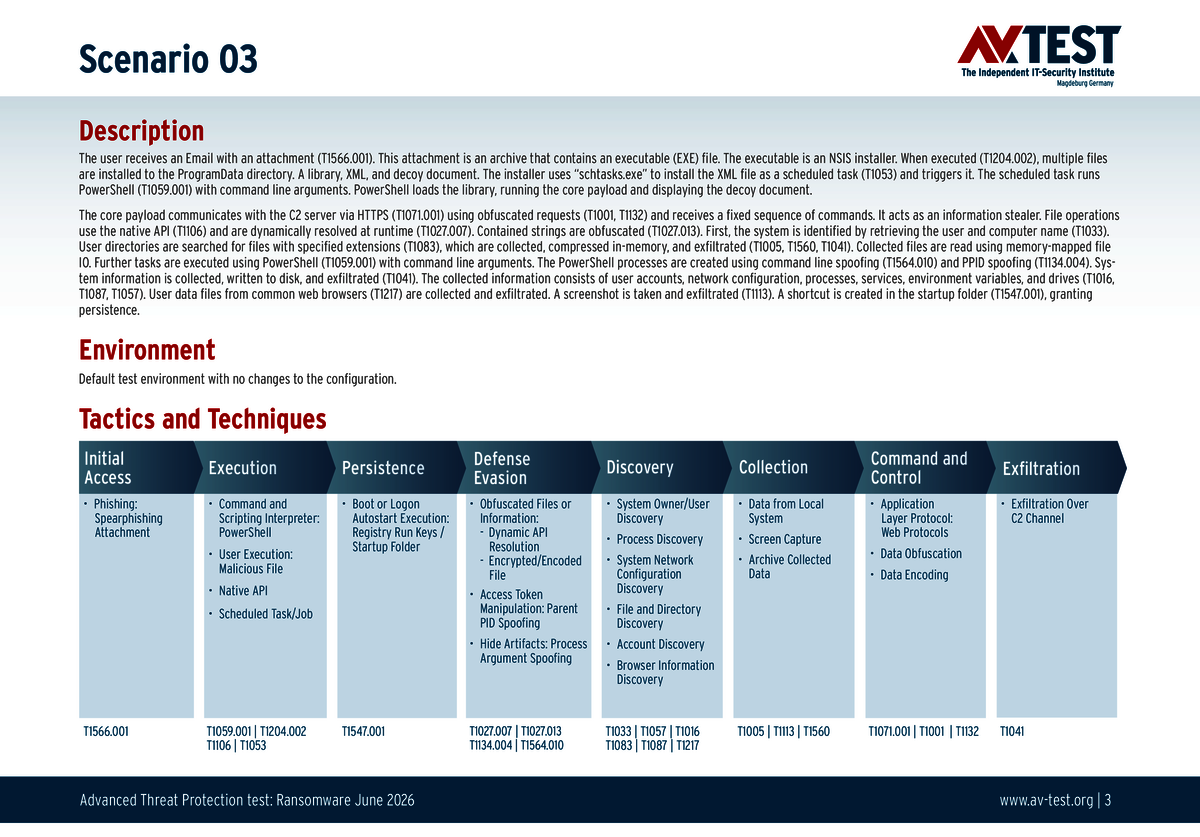
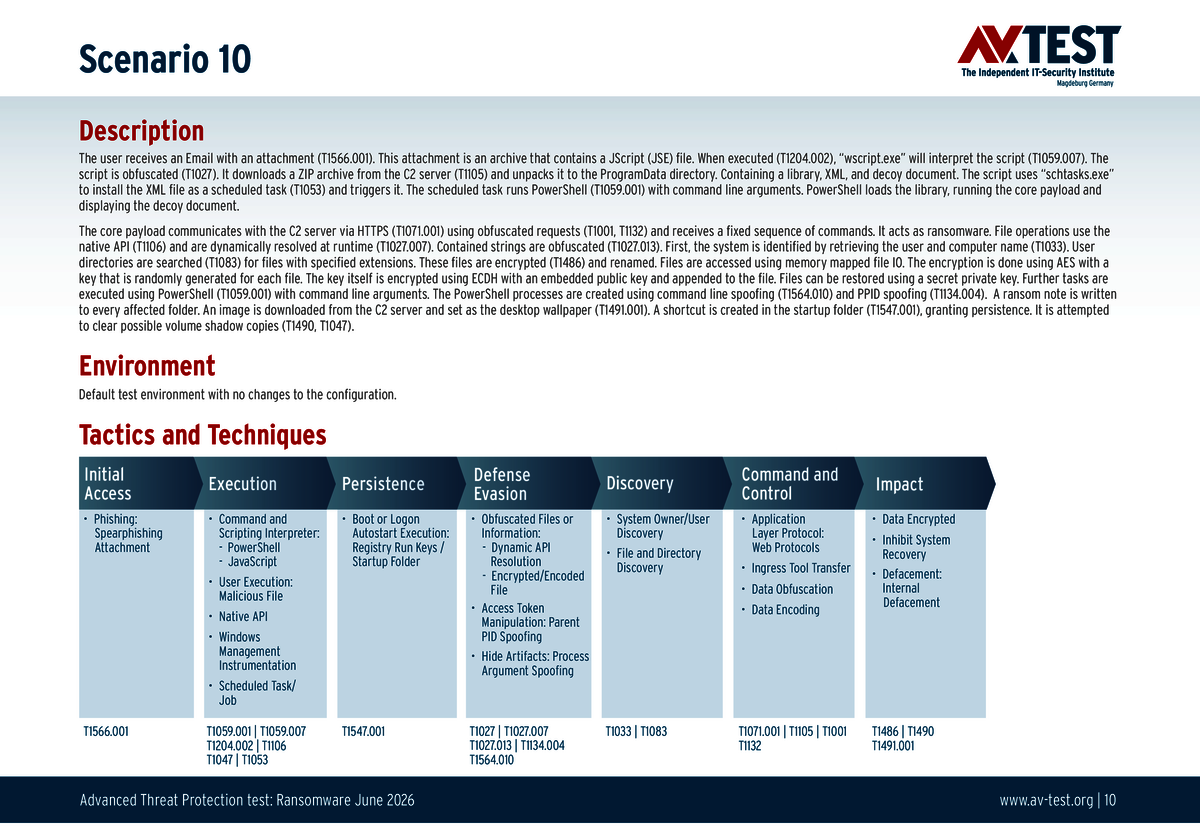
Scheduled Tasks: Angreifer können die Windows-Aufgabenplanung missbrauchen, um die erstmalige oder wiederkehrende Ausführung von Schadcode zu planen und so im Kontext eines Benutzer- oder Systemkontos ausführen.
In unserem Beispiel erstellen wir eine geplante Aufgabe, die PowerShell als Ausführungsmechanismus startet. PowerShell wird dann verwendet, um eine schädliche DLL zu laden, wodurch diese als Teil der geplanten Aufgabe ausgeführt werden kann.
Die 10 Testszenarien
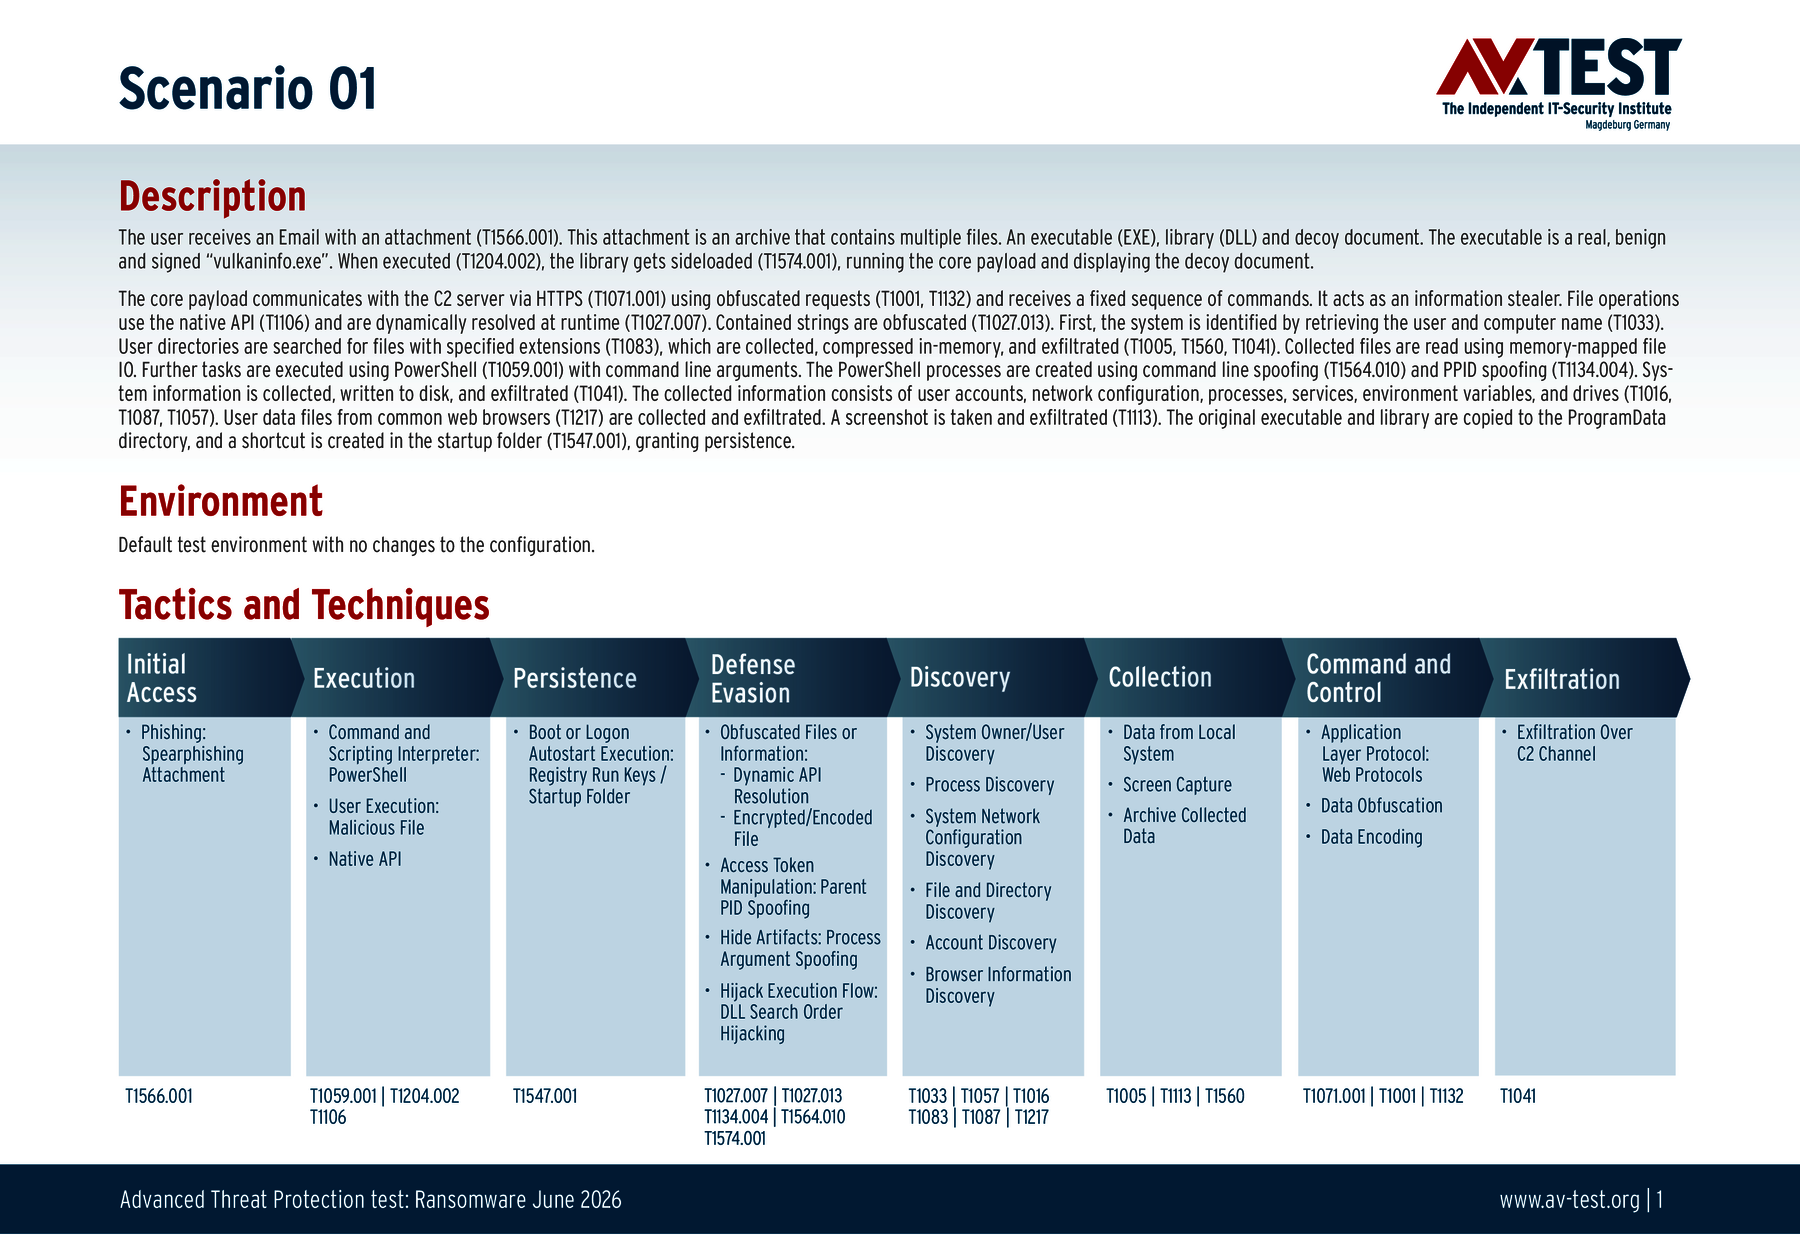
Alle Angriffsszenarien sind dokumentiert nach dem Standard der MITRE ATT&CK-Datenbank. Die einzelnen Unterpunkte, z.B. „T1566.001“, stehen in der MITRE-Datenbank für „Techniques“ unter „Phishing: Spearphishing Attachment“. Jeder Testschritt ist so unter Fachleuten definiert und lässt sich nachvollziehen. Zusätzlich sind alle Angriffstechniken erklärt sowie die Art und Weise, wie die Malware dabei zum Zuge kommt.
ATP-Test: 9 Security-Pakete für private Anwender
Beim aktuellen Mai-Juni 2026 ATP-Test unter Windows 11 wehren sich 9 Schutzpakete für Endanwender gegen die Angriffe mit neuester Technik. Für viele Produkte ist dieser Test ein voller Erfolg und ein Lob für die Forscher und Entwickler der Hersteller. Denn 9 der 9 untersuchten Produkte zeigen in den 10 Szenarien keinerlei Schwächen und wehren die Angreifer ab. Damit verdienen sie sich alle die maximalen 35 Punkte für ihren Schutz-Score in der Tabelle.
Da jedes Produkt im Test 75 Prozent der 35 Punkte (26,5 Punkte) im Schutz-Score erreicht hat und an den regelmäßigen Windows-Test-Reihen teilnimmt, erhalten alle das AV-TEST-Zertifikat „Advanced Certified“.
ATP-Test: 11 Endpoint-Lösungen für Unternehmen
Auch bei den 11 im Mai-Juni 2026 ATP-Test unter Windows 11 geprüften Sicherheitslösungen für Unternehmen zeigt sich ein solides Bild. 10 der 11 Endpoint-Produkte im Test agieren sehr verlässlich bei ihrer Abwehrarbeit gegen Infostealer und Ransomware. Alle 10 Szenarien werden erkannt, entschärft und so das Unternehmen gesichert. Dafür erhalten sie die maximalen 35 Punkte für ihren Schutz-Score in der Tabelle. Das sind folgende Hersteller: Acronis, Avast, Kaspersky (beide Versionen), Microworld, Net Protector, Norton, Qualys, Symantec und WithSecure.
Lediglich Trellix hat Probleme im aktuellen Test. Während in 5 Szenarien gegen Ransomware alles mit einem perfekten Schutz verläuft, gibt es Schwierigkeiten bei der Erkennung der Infostealer. In zwei Fällen kann Trellix die Angreifer weder erkennen noch mit weiteren Schutzmodulen aufhalten. Die Angreifer breiten sich im System aus und stehlen am Ende die Daten. Das bedeutet in diesen zwei Fällen auch ein totaler Verlust von insgesamt 8 Punkten. Am Testende hat Trellix so nur 27 von 35 Punkten im Schutz-Score in der Tabelle.
Alle geprüften Endpoint-Produkte erfüllen die Vorgaben zum Erhalt des Test-Zertifikats „Advanced Approved Endpoint Protection“. Denn sie haben 75 Prozent der 35 Punkte (26,5 Punkte) im Schutz-Score erreicht und sie sind regelmäßiger Teilnehmer der regulären 2-monatigen Windows-Tests.
Viele sichere Produkte im ATP-Test
Auch wenn die Angreifer mit versteckten und getarnten Dateien oder anderen Angriffstricks arbeiten, so lassen sich die meisten Schutzpakete und Lösungen nicht täuschen. 19 der 20 untersuchten Produkte für private Anwender und Unternehmen beenden den Mai-Juni 2026 ATP-Test unter Windows 11 ohne einen Fehler, aber dafür mit der maximalen Punktzahl von 35 in ihrem Schutz-Score. Das zeigt, dass die Produkte sehr gut auf ihre Aufgaben vorbereitet sind und auch in schwierigen Zeiten die privaten Daten oder die eines Unternehmen gut schützen.
Privatanwender 06/2026

Unternehmenslösungen 06/2026