Últimas noticias
22 de septiembre de 2026 | Más pruebas
Prueba EDR: Kaspersky EDR Expert
Entre diciembre de 2025 y febrero de 2026, AV-TEST llevó a cabo una evaluación exhaustiva de Kaspersky EDR Expert, centrada en sus capacidades de Endpoint Detection and Response (EDR). La evaluación midió la eficacia del producto para hacer frente a las amenazas asociadas con Advanced Persistent Threats (APT) y el ransomware moderno, al tiempo que evaluó su capacidad para proporcionar una telemetría completa de los ataques para la investigación de incidentes. Las pruebas utilizaron tres escenarios diferentes, cada uno de los cuales mostró una variedad de tácticas y técnicas empleadas por adversarios sofisticados.
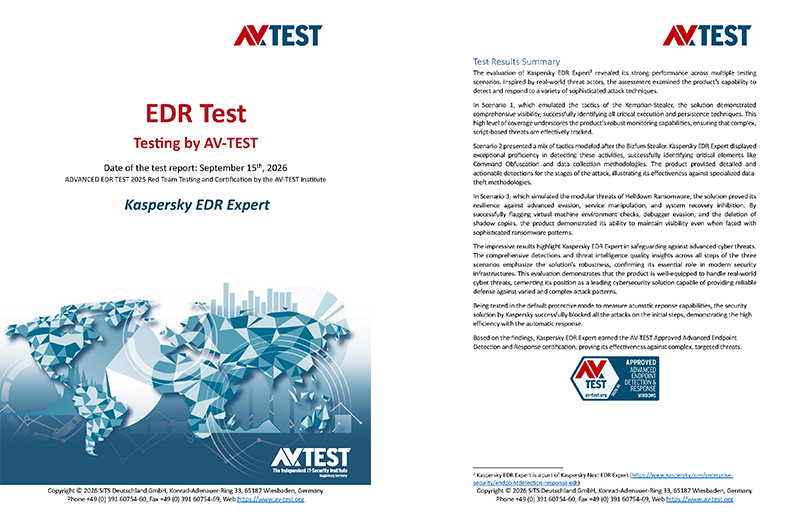
Un informe de prueba
realizado por AV-TEST
Escenario 1 – Kematian-Stealer:
Este escenario simula el «Kematian-Stealer», una amenaza que utiliza la ejecución de PowerShell en memoria para evadir la detección. El ataque comienza con un correo electrónico de phishing, continúa mediante una técnica de bypass de UAC basada en el registro y finaliza con la exfiltración de datos y el movimiento lateral a través de SMB. Kaspersky demostró una visibilidad excepcional a lo largo de toda la cadena de ataque. Identificó correctamente todas las etapas críticas, incluido el acceso inicial, la evasión y la escalada de privilegios, mediante una detección completa de tácticas, técnicas y telemetría. Al realizar un seguimiento preciso de las fases de comando y control y recopilación de datos, Kaspersky demostró una sólida capacidad para hacer frente a amenazas evasivas basadas en scripts.
Escenario 2 – Bizfum Stealer:
El segundo escenario reproduce la amenaza «Helldown Ransomware» e incorpora técnicas de impacto destructivo junto con métodos avanzados de evasión. Kaspersky identificó correctamente el acceso inicial mediante archivos y enlaces maliciosos, así como la ejecución de comandos ofuscados. De forma especialmente importante, la solución detectó actividades de alto impacto, concretamente «Service Stop» y «Data Encrypted for Impact», además de detectar el desfiguramiento interno y los intentos de impedir la recuperación del sistema. Estos resultados confirman la capacidad del producto para realizar un seguimiento exhaustivo y proteger frente a ataques que emplean tanto técnicas de evasión de depuradores/virtualización como tácticas de cifrado destructivo.
Escenario 3 – Emulación de Helldown Ransomware:
En este escenario final se emuló una Advanced Persistent Threat (APT) compleja centrada en el sigilo y la propagación lateral. Kaspersky demostró una detección sólida a lo largo de toda la cadena de ataque, desde el spearphishing inicial hasta el comando y control basado en la web. La solución proporcionó una visibilidad detallada de las actividades de descubrimiento de red y realizó un seguimiento eficaz del movimiento lateral mediante RDP y del uso de cuentas de dominio comprometidas. Al detectar con precisión eventos críticos como «OS Credential Dumping» y «COM Hijacking», Kaspersky demostró una sólida capacidad para defenderse frente a intrusiones de red sofisticadas y de múltiples etapas.
Además, la solución fue sometida a pruebas frente a tres ataques en el modo de protección predeterminado para medir sus capacidades de respuesta automática. Bloqueó todos los ataques desde las etapas iniciales, demostrando una elevada eficacia en la respuesta automática.
Sobre la base de los resultados obtenidos en los escenarios APT, Kaspersky EDR Expert demostró una detección sólida y una visibilidad integral. Identificó de forma sistemática los vectores de ataque críticos, desde la intrusión inicial hasta los impactos destructivos y los movimientos laterales. Como resultado, Kaspersky EDR Expert obtuvo la certificación AV-TEST Approved Advanced Endpoint Detection and Response, demostrando su eficacia frente a amenazas complejas y dirigidas.