Aktuelle Nachrichten
22. September 2026 | Weitere Tests
EDR-Test: Kaspersky EDR Expert
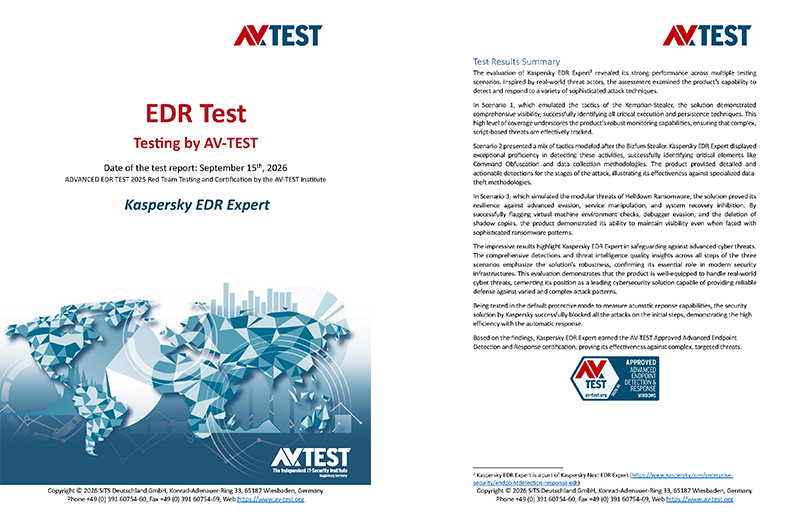
Im Zeitraum von Dezember 2025 bis Februar 2026 führte AV-TEST eine umfassende Evaluierung von Kaspersky EDR Expert durch, mit besonderem Fokus auf dessen Endpoint Detection and Response (EDR)-Funktionen. Bei der Bewertung wurde die Wirksamkeit des Produkts bei der Abwehr von Bedrohungen im Zusammenhang mit Advanced Persistent Threats (APTs) und moderner Ransomware untersucht. Gleichzeitig wurde die umfassende Erfassung von Angriffstelemetrie zur Untersuchung von Sicherheitsvorfällen bewertet. Für den Test wurden drei unterschiedliche Szenarien eingesetzt, von denen jedes eine Vielzahl von Taktiken und Techniken demonstrierte, die von hochentwickelten Angreifern eingesetzt werden.
Ein Testreport
durchgeführt von AV-TEST
Szenario 1 – Kematian-Stealer:
Dieses Szenario simuliert den „Kematian-Stealer“, eine Bedrohung, die PowerShell-Ausführung im Arbeitsspeicher nutzt, um einer Erkennung zu entgehen. Der Angriff beginnt mit einer Phishing-E-Mail, setzt sich über einen UAC-Bypass auf Registry-Basis fort und endet mit Datenexfiltration und lateraler Bewegung über SMB. Kaspersky zeigte eine herausragende Transparenz über die gesamte Angriffskette hinweg. Alle kritischen Phasen – einschließlich des initialen Zugriffs, der Umgehung von Sicherheitsmechanismen und der Rechteausweitung – wurden erfolgreich identifiziert und durch umfassende Erkennungen von Taktiken, Techniken und Telemetriedaten dokumentiert. Durch die präzise Nachverfolgung der Command-and-Control- sowie der Datensammlungsphasen bewies Kaspersky eine hohe Leistungsfähigkeit bei der Abwehr von ausweichenden, skriptbasierten Bedrohungen.
Szenario 2 – Bizfum Stealer:
Das zweite Szenario reproduziert die Bedrohung „Helldown Ransomware“ und kombiniert destruktive Auswirkungen mit fortschrittlichen Methoden zur Umgehung von Sicherheitsmechanismen. Kaspersky identifizierte erfolgreich den initialen Zugriff über schädliche Dateien und Links sowie verschleierte Befehlsausführungen. Besonders hervorzuheben ist, dass die Lösung Aktivitäten mit schwerwiegenden Auswirkungen erkannte, insbesondere „Service Stop“ und „Data Encrypted for Impact“. Darüber hinaus wurden interne Verunstaltungen (Defacement) sowie Versuche zur Verhinderung der Systemwiederherstellung erkannt. Diese Ergebnisse bestätigen die Fähigkeit des Produkts, Angriffe umfassend nachzuverfolgen und abzuwehren, die sowohl Debugger-/Virtualisierungs-Umgehungstechniken als auch destruktive Verschlüsselungsmethoden einsetzen.
Szenario 3 – Helldown-Ransomware-Emulation:
In diesem abschließenden Szenario wurde eine komplexe Advanced Persistent Threat (APT) simuliert, die auf unauffälliges Vorgehen und laterale Ausbreitung ausgerichtet war. Kaspersky zeigte eine robuste Erkennung über die gesamte Angriffskette hinweg – vom initialen Spearphishing bis hin zu webbasierter Command-and-Control-Kommunikation. Die Lösung bot eine umfassende Transparenz über umfangreiche Netzwerkaufklärungsaktivitäten und verfolgte erfolgreich laterale Bewegungen über RDP sowie die Verwendung kompromittierter Domänenkonten. Durch die präzise Erkennung kritischer Ereignisse wie „OS Credential Dumping“ und „COM Hijacking“ bewies Kaspersky seine hohe Fähigkeit, sich gegen komplexe, mehrstufige Netzwerkangriffe zu schützen.
Zusätzlich wurde die Lösung gegen drei Angriffe im standardmäßigen Schutzmodus getestet, um die Fähigkeiten zur automatischen Reaktion zu messen. Sie blockierte alle Angriffe bereits in den initialen Phasen und demonstrierte damit eine hohe Effizienz bei der automatischen Reaktion.
Auf Grundlage der Ergebnisse aus den APT-Szenarien zeigte Kaspersky EDR Expert eine robuste Erkennung und umfassende Transparenz über die Angriffskette. Das Produkt identifizierte durchgehend kritische Angriffsvektoren – vom initialen Kompromittieren eines Systems bis hin zu destruktiven Auswirkungen und lateralen Bewegungen. Folglich erhielt Kaspersky EDR Expert die AV-TEST Approved Advanced Endpoint Detection and Response-Zertifizierung, was seine Wirksamkeit beim Schutz vor komplexen und gezielten Bedrohungen bestätigt.